





 Pratite nas preko RSS-a
Faxploit: Kako hakeri mogu iskoristiti faks uređaje za ubacivanje malvera u ciljanu mrežu
Vesti, 15.08.2018, 09:30 AM
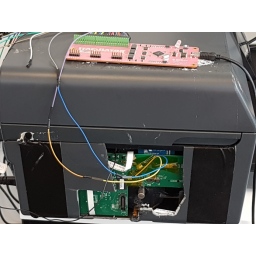
Mnoge kompanije imaju broj faksa na stranici sa kontakt informacijama na svojim web sajtovima. Na kraju krajeva, deljenje broja faksa smatra se bezopasnim bar u meri u kojoj je to i deljenje drugih informacija kao što su email adresa ili telefonski broj. Međutim, izgleda da to nije tako i da hakeri mogu iskoristiti i broj faksa.
Prema istraživanju CheckPointa, objavljenom na konferenciji o bezbednosti Defcon 2018, ako napadač ima broj faksa kompanije, on može da pošalje posebno napravljenu sliku na ciljanu mašinu a u tom fajlu može biti kodirano bilo šta - malver, softver za majning kriptovalute, ransomware ili spyware. Mašina će dekodirati fajl i otpremiti softver u svoju memoriju. Na ovaj način, napadači mogu lako doći do poverljivih podataka ili mogu ometati čitavu mrežu na koju je priključen faks.
CheckPoint navodi da su određene ranjivosti, prisutne u komunikacijskim protokolima koje koristi većina faks uređaja širom sveta, odgovorne za hakovanje. Koristeći ove ranjivosti napadač može da preuzme kontrolu nad bilo kojom mrežom, bilo da je privatna ili komercijalna. Loši protokoli su instalirani ne samo u faks uređajima, već i u višefunkcionalnim štampačima.
Govoreći na DefConu, istraživači CheckPointa su objasnili da greške u protokolima koje koriste svi telefaksi i multifunkcionalni štampači, omogućavaju hakerima da lako ubace malver u mrežu kompanije. Sve ovo se može učiniti jednostavno pomoću broja faksa i telefonske linije.
Istraživači CheckPointa Ejal Itkin i Janiv Balmas su objasnili postupak hakovanja na sledeći način:
"Samo pomoću telefonske linije, uspeli smo da pošaljemo faks koji bi mogao da preuzme potpunu kontrolu nad štampačem, a kasnije i širiti naš malver unutar računarske mreže koja je dostupna za štampač."
Istraživači su mišljenja da se ovaj bezbednosni rizik mora odmah rešiti izmenom načina na koji savremeni mrežni protokoli tretiraju telefakse i štampače. Oni kažu da kompanije treba da budu upozorene i da faks uređaje smatraju potencijalnim vektorom napadom za hakere koji žele da se infiltriraju u mreže kompanija.
Exploit koji su istraživači nazvali Faxploit je testiran na HP Officejet Pro 6830 faks štampačima. Međutim, oni su uvereni da se slični exploiti mogu primeniti na sve faks uređaje jer su ranjivosti identifikovane u komunikacionim protokolima. Online faks usluge kao što je fax2email takođe su osetljive na slične napade. Vredi napomenuti da je HP brzo ispravio grešku u gore navedenom modelu tako što je objavio zakrpu koje je sada dostupna za preuzimanje na HP.com.
Ovo je prilično zabrinjavajuće otkriće, jer kompanije širom sveta koriste približno 45 miliona faks uređaja, a godišnje se pošalje oko 17 milijardi faksova. Institucije i kompanije koje se bave zdravstvenom zaštitom, banke, advokatske kancelarije i trgovci nekretninama se u velikoj meri oslanjaju na faksove u razmeni osetljivih informacija. Zbog toga, propusti moraju biti rešeni brzo i pouzdano.

Izdvojeno
Prevaranti koriste AI za lažne antivirus sajtove

Poruka koja upozorava da vam je upravo automatski obnovljena pretplata za antivirus i naplaćeno 129,99 evra može izgledati kao dobar razlog da odmah... Dalje
Šta se krije iza lažnih OpenAI mejlova

Korisnici ChatGPT-a meta su phishing kampanje u kojoj prevaranti šalju lažna obaveštenja o problemu sa plaćanjem pretplate. Mejlovi izgledaju kao ... Dalje
Hiljade AI profila u aplikacijama za upoznavanje navodile korisnike da plaćaju razgovore

Više od 4.700 izmišljenih AI persona razgovaralo je sa najmanje 25.000 korisnika aplikacija za upoznavanje koji nisu znali da sa druge strane često... Dalje
Hakeri preuzeli zvanični HBO Max nalog na Redditu i preko njega širili malver

Hakeri su preuzeli zvanični, verifikovani HBO Max nalog na Redditu i iskoristili ga za objavljivanje zlonamernih oglasa koji su korisnike Windows i m... Dalje
Popularni YouTube kanali za gejmere širili malver preko linkova ispod videa

Hakeri su koristili popularne YouTube kanale sa savetima za gejmere kako bi korisnike naveli da preuzmu malver. Istraživači kompanije Palo Alto Netw... Dalje
Pratite nas

Nagrade


Prijatelji



