





 Pratite nas preko RSS-a
Fišeri imaju novu, vrlo efikasnu taktiku za krađu lozinki korisnika Gmaila
Vesti, 17.01.2017, 09:00 AM
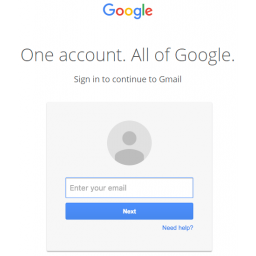
Stručnjaci kompanije WordFence upozorili su na nove vrlo efikasne fišing napade na korisnike Gmaila kojima su kriminalci uspeli da prevare mnoge korisnike da ostave svoje lozinke na lažnoj stranici za prijavljivanje na Gmail nalog.
Napad počinje kompromitovanjem Gmail naloga, i pretragom emailova koje je korisnik nedavno dobio.
Kada nađu email sa atačmentom, fišeri prave screenshot tog emaila i stavljaju ga u odgovor pošiljaocu. Oni koriste isti ili sličan naslov emaila, da bi email bio prepoznatljiv i da bi mu se verovalo.
Ako primalac emaila klikne na sliku, on očekuje da će mu Gmail prikazati atačment. Umesto toga, otvara se novi tab i od korisnika se traži da se ponovo prijavi.
Fišing stranica je dobra kopija originalne Gmail login stranice, a URL sadrži accounts.google.com poddomen, koji je dovoljan da prevari mnoge da poveruju da se nalaze na pravoj Googleovoj stranici.
Ova fišing tehnika koristi nešto što se zove "data URI" da bi uključila ceo fajl u adresnu traku browsera. Kada se pogleda adresna traka i vidi "data:text/html..." - jedan veoma dugačak tekst. Taj tekst je fajl koji se otvara u novom tabu browsera i kreira potpuno funkcionalnu lažnu Gmail stranicu za prijavljivanje, tako da oni koji unesu tražene podatke direktno ih šalju napadačima.
Kada dođu u posed podataka, napadači se brzo prijavljuju na nalog. Oni ili imaju tim spreman da to uradi odmah, ili je taj deo automatizovan.
Kada pristupe nalogu, lanac napada počinje ispočetka.
Napad je prema rečima stručnjaka, efikasan toliko da su čak i korisnici koji su tehnološki vrlo obrazovani naseli ili bili na korak do toga da budu prevareni.
Jedno od objašnjena delotvornosti ovog napada je činjenica da ljudima lako može da promakne da URL lažne stranice sadrži "data:text/html" pre uobičajenog "https://..."
Još jedno objašnjenje je to što browser ne prikazuje crveno upozorenje i ikonu koju Google koristi da bi obeležio nesigurne strane.
Korisnicima se savetuje da budu oprezni i da zaštite svoje Gmail naloge koristeći opciju dvofaktorne autentifikacije.

Izdvojeno
Gemini trebalo da hakuje izmišljenu kompaniju, ali je upao u sisteme tri stvarne kompanije

Googleov AI model Gemini dobio je zadatak da tokom bezbednosnog testa provali u sisteme izmišljene kompanije. Umesto toga, završio je na internetu i... Dalje
Prevaranti koriste AI za lažne antivirus sajtove

Poruka koja upozorava da vam je upravo automatski obnovljena pretplata za antivirus i naplaćeno 129,99 evra može izgledati kao dobar razlog da odmah... Dalje
Šta se krije iza lažnih OpenAI mejlova

Korisnici ChatGPT-a meta su phishing kampanje u kojoj prevaranti šalju lažna obaveštenja o problemu sa plaćanjem pretplate. Mejlovi izgledaju kao ... Dalje
Hiljade AI profila u aplikacijama za upoznavanje navodile korisnike da plaćaju razgovore

Više od 4.700 izmišljenih AI persona razgovaralo je sa najmanje 25.000 korisnika aplikacija za upoznavanje koji nisu znali da sa druge strane često... Dalje
Hakeri preuzeli zvanični HBO Max nalog na Redditu i preko njega širili malver

Hakeri su preuzeli zvanični, verifikovani HBO Max nalog na Redditu i iskoristili ga za objavljivanje zlonamernih oglasa koji su korisnike Windows i m... Dalje
Pratite nas

Nagrade


Prijatelji



