





 Pratite nas preko RSS-a
Fišeri koriste hakovane LinkedIn naloge za krađu lozinki za Gmail, Yahoo i AOL
Vesti, 19.09.2017, 07:30 AM
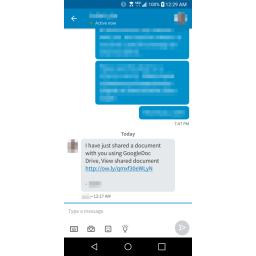
Fišing je i dalje među sajber kriminalcima omiljeni metod krađe lozinki i drugih osetljivih podataka korisnika interneta, koji podrazumeva primenu manje ili više sofisticiranog društvenog inženjeringa. Fišing se ovih dana događa korisnicima LinkedIna: sajber kriminalci koriste preotete naloge korisnika ove mreže za slanje fišing linkova kontaktima na LinkedInu preko privatnih poruka, ali i preko emailova.
Na ove napade upozorili su istraživači iz kompanije Malwarebytes koji kažu da fišeri zloupotrebljavaju pouzdane naloge starih korisnika koji su hakovani, među kojima su i Premium nalozi koji imaju mogućnost kontaktiranja drugih korisnika LinkedIna, čak i ako nisu povezani direktno, preko funkcije InMail.
U porukama koje upućuju potencijalne žrtve na deljeni dokument, nalazi se link koji preusmerava žrtve na fišing sajt za Gmail ili druge email provajdere na kome se od potencijalnih žrtava traži da se uloguju. Onima koji upadnu u zamku fišera biće ukradeno korisničko ime, lozinka, broj telefona, a oni verovatno neće odmah shvatiti da su prevareni.
Fišeri zloupotrebljavaju servis za skraćivanje linkova Ow.ly i besplatni hosting provajder gdk.mx za preusmeravanje na fišing stranicu koja je hostovana na hakovanom web sajtu.
Servisi za skraćivanje linkova često se koriste za širenje malvera i u fišing prevarama, ali i u legitimne svrhe, posebno na društvenim mrežama.
Istraživači Malwarebytesa su primetili pokušaje krađe korisničkih imena i lozinki za Gmail, Yahoo i AOL. Glavna stranica je praćena dodatnim zahtevom upućenim žrtvi da da i svoj broj telefona ili drugu email adresu.
Napadači zloupotrebljavaju LinkedInov InMail servis za slanje istog fišing linka. InMail omogućava slanje poruka članovima LinkedIna sa kojima hakovani nalog nije povezan. Na taj način povećava se broj potencijalnih žrtava, jer one ne moraju biti samo među kontaktima hakovanog naloga već to mogu biti i drugi članovi mreže LinkedIn.
Emailovi imaju i prilagođeno zaglavlje koje doprinosi njihovoj autentičnosti, a koje inače postoji u porukama koje se šalju preko InMaila. Ono bi u normalnim okolnostima trebalo da pomogne da se razlikuju legitimni od fišing emailova. Ipak, ovo pokazuje da to nije dovoljno siguran metod u identifikaciji fišing emailova jer je u ovom slučaju sporan sadržaj emailova. InMail može biti poslat samo sa Premium naloga, što znači da su fišeri kompromitovali jedan od takvih naloga.
Ne zna se kako su LinkedIn nalozi kompromitovani niti koliko je naloga kompromitovano u ovoj kampanji. Takođe je nejasno i da li su skraćeni linkovi jedinstveni za hakovani nalog ili ne.
Iz Malwarebytesa kažu da jedan od korisnika čiji je nalog hakovan imao više od 500 kontakata na LinkedInu i da je 256 ljudi kliknulo na fišing link.
Onima čiji su nalozi kompromitovani, iz Malwarebytesa savetuju da pregledaju aktivnosti na nalogu, da promene svoju lozinke i uključe opciju dvofaktorne verifikacije, kao i da obaveste svoje kontakte o tome šta se dogodilo.

Izdvojeno
Gemini trebalo da hakuje izmišljenu kompaniju, ali je upao u sisteme tri stvarne kompanije

Googleov AI model Gemini dobio je zadatak da tokom bezbednosnog testa provali u sisteme izmišljene kompanije. Umesto toga, završio je na internetu i... Dalje
Prevaranti koriste AI za lažne antivirus sajtove

Poruka koja upozorava da vam je upravo automatski obnovljena pretplata za antivirus i naplaćeno 129,99 evra može izgledati kao dobar razlog da odmah... Dalje
Šta se krije iza lažnih OpenAI mejlova

Korisnici ChatGPT-a meta su phishing kampanje u kojoj prevaranti šalju lažna obaveštenja o problemu sa plaćanjem pretplate. Mejlovi izgledaju kao ... Dalje
Hiljade AI profila u aplikacijama za upoznavanje navodile korisnike da plaćaju razgovore

Više od 4.700 izmišljenih AI persona razgovaralo je sa najmanje 25.000 korisnika aplikacija za upoznavanje koji nisu znali da sa druge strane često... Dalje
Hakeri preuzeli zvanični HBO Max nalog na Redditu i preko njega širili malver

Hakeri su preuzeli zvanični, verifikovani HBO Max nalog na Redditu i iskoristili ga za objavljivanje zlonamernih oglasa koji su korisnike Windows i m... Dalje
Pratite nas

Nagrade


Prijatelji



