





 Pratite nas preko RSS-a
Fišeri koriste hakovanje Apple-a kao opravdanje za promenu lozinke
Vesti, 25.07.2013, 08:43 AM
Da bi fišing bio uspešan, žrtva mora da poveruje da je email koji dobije pravi. Fišing napadi su relativno jednostavan način za krađu podataka. Korisnik otvara email koji ne izaziva bilo kakvu sumnju, i omogućava malveru da se instalira ili predaje podatke za prijavljvanje na različite servise koje traže fišeri predstavljajući se kao email provajder, banka ili neka druga kompanija, organizacija ili servis.
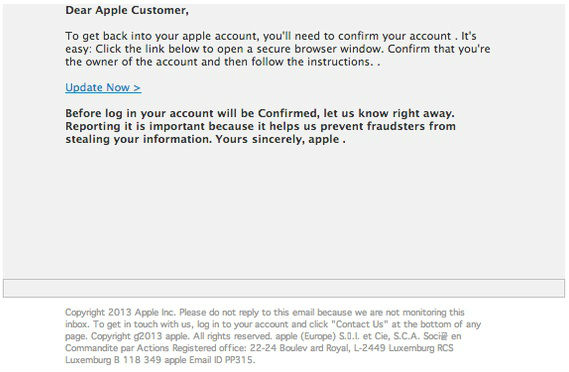
Fišing emailovi su prilično uznapredovali u odnosu na vreme kada ih je odavao loš engleski ili smešne priče prevaranata. Sada se prevaranti zaista trude da emailovi izgledaju legitimno. Manje oprezni internet korisnici prevareni uverljivošću fišing emailova, kliknu na link u emailu i najčešće dospevaju na web sajt koji takođe izgleda legitimno, dovoljno da korisnik koji ništa ne sumnja, ostavi podatke koje od njega traže fišeri.
Nedavno hakovanje Apple-ovog Developer Centre je poslužilo prevarantima kao dobro opravdanje za emailove u kojima traže od korisnika da promene lozinke. Prosečnom korisniku takav email i takav zahtev će izgledati legitimno.
Iako u emailu ima grešaka, uključujući i onu da je je početno slovo naziva kompanije Apple malo i da sajt do koga vodi link nema veze sa Apple-om,određenom broju korisnika bi ovo sigurno promaklo.
Kaspersky Lab je objavio izveštaj o fišingu, upozoravajući na dramatičan porast fišing napada na Apple-ove korisnike u prethodnih šest meseci. Cilj prevaranata je krađa podataka za prijavljivanje na naloge i finansijskih podataka.
Prevaranti često čekaju priliku, kao što je sada slučaj. Iako je još uvek nejasno šta se događalo sa Apple-ovim Developer Centre i kakve su stvarne namere hakera Ibrahima Balica koji tvrdi da je Apple-u prijavio propuste i da nije reč o hakerskom napadu, taj incident je otvorio vrata drugima čije namere svakako nisu najbolje.
Sajt developer.apple.com koji nije radio neko vreme sada je ponovo dostupan, ali ne i stranica koja je namenjena samo članovima jer Apple radi na uklanjanju propusta.

Izdvojeno
Gemini trebalo da hakuje izmišljenu kompaniju, ali je upao u sisteme tri stvarne kompanije

Googleov AI model Gemini dobio je zadatak da tokom bezbednosnog testa provali u sisteme izmišljene kompanije. Umesto toga, završio je na internetu i... Dalje
Prevaranti koriste AI za lažne antivirus sajtove

Poruka koja upozorava da vam je upravo automatski obnovljena pretplata za antivirus i naplaćeno 129,99 evra može izgledati kao dobar razlog da odmah... Dalje
Šta se krije iza lažnih OpenAI mejlova

Korisnici ChatGPT-a meta su phishing kampanje u kojoj prevaranti šalju lažna obaveštenja o problemu sa plaćanjem pretplate. Mejlovi izgledaju kao ... Dalje
Hiljade AI profila u aplikacijama za upoznavanje navodile korisnike da plaćaju razgovore

Više od 4.700 izmišljenih AI persona razgovaralo je sa najmanje 25.000 korisnika aplikacija za upoznavanje koji nisu znali da sa druge strane često... Dalje
Hakeri preuzeli zvanični HBO Max nalog na Redditu i preko njega širili malver

Hakeri su preuzeli zvanični, verifikovani HBO Max nalog na Redditu i iskoristili ga za objavljivanje zlonamernih oglasa koji su korisnike Windows i m... Dalje
Pratite nas

Nagrade


Prijatelji



