





 Pratite nas preko RSS-a
Fišeri kriju pokušaje krađe lozinki pomoću Google Translatea
Vesti, 12.02.2019, 01:00 AM
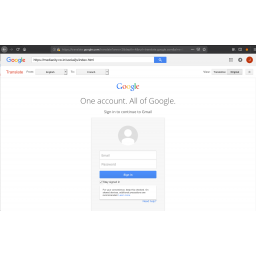
Leri Kešdolar, istraživač kompanije Akamai, otkrio je pokušaje fišinga čiji je cilj krađa Google naloga i lozinki za pristup Facebook nalozima. U fišing kampanji se koristi Google Translate kako bi se na mobilnim pregledačima sakrilo od potencijalnih žrtava šta se zapravo dešava.
Kešdolar tvrdi da kampanja cilja i Google i Facebook naloge. Ono što ovu kampanju čini tako efikasnom jeste upotreba Google Translatea zbog čega fišing stranica izgleda kao da je Googleov domen, a istovremeno je otežano otkrivanje prevare na mobilnim pregledačima.
Fišing emailovi se predstavljaju kao Googleova upozorenja naslovljena sa "Security Alert". U njima se navodi da je otkriveno prijavljivanje na nalog sa novog Windows uređaja. Zatim se od korisnika traži da sazna više o tome klikom na "Consult the activity".
Kada korisnik klikne na link, biće doveden na stranicu Google prevodioca koja otvara fišing sajt koji se pretvara da je stranica za prijavljivanje na Google nalog. Na pregledačima za desktop uređaje lako se može uočiti da se fišing stranica prikazuje putem Google prevodioca.
Za mobilne pretraživače, međutim, to je mnogo teže otkriti jer Google prevodilac pokazuje minimalni interfejs kada je na mobilnim uređajima.
Kada korisnik unese korisničko ime i lozinku na fišing stranicu, pokrenuće se skripta koja će poslati unete informacije napadaču.
Sada kada napadači imaju korisničko ime i lozinku Google naloga žrtve, oni još jednom preusmeravaju žrtvu na fišing stranicu gde pokušavaju da dobiju korisničko ime i lozinku za Facebook nalog žrtve. Kešdolar kaže da ova stranica nije optimizovana za mobilne uređaje i da je lakše uočiti da je lažna.
Napadači stalno pronalaze inovativne načine da prevare korisnike da im predaju korisnička imena i lozinke. Korisnici moraju uvek biti oprezni kada unose osetljive informacije na sajtove i da uvek pogledaju URL koji je otvoren pre nego što to urade.
Takođe je važno zapamtiti da Google, ili bilo koja druga kompanija, nikada neće tražiti od vas da se prijavite preko Google Translatea ili bilo kog drugog servisa za prevođenje.

Izdvojeno
Lažni AI alati kradu lozinke i 2FA kodove, a napadači uživo upravljaju prevarom

Prevaranti koriste imena popularnih AI servisa, uključujući ChatGPT, Gemini i Claude, kako bi krali pristupne podatke poslovnih naloga za oglašavan... Dalje
Google obustavio prijave bezbednosnih propusta zbog poplave AI spama
.jpg)
Google je privremeno prestao da prima nove prijave bezbednosnih propusta u okviru svog programa za nagrađivanje istraživača koji pronalaze ranjivos... Dalje
Sem Altman: Moramo prihvatiti da će AI donositi i hakovanja i prevare

Direktor OpenAI-ja Sem Altman smatra da će razvoj veštačke inteligencije neizbežno doneti i negativne posledice, uključujući hakovanja i prevare... Dalje
Lažni ChatGPT u Google oglasima navodio korisnike da sami instaliraju malver

Napadači su iskoristili mogućnost pravljenja prilagođenih verzija ChatGPT-a kako bi korisnike naveli da sami instaliraju malver na svoje računare.... Dalje
Prevaranti podmeću lažne informacije ChatGPT-u i Geminiju

Prevaranti su pronašli način da lažne brojeve telefona, email adrese i stranice za prijavljivanje ubace u odgovore ChatGPT-a, Google Geminija i AI ... Dalje
Pratite nas

Nagrade


Prijatelji



