





 Pratite nas preko RSS-a
Fišeri napadaju korisnike Netflixa, traže informacije i sliku sa ličnom kartom
Vesti, 18.01.2018, 00:00 AM
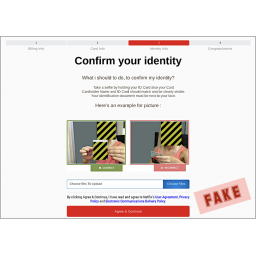
Da li biste Netflixu poslali selfi na kome držite svoju ličnu kartu kako biste vratili svoj nalog? Verovatno biste odgovorili sa ne, ali svako od nas zna bar jednu osobu koja bi to možda i uradila.
Ovaj zahtev je poslednji od nekoliko koraka u najnovijoj fišing kampanji koja cilja korisnike Netflixa. Fišing počinje emailom koji navodno šalje Netflix koji upozorava primaoca da mu je nalog "na čekanju".
Pažljiviji korisnik će odmah primetiti da se u emailu ne spominje njegovo/njeno ime, kao što bi se očekivalo kada email šalje kompanija koja ima takve informacije kao što je ime korisnika. U naslovu emaila je još nešto što bi korisnici trebalo da primete - ime servisa Netflix napisano je sa slovom X grčkog alfabeta.
Oni kojima ovo promakne, vode se na kompromitovanu HTTPS stranicu koja imitira Netflixovu login stranicu. Iako HTTPS katanac deluje umirujuće, on ne znači da se sajtu automatski može verovati. U ovom slučaju, kriminalci su hakovali sajt koji je imao validan HTTPS sertifikat, i zatim postavili svoje fišing stranice da bi sve izgledalo uverljivije.
Na ovom mestu se od žrtve traži da unese svoj email i lozinku, da ažurira svoju adresu i informacije o platnoj kartici, i na kraju, da pošalje pomenuti selfi da bi potvrdila svoj identitet.
Oni koji prođu ove korake, preusmeravaju se na legitimnu Netflix stranicu sa prijavljivanje.
Korisnici nikada ne bi smeli da otvaraju linkove za prijavljivanje ili linkove za verifikaciju naloga, kaže Pol Daklin iz Sophosa koji je i primetio ove emailove.

Izdvojeno
Prevaranti koriste AI za lažne antivirus sajtove

Poruka koja upozorava da vam je upravo automatski obnovljena pretplata za antivirus i naplaćeno 129,99 evra može izgledati kao dobar razlog da odmah... Dalje
Šta se krije iza lažnih OpenAI mejlova

Korisnici ChatGPT-a meta su phishing kampanje u kojoj prevaranti šalju lažna obaveštenja o problemu sa plaćanjem pretplate. Mejlovi izgledaju kao ... Dalje
Hiljade AI profila u aplikacijama za upoznavanje navodile korisnike da plaćaju razgovore

Više od 4.700 izmišljenih AI persona razgovaralo je sa najmanje 25.000 korisnika aplikacija za upoznavanje koji nisu znali da sa druge strane često... Dalje
Hakeri preuzeli zvanični HBO Max nalog na Redditu i preko njega širili malver

Hakeri su preuzeli zvanični, verifikovani HBO Max nalog na Redditu i iskoristili ga za objavljivanje zlonamernih oglasa koji su korisnike Windows i m... Dalje
Popularni YouTube kanali za gejmere širili malver preko linkova ispod videa

Hakeri su koristili popularne YouTube kanale sa savetima za gejmere kako bi korisnike naveli da preuzmu malver. Istraživači kompanije Palo Alto Netw... Dalje
Pratite nas

Nagrade


Prijatelji



