





 Pratite nas preko RSS-a
Fišeri u napadu na Google korisnike
Vesti, 08.05.2014, 09:26 AM
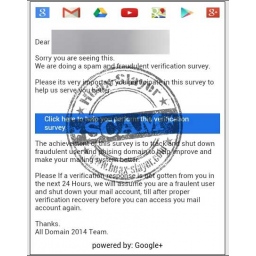
Lozinke korisnika Google naloga vredan su ulov za fišere od kojih ovih dana možete dobiti email koji potpisuje nepostojeći tim Google+ All Domain Mail i u kome će se od vas tražiti da učestvujete u anketi, upozorio je sajt Hoax-Slayer.
Cilj kojim kriminalci opravdavaju ovakav zahtev je navodno otkrivanje i gašenje lažnih korisnika i domena fišera kako bi se unapredio Googleov email servis.
Korisniku se praktično postavlja ultimatum da odgovori na ovaj zahtev u roku od 24 sata, kako bi dokazao da je pravi a ne lažni korisnik čime će njegov nalog biti sačuvan od gašenja. Korisnik treba da klikne na link u emailu da bi učestvovao u anketi.
Ovi emailovi su sami po sebi dovoljni da izazovu sumnju, s obzirom da su gramatičke i pravopisne greške upadljive. Osim toga, opreznijem korisniku će privući pažnju i to što je Google+ tim zadužen za Gmail naloge. Malo je verovatno da Google tako funkcioniše i da tim kompanije koji se bavi Googleovom društvenom mrežom ima moć da gasi Gmail naloge.
Ipak, neiskusniji korisnici možda neće primetiti ove detalje pa će, zabrinuti za sudbinu svog Gmail naloga, ipak otvoriti link u emailu i tako dospeti na web sajt na kome će od njih biti zatraženo da se prijave sa Gmail adresom i lozinkom, kako bi okončali proces verifikacije naloga.
Time bi posao fišera bio uspešno završen, a sa tako prikupljenim podacima fišeri mogu preoteti Google naloge žrtava. To znači da uz pomoć tih podataka za prijavljivanje, kriminalci mogu pristupiti različitim Googleovim servisima. Osim toga, kriminalci mogu iskoristiti preotete Gmail i Google+ naloge korisnika za dalje širenje spama ili ih jednostavno prodati drugim kriminalcima koji će verovatno uraditi isto.
Nije retkost da fišeri koriste verifikaciju naloga kao opravdanje za zahteve za korisničkim imenima i lozinkama korisnika.
Budite uvek oprezni sa neočekivanim emailovima od kojih se od vas traži da kliknete na link da biste verifikovali ili nadogradili nalog. Ako nekada dobijete ovakvu ili sličnu poruku, ne otvarajte linkove ili priloge koje ovi emailovi sadrže.
Nalozima uvek pristupajte preko obeleženih stranica ili unošenjem tačne adrese za stranicu za prijavljivanje u adresnoj traci browsera.

Izdvojeno
Gemini trebalo da hakuje izmišljenu kompaniju, ali je upao u sisteme tri stvarne kompanije

Googleov AI model Gemini dobio je zadatak da tokom bezbednosnog testa provali u sisteme izmišljene kompanije. Umesto toga, završio je na internetu i... Dalje
Prevaranti koriste AI za lažne antivirus sajtove

Poruka koja upozorava da vam je upravo automatski obnovljena pretplata za antivirus i naplaćeno 129,99 evra može izgledati kao dobar razlog da odmah... Dalje
Šta se krije iza lažnih OpenAI mejlova

Korisnici ChatGPT-a meta su phishing kampanje u kojoj prevaranti šalju lažna obaveštenja o problemu sa plaćanjem pretplate. Mejlovi izgledaju kao ... Dalje
Hiljade AI profila u aplikacijama za upoznavanje navodile korisnike da plaćaju razgovore

Više od 4.700 izmišljenih AI persona razgovaralo je sa najmanje 25.000 korisnika aplikacija za upoznavanje koji nisu znali da sa druge strane često... Dalje
Hakeri preuzeli zvanični HBO Max nalog na Redditu i preko njega širili malver

Hakeri su preuzeli zvanični, verifikovani HBO Max nalog na Redditu i iskoristili ga za objavljivanje zlonamernih oglasa koji su korisnike Windows i m... Dalje
Pratite nas

Nagrade


Prijatelji



