





 Pratite nas preko RSS-a
Fišing: Lažna obaveštenja od Google-a o sumnjivom pokušaju prijavljivanja na nalog
Vesti, 31.01.2014, 07:23 AM
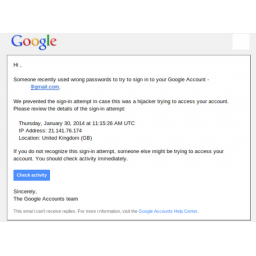
Ako dobijete email obaveštenje od Google-a o sumnjivom pokušaju prijavljivanja na nalog, budite oprezni. Stručnjaci upozoravaju da sajber kriminalci šalju ovakva lažna obaveštenja da bi na prevaru doveli korisnike na fišing sajtove.
Obratite pažnju na emailove koji su naslovljeni sa “Sprečeno sumnjivo prijavljivanje”.
Lažno obaveštenje je obično sledeće sadržine: korisnik se obaveštava da je uočen pokušaj prijavljivanja na Google nalog sa pogrešnom lozinkom i da je Google sprečio prijavljivanje jer je možda reč o pokušaju preotimanja naloga. Korisnik se poziva da pregleda detalje o pokušaju prijavljivanja i da ukoliko ne prepoznaje taj pokušaj, moguće je da neko pokušava da pristupi nalogu.
Problem je, kažu stručnjaci, u tome što Google zaista šalje korisnicima ovakva obaveštenja u slučaju kada se otkriju sumnjivi pokušaji prijavljivanja.
Ovakva lažna obaveštenja koja cirukulišu godinama unazad se koriste za širenje malvera ili u fišing napadima.
U slučaju na koji je na Twitter-u upozorio istraživač @malpush primalac emaila se odvodi na fišing sajt privacy.google-settings.com. Korisnicima domen može izgledati legitimno, ali ustvari ne pripada Google-u već ga je registrovao izvesni Aksnes Tomas iz Švedske.
Ako nekada dobijete takav email, pre nego što kliknete na link dobro ga proučite. Pre nego što unesete korisničko ime i lozinku uvek proverite da li ste na pravoj adresi: gmail.com, mail.google.com ili account.google.com.
Ako vam se desi da pogrešite i shvatite da ste korisničko ime i lozinku predali u ruke fišerima, bez odlaganja promenite lozinku. Ako koristite istu lozinku za nekoliko naloga (a ne bi trebalo), promenite lozinku i za njih.

Izdvojeno
Gemini trebalo da hakuje izmišljenu kompaniju, ali je upao u sisteme tri stvarne kompanije

Googleov AI model Gemini dobio je zadatak da tokom bezbednosnog testa provali u sisteme izmišljene kompanije. Umesto toga, završio je na internetu i... Dalje
Prevaranti koriste AI za lažne antivirus sajtove

Poruka koja upozorava da vam je upravo automatski obnovljena pretplata za antivirus i naplaćeno 129,99 evra može izgledati kao dobar razlog da odmah... Dalje
Šta se krije iza lažnih OpenAI mejlova

Korisnici ChatGPT-a meta su phishing kampanje u kojoj prevaranti šalju lažna obaveštenja o problemu sa plaćanjem pretplate. Mejlovi izgledaju kao ... Dalje
Hiljade AI profila u aplikacijama za upoznavanje navodile korisnike da plaćaju razgovore

Više od 4.700 izmišljenih AI persona razgovaralo je sa najmanje 25.000 korisnika aplikacija za upoznavanje koji nisu znali da sa druge strane često... Dalje
Hakeri preuzeli zvanični HBO Max nalog na Redditu i preko njega širili malver

Hakeri su preuzeli zvanični, verifikovani HBO Max nalog na Redditu i iskoristili ga za objavljivanje zlonamernih oglasa koji su korisnike Windows i m... Dalje
Pratite nas

Nagrade


Prijatelji



