





 Pratite nas preko RSS-a
Fišing napadi na korisnike Yahoo Mail-a
Vesti, 06.06.2013, 08:42 AM
Stručnjaci firme Zscaler upozorili su korisnike Yahoo Mail-a na fišing napade čiji je cilj da se na prevaru od korisnika dobiju korisnička imena i lozinke naloga.
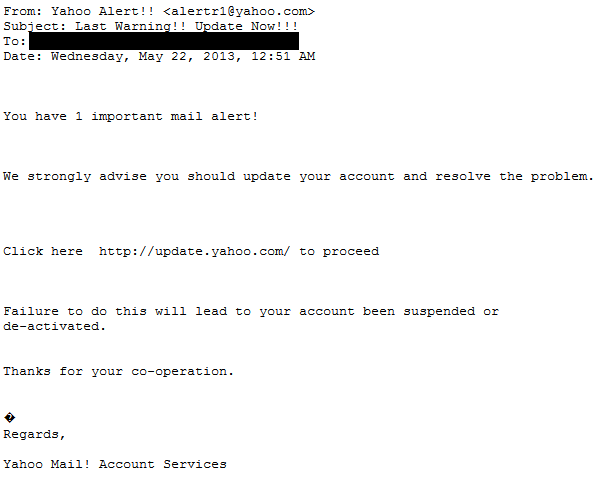
U fišing kampanji na koju ukazuje Zscaler, korisnicima se šalju spam emailovi sa lažnim obaveštenjem da treba ažurirati nalog, jer će u suprotnom on biti suspendovan. Email sadrži i link za fišing stranicu koja izgleda kao Yahoo-ova stranica za prijavljivanje na nalog.
Korisnici Firefox-a, Chrome-a i Safari-ja su bezbedni jer Google Safe Browsing blokira ovaj URL, što nije slučaj i sa Internet Explorer-om.
Napadači verovatno pokušavaju da iskoriste “gužvu” jer se Yahoo nalazi u procesu prelaska na novi interfejs. Yahoo je početkom nedelje ukinuo interfejs Yahoo Mail Classic zbog čega su svi korisnici primorani da pređu na novu email platformu.
“Nema sumnje da će to biti sjajna prilika za fišere da iskoriste zbunjenost korisnika”, kažu iz Zscaler-a.
Dodatnu konfuziju stvara i to što su u poslednje vreme mnogi sajtovi rešili da bolje zaštite svoje korisnike nudeći im uslugu dvostepene verifikacije naloga, što su stručnjaci za bezbednost pozdravili kao hvale vredan korak u pravcu dodatnog obezbeđivanja naloga. Istovremeno, to može biti uzrok zbunjenosti korisnika koja može biti zloupotrebljena na ovaj ili neki drugi način.
Korisnicima Yahoo Mail-a usluga dvostepene verifikacije dostupna je od decembra 2011. godine.

Izdvojeno
Gemini trebalo da hakuje izmišljenu kompaniju, ali je upao u sisteme tri stvarne kompanije

Googleov AI model Gemini dobio je zadatak da tokom bezbednosnog testa provali u sisteme izmišljene kompanije. Umesto toga, završio je na internetu i... Dalje
Prevaranti koriste AI za lažne antivirus sajtove

Poruka koja upozorava da vam je upravo automatski obnovljena pretplata za antivirus i naplaćeno 129,99 evra može izgledati kao dobar razlog da odmah... Dalje
Šta se krije iza lažnih OpenAI mejlova

Korisnici ChatGPT-a meta su phishing kampanje u kojoj prevaranti šalju lažna obaveštenja o problemu sa plaćanjem pretplate. Mejlovi izgledaju kao ... Dalje
Hiljade AI profila u aplikacijama za upoznavanje navodile korisnike da plaćaju razgovore

Više od 4.700 izmišljenih AI persona razgovaralo je sa najmanje 25.000 korisnika aplikacija za upoznavanje koji nisu znali da sa druge strane često... Dalje
Hakeri preuzeli zvanični HBO Max nalog na Redditu i preko njega širili malver

Hakeri su preuzeli zvanični, verifikovani HBO Max nalog na Redditu i iskoristili ga za objavljivanje zlonamernih oglasa koji su korisnike Windows i m... Dalje
Pratite nas

Nagrade


Prijatelji



