





 Pratite nas preko RSS-a
Fišing prevara: ''Otkriven DSVX virus u vašem Yahoo! Mail nalogu''
Vesti, 13.05.2014, 07:48 AM
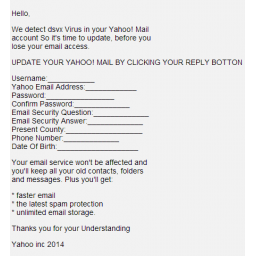
Email obaveštenje koje navodno šalje Yahoo u kome se korisnik upozorava da je u njegovom Yahoo! Mail nalogu otkriven “DSVX virus” je lažno, piše sajt Hoax-Slayer. Email ne šalje Yahoo i tvrdnja iz emaila nije tačna.
Shodno tome, ne treba slediti ni instrukcije i zahteve iz emaila. Korisniku se preti da će izgubiti pristup nalogu ukoliko ne ažurira nalog.
Da bi navodno ažurirao nalog korisnik treba da odgovori na email i pošalje tražene podatke: korisničko ime, Yahoo emal adresu, lozinku, sigurnosno pitanje i odgovor, naziv zemlje u kojoj živi, broj telefona i datum rođenja.
Ni Yahoo niti bilo koja druga kompanija nikada neće zahtevati od korisnika da putem emaila šalju lozinke ili bilo koje druge osetljive informacije.
Odavanje takvih informacija omogućilo bi kriminalcima pristup email nalogu koji potom može biti korišćen za nove prevare i slanje spam emailova svim kontaktima žrtve.
Slični pokušaji fišera su već viđeni ranije kada su na email adrese korisnika stizali emailovi u kojima se tvrdilo da su im nalozi zaraženi “DGTFX virusom”.

Izdvojeno
Gemini trebalo da hakuje izmišljenu kompaniju, ali je upao u sisteme tri stvarne kompanije

Googleov AI model Gemini dobio je zadatak da tokom bezbednosnog testa provali u sisteme izmišljene kompanije. Umesto toga, završio je na internetu i... Dalje
Prevaranti koriste AI za lažne antivirus sajtove

Poruka koja upozorava da vam je upravo automatski obnovljena pretplata za antivirus i naplaćeno 129,99 evra može izgledati kao dobar razlog da odmah... Dalje
Šta se krije iza lažnih OpenAI mejlova

Korisnici ChatGPT-a meta su phishing kampanje u kojoj prevaranti šalju lažna obaveštenja o problemu sa plaćanjem pretplate. Mejlovi izgledaju kao ... Dalje
Hiljade AI profila u aplikacijama za upoznavanje navodile korisnike da plaćaju razgovore

Više od 4.700 izmišljenih AI persona razgovaralo je sa najmanje 25.000 korisnika aplikacija za upoznavanje koji nisu znali da sa druge strane često... Dalje
Hakeri preuzeli zvanični HBO Max nalog na Redditu i preko njega širili malver

Hakeri su preuzeli zvanični, verifikovani HBO Max nalog na Redditu i iskoristili ga za objavljivanje zlonamernih oglasa koji su korisnike Windows i m... Dalje
Pratite nas

Nagrade


Prijatelji



