





 Pratite nas preko RSS-a
Funkcija Officea omogućava infekciju malverom
Vesti, 12.10.2017, 14:00 PM
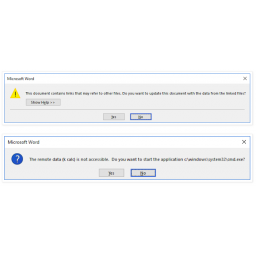
Autori malvera ne moraju uvek da prevare korisnike da omoguće makroe da bi pokrenuli maliciozni kod. Postoji način da se to desi i bez pomoći korisnika, kada se koristi jedna funkcija Officea koja se naziva Microsoft Dynamic Data Exchangde (DDE). Ona omogućava Office programu da učita podatke iz drugog Office programa. Na primer, Word fajl može ažurirati tabelu povlačenjem podataka iz Excel fajla svaki put kada se otvori Word fajl.
DDE je stara funkcija, koju je Microsoft zamenio novim alatom Object Linking and Embedding (OLE), ali je DDE još uvek podržan u Office programima.
DDE omogućava korisnicima da unesu jednostavne instrukcije sa lokacijom odakle treba povući podatke, i koje podatke treba ubaciti u novi dokument.
Problem nastaje kada autori malvera naprave maliciozni Word fajl sa DDE poljima koja umesto da otvaraju drugi Office program, otvaraju komandnu liniju i pokreću maliciozni kod.
Pod normalnim oklonostima, Office programi pokazuju dva upozorenjaa. Prvo je upozorenje o dokumentu koji sadrži linkove za druge fajlove, dok je drugo upozorenje o grešci.
Međutim, taj drugi prozor sa porukom o grešci može da se ne pojavi i da se pojavi samo prvo upozorenje, što povećava šanse za uspeh DDE napada. Korisnici koji stalno rade sa DDE povezanim fajlovima skloni su da odbacuju upozorenja.
Istraživači iz SensePosta koji su primetili ovaj problem su kontaktirali Microsoft ranije ove godine, ali kompanija nije smatrala da je to slabost u pravom smislu reči jer Office pokazuje upozorenja pre otvaranja fajlova.
Ovo je samo još jedan slučaj kada autori malvera nađu kreativan način da zloupotrebe legitimnu funkciju programa.
Prvi ovakav napad je primećen marta ove godine. Na internetu se može naći i uputstvo kako je moguće otkriti DDE napade koji su se već dogodili, i to preko Windows Event Log.
Većina antivirusa ne detektuje Office dokumente sa DDE poljima kao sumnjive ili maliciozne.
Za sada korisnici bi trebalo da budu oprezni kada otvaraju Office fajlove sa DDE linkovima kada ih dobiju u emailovima od nepoznatih. Čak i ako je pošiljalac poznat, korisnici moraju da provere da li je email adresa prava.

Izdvojeno
Gemini trebalo da hakuje izmišljenu kompaniju, ali je upao u sisteme tri stvarne kompanije

Googleov AI model Gemini dobio je zadatak da tokom bezbednosnog testa provali u sisteme izmišljene kompanije. Umesto toga, završio je na internetu i... Dalje
Prevaranti koriste AI za lažne antivirus sajtove

Poruka koja upozorava da vam je upravo automatski obnovljena pretplata za antivirus i naplaćeno 129,99 evra može izgledati kao dobar razlog da odmah... Dalje
Šta se krije iza lažnih OpenAI mejlova

Korisnici ChatGPT-a meta su phishing kampanje u kojoj prevaranti šalju lažna obaveštenja o problemu sa plaćanjem pretplate. Mejlovi izgledaju kao ... Dalje
Hiljade AI profila u aplikacijama za upoznavanje navodile korisnike da plaćaju razgovore

Više od 4.700 izmišljenih AI persona razgovaralo je sa najmanje 25.000 korisnika aplikacija za upoznavanje koji nisu znali da sa druge strane često... Dalje
Hakeri preuzeli zvanični HBO Max nalog na Redditu i preko njega širili malver

Hakeri su preuzeli zvanični, verifikovani HBO Max nalog na Redditu i iskoristili ga za objavljivanje zlonamernih oglasa koji su korisnike Windows i m... Dalje
Pratite nas

Nagrade


Prijatelji



