





 Pratite nas preko RSS-a
Gaf TV5 Monde posle hakerskog napada
Vesti, 14.04.2015, 00:30 AM
Prošlonedeljni hakerski napad na TV5 Monde čije je sedište u Parizu rezultirao je kompromitovanjem web sajta TV mreže, njenih naloga na društvenim mrežama, višesatnim prekidom programa 11 televizijskih stanica i prekidom rada email servera kompanije. Za napad na TV5 Monde odgovornost je preuzela hakerska grupa CyberCaliphate, koja je tako iskazala podršku Islamskoj državi postavljajući islamističke parole na stranicama društvenih mreža koje pripadaju TV5 Monde.
Ista hakerska grupa je u januaru preuzela odgovornost za curenje poverljivih američkih vojnih tajni i hakovanje Twitter naloga Newsweeka u februaru.
Za razliku od web sajta i Facebook stranice TV5 Monde, na televizijskim kanalima nije bilo poruka islamskih ekstemista. Gledaoci su mogli videti samo crnu sliku. Nijedna hakerska grupa nije preuzela odgovornost za to, ali nema sumnje da je i to bio rezultat hakerskog napada. Posle višečasovnog prekida, umesto programa koji se emituje uživo, TV mreža je uspela da emituje samo ranije snimljene emisije.
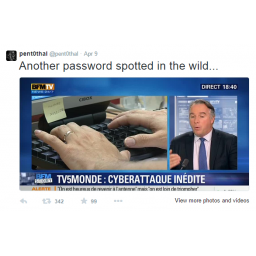
I dok TV5 Monde nastoji da se oporavi od napada i poboljša bezbednosne mere, a istraga pokušava da otkrije kako su napadači uspeli da izvedu ovaj napad, intervju koji je emitovan samo dan posle napada pokazao je kako je ponekad lako hakerima da dođu do lozinki i preuzmu kontrolu nad online nalozima.
Intervju je emitovao francuski dnevnik "13 Heures". Sagovornik, reporter TV5 Monde David Delo, sedeo je ispred stola jednog od zaposlenih, a na zidu iza njega, nalazile su se beleške sa korisničkim imenima i lozinkama za Twitter, Instagram i YouTube nalog TV5 Monde.
Lozinka za YouTube kanal TV5 Monde bila je “lemotdepassedeyoutube” što bi prevedeno sa francuskog bilo “lozinkazayoutube”.
I to nije bilo sve. Kasnije, tokom intervjua, bila je vidljiva još jedna kombinacija korisničkog imena i lozinke jednog od zaposlenih u TV5 Monde.
Ova greška se desila posle napada, a na sreću, ove informacije nisu korišćene za novi napad na TV mrežu. Lozinke su ubrzo izmenjene, ali ovo pokazuje kako je lako napraviti greške koje mogu imati ozbiljne posledice.

Izdvojeno
Gemini trebalo da hakuje izmišljenu kompaniju, ali je upao u sisteme tri stvarne kompanije

Googleov AI model Gemini dobio je zadatak da tokom bezbednosnog testa provali u sisteme izmišljene kompanije. Umesto toga, završio je na internetu i... Dalje
Prevaranti koriste AI za lažne antivirus sajtove

Poruka koja upozorava da vam je upravo automatski obnovljena pretplata za antivirus i naplaćeno 129,99 evra može izgledati kao dobar razlog da odmah... Dalje
Šta se krije iza lažnih OpenAI mejlova

Korisnici ChatGPT-a meta su phishing kampanje u kojoj prevaranti šalju lažna obaveštenja o problemu sa plaćanjem pretplate. Mejlovi izgledaju kao ... Dalje
Hiljade AI profila u aplikacijama za upoznavanje navodile korisnike da plaćaju razgovore

Više od 4.700 izmišljenih AI persona razgovaralo je sa najmanje 25.000 korisnika aplikacija za upoznavanje koji nisu znali da sa druge strane često... Dalje
Hakeri preuzeli zvanični HBO Max nalog na Redditu i preko njega širili malver

Hakeri su preuzeli zvanični, verifikovani HBO Max nalog na Redditu i iskoristili ga za objavljivanje zlonamernih oglasa koji su korisnike Windows i m... Dalje
Pratite nas

Nagrade


Prijatelji



