





 Pratite nas preko RSS-a
Google Chrome će blokirati SHA-1 sertifikate
Vesti, 23.12.2015, 00:30 AM
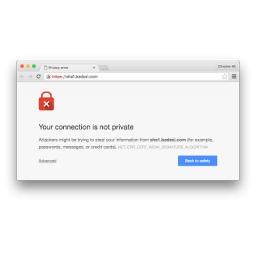
Kako je najavljeno prošlog septembra, Google Chrome više ne tretira SHA-1 sertifikate kao bezbedne, a tokom sledeće godine će podrška za njih potpuno prestati, najavila je kompanija Google. Prestanak podrške znači da će Chrome najpre blokirati nove SHA-1 sertifikate, a zatim blokirati sve SHA-1 sertfikate.
Od iduće godine, sa verzijom Chromea 48, Googleov browser će prikazivati grešku o sertifikatu za sve sertifikate koji su izdati 1. januara 2016. godine ili posle toga. Od 1. januara 2017. svi SHA-1 sertifikati će biti blokirani u svim verzijama Chromea.
Iz kompanije kažu da razmatraju mogućnost da zbog novih istraživanja blokiranje svih SHA-1 sertifikata pomere na 1. jul sledeće godine.
Razlog zbog koga se proizvođačima browsera žuri da pobegnu od SHA-1 je istraživanje trojice istraživača sa univerziteta u Francuskoj, Holandiji i Singapuru koji su uspeli da razbiju SHA-1 algoritam sa mnogo manje hardverskih resursa nego što se mislilo da je potrebno, i po znatno nižoj ceni nego što je prvobitno procenjeno.
S obzirom da su troškovi između 75000 i 120000 dolara sajber kriminalcima i grupama koje finansiraju države prihvatljivi, istraživači su apelovali na kompanije koje još uvek primenjuju SHA-1 sertifikate da preduzmu odgovarajuće korake što pre.
Najvrže je reagovala Mozilla koja je samo dve nedelje posle poziva istraživača objavila krajnji rok za SHA-1 sertiifikate - 1. januar 2017., uz mogućnost da on bude pomeren na 1. jul sledeće godine.
Dve nedelje posle Mozillae, i tim koji razvija Microsoft Edge je objavio isto što i Mozilla - 1. januar 2017. je krajni rok, a 1. jul 2016. kao rezervni datum ako situacija bude tako nalagala.
S druge strane, Facebook i CloudFlare vode bitku apelujući na kompanije da nastave da podržavaju SHA-1 sertifikate, ali samo za stare browsere. Razlog za ovu kampanju je nedostatak podrške za SHA-2 u starijim browserima. To bi mnoge ljude sprečilo da pristupaju sajtovima koji primenjuju modernu HTTPS enkripciju.

Izdvojeno
Gemini trebalo da hakuje izmišljenu kompaniju, ali je upao u sisteme tri stvarne kompanije

Googleov AI model Gemini dobio je zadatak da tokom bezbednosnog testa provali u sisteme izmišljene kompanije. Umesto toga, završio je na internetu i... Dalje
Prevaranti koriste AI za lažne antivirus sajtove

Poruka koja upozorava da vam je upravo automatski obnovljena pretplata za antivirus i naplaćeno 129,99 evra može izgledati kao dobar razlog da odmah... Dalje
Šta se krije iza lažnih OpenAI mejlova

Korisnici ChatGPT-a meta su phishing kampanje u kojoj prevaranti šalju lažna obaveštenja o problemu sa plaćanjem pretplate. Mejlovi izgledaju kao ... Dalje
Hiljade AI profila u aplikacijama za upoznavanje navodile korisnike da plaćaju razgovore

Više od 4.700 izmišljenih AI persona razgovaralo je sa najmanje 25.000 korisnika aplikacija za upoznavanje koji nisu znali da sa druge strane često... Dalje
Hakeri preuzeli zvanični HBO Max nalog na Redditu i preko njega širili malver

Hakeri su preuzeli zvanični, verifikovani HBO Max nalog na Redditu i iskoristili ga za objavljivanje zlonamernih oglasa koji su korisnike Windows i m... Dalje
Pratite nas

Nagrade


Prijatelji



