





 Pratite nas preko RSS-a
Google Chrome sada može da menja vaše kompromitovane lozinke umesto vas
Vesti, 21.05.2025, 14:30 PM
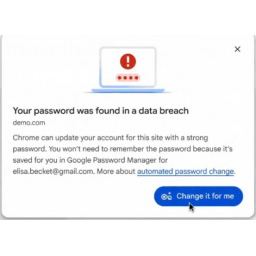
Google je najavio novu funkciju u svom pregledaču Chrome koja omogućava ugrađenom menadžeru lozinki (Password Manager) da automatski promeni lozinku korisnika kada otkrije da je kompromitovana.
„Kada Chrome kompromitovanu ugroženu lozinku tokom prijavljivanja, Gugl menadžer lozinki nudi korisniku opciju da je automatski popravi“, rekao je Google. „Na podržanim veb sajtovima, Chrome može da generiše jaku zamenu i automatski ažurira lozinku za korisnika.“
Ova funkcija se nadovezuje na postojeće mogućnosti menadžera lozinki da generiše jake lozinke tokom registracije i označi procurele lozinke.
Google je rekao da automatizovana promena lozinki treba da pomogne korisnicima da zaštite svoje naloge bez potrebe da traže podešavanja naloga ili da odustanu na pola puta.
Vlasnici veb sajtova mogu podržati ovu funkciju na sledeći način:
Optimizacijom automatskog dovršavanja: koristite autocomplete="current-password" i autocomplete="new-password" da biste pokrenuli automatsko popunjavanje i skladištenje
Promenom URL-ova lozinki: podesite preusmeravanje sa /.well-known/change-password na obrazac za promenu lozinke na svom veb sajtu. Kada se otkrije ranjiva lozinka, menadžeri lozinki mogu da usmere korisnika na stranicu za promenu lozinke.
„Bilo bi mnogo lakše kada bi menadžeri lozinki mogli direktno da usmere korisnika na URL adresu za promenu lozinke“, rekao je Ajdži Kitamura iz Googlea. „Ovde dobro poznata URL adresa za promenu lozinki postaje korisna.“
„Rezervišujući dobro poznatu URL putanju koja preusmerava korisnika na stranicu za promenu lozinke, veb sajt može lako preusmeriti korisnike na pravo mesto za promenu lozinki.“

Izdvojeno
Prevaranti koriste AI za lažne antivirus sajtove

Poruka koja upozorava da vam je upravo automatski obnovljena pretplata za antivirus i naplaćeno 129,99 evra može izgledati kao dobar razlog da odmah... Dalje
Šta se krije iza lažnih OpenAI mejlova

Korisnici ChatGPT-a meta su phishing kampanje u kojoj prevaranti šalju lažna obaveštenja o problemu sa plaćanjem pretplate. Mejlovi izgledaju kao ... Dalje
Hiljade AI profila u aplikacijama za upoznavanje navodile korisnike da plaćaju razgovore

Više od 4.700 izmišljenih AI persona razgovaralo je sa najmanje 25.000 korisnika aplikacija za upoznavanje koji nisu znali da sa druge strane često... Dalje
Hakeri preuzeli zvanični HBO Max nalog na Redditu i preko njega širili malver

Hakeri su preuzeli zvanični, verifikovani HBO Max nalog na Redditu i iskoristili ga za objavljivanje zlonamernih oglasa koji su korisnike Windows i m... Dalje
Popularni YouTube kanali za gejmere širili malver preko linkova ispod videa

Hakeri su koristili popularne YouTube kanale sa savetima za gejmere kako bi korisnike naveli da preuzmu malver. Istraživači kompanije Palo Alto Netw... Dalje
Pratite nas

Nagrade


Prijatelji



