





 Pratite nas preko RSS-a
Google Docs mamac u fišing napadima na Gmail korisnike
Vesti, 30.08.2013, 08:46 AM
Fišing napadi se neprestano dokazuju kao jedan od načina napada na korisnike kojim se najefikasnije zaoblaze tradicionalni mehanizmi odbrane.
Jedan od takvih dokaza je i najnovija kampanja fišing napada u kojima se koriste lažni emailovi koje navodno šalje Gmail Team, kojima se korisnici obaveštavaju da im je poslat poverljivi dokument preko Google Docs i da je pošiljalac njihova banka.
Viši savetnik za bezbednost u kompaniji Sophos Čester Visnievski koji je analizirao ovaj pokušaj fišinga, kaže da je napad u osnovi jednostavan, ali da može biti opasan zahvaljujući tome što email poruka izgleda autentično kao i zbog atipičnog metoda infekcije.
Ako se klikne na link u emailu, dolazi se do fišing stranice koja se hostuje na Tajlandu i koja podseća na stranicu za prijavljivanje na Gmail nalog.
Na toj stranici se korisniku sugeriše da može koristiti i usluge drugih email provajdera za pristup Google Docs, a neki od predloženih su Yahoo!, Outlook.com, Hotmail, AOL i drugi.
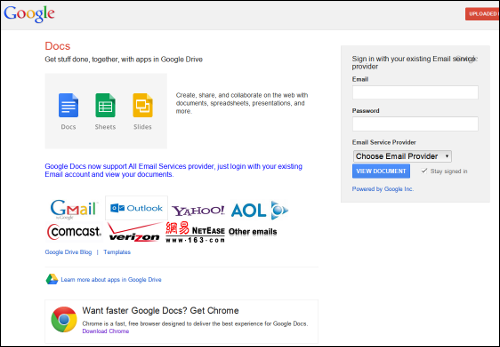
Ideja je dakle da se prevare korisnici i nateraju da predaju prevarantima u ruke podatke za prijavljivanje, korisnička imena i lozinke, za različite online servise.
Podaci korisnika prikupljeni na ovaj način se dalje šalju kompromitovanim serverima koji su pod kontrolom napadača, koji ih potom mogu koristiti na način kako to žele.
Krađa lozinke email naloga je samo prvi korak u pokušaju krađe podataka korisnika, od kojih neki mogu biti i oni koji su ključ za ulaz u vaš online bankovni nalog.
Iako možda naivno verujete da vaš Gmail nalog ne krije ništa što je vredno sakrivanja, setite se šta se dešava kada se prijavljujete na neki nalog (može i online bankovni nalog), a zaboravili ste lozinku za pristup nalogu. Sledeći vaš korak je resetovanje lozinke, a link za resetovanje se šalje zamislite gde? U vaš Gmail inbox. Onaj isti čiju lozinku znaju i fišeri.

Izdvojeno
Gemini trebalo da hakuje izmišljenu kompaniju, ali je upao u sisteme tri stvarne kompanije

Googleov AI model Gemini dobio je zadatak da tokom bezbednosnog testa provali u sisteme izmišljene kompanije. Umesto toga, završio je na internetu i... Dalje
Prevaranti koriste AI za lažne antivirus sajtove

Poruka koja upozorava da vam je upravo automatski obnovljena pretplata za antivirus i naplaćeno 129,99 evra može izgledati kao dobar razlog da odmah... Dalje
Šta se krije iza lažnih OpenAI mejlova

Korisnici ChatGPT-a meta su phishing kampanje u kojoj prevaranti šalju lažna obaveštenja o problemu sa plaćanjem pretplate. Mejlovi izgledaju kao ... Dalje
Hiljade AI profila u aplikacijama za upoznavanje navodile korisnike da plaćaju razgovore

Više od 4.700 izmišljenih AI persona razgovaralo je sa najmanje 25.000 korisnika aplikacija za upoznavanje koji nisu znali da sa druge strane često... Dalje
Hakeri preuzeli zvanični HBO Max nalog na Redditu i preko njega širili malver

Hakeri su preuzeli zvanični, verifikovani HBO Max nalog na Redditu i iskoristili ga za objavljivanje zlonamernih oglasa koji su korisnike Windows i m... Dalje
Pratite nas

Nagrade


Prijatelji



