





 Pratite nas preko RSS-a
Google će zahtevati dvostepenu verifikaciju od programera ekstenzija za Chrome
Vesti, 02.10.2018, 10:30 AM
Džejms Vagner, menadžer proizvoda za ekstenzije Chromea, u blog postu objavljenom juče, najavio je da će Google uvesti dodatne mere kako bi osigurala bezbednost korisnika Chromea kojima je na raspolaganju više od 180000 ekstenzija u Chrome Web prodavnici.
Pored inline instalacije, blokiranja malicioznih ekstenzija baziranog na mašinskom učenju i out-of-process ifaemeova, Google će dodati verifikaciju u dva koraka, kao obavezu za sve programere Chrome Web Storea.
Dvofaktorna verifikacija će obezbediti programerima ekstenzija za Chrome dodatni sloj zaštite od napadača koji pokušavaju da kompromituju njihove naloge i da proguraju zlonamerne kopije njihovih ekstenzija u prodavnicu.
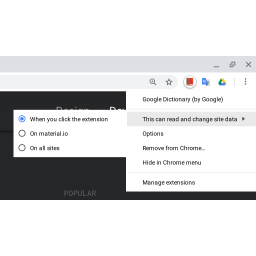
Takođe, počev od Chromea 70, korisnici pregledača će moći da postavljaju ograničenja koja dozvoljavaju instaliranim ekstenzijama pristup samo ograničenoj listi web sajtova ili zahtevaju klik korisnika da bi se potvrdio pristup stranici.
Chrome dodaci će takođe morati da se pridržavaju dodatnih uslova, a tim za pregled ekstenzija Chromea motriće na ekstenzije koje koriste daljinski hostovani kod koji može biti kompromitovan i iskorišćen kao potencijalni vektor napada.
Od programera Chrome Web prodavnice će se takođe zahtevati da poštuju nove specifikacije za čitljivost kodova, a ekstenzije koje nisu usaglašene sa ovim novim pravilima odbijaće se automatski.
Sve ekstenzije Chromea koje sadrže nečitljiv kod imaju 90 dana da budu ispravljene u smislu čitljivosti koda. One moraju biti spremne pre 1. januara 2019. godine kada će ih pregledati tim Chrome Web prodavnice. Ukoliko ne ispune ovaj zahtev, posledica će biti uklanjanje iz Chrome Web prodavnice.
Prema Vagneru, "preko 70% zlonamernih i ektenzija koje krše pravila, koje Google blokira u Chrome Web Store, sadrže nerazumljivi kod".

Izdvojeno
Prevaranti koriste AI za lažne antivirus sajtove

Poruka koja upozorava da vam je upravo automatski obnovljena pretplata za antivirus i naplaćeno 129,99 evra može izgledati kao dobar razlog da odmah... Dalje
Šta se krije iza lažnih OpenAI mejlova

Korisnici ChatGPT-a meta su phishing kampanje u kojoj prevaranti šalju lažna obaveštenja o problemu sa plaćanjem pretplate. Mejlovi izgledaju kao ... Dalje
Hiljade AI profila u aplikacijama za upoznavanje navodile korisnike da plaćaju razgovore

Više od 4.700 izmišljenih AI persona razgovaralo je sa najmanje 25.000 korisnika aplikacija za upoznavanje koji nisu znali da sa druge strane često... Dalje
Hakeri preuzeli zvanični HBO Max nalog na Redditu i preko njega širili malver

Hakeri su preuzeli zvanični, verifikovani HBO Max nalog na Redditu i iskoristili ga za objavljivanje zlonamernih oglasa koji su korisnike Windows i m... Dalje
Popularni YouTube kanali za gejmere širili malver preko linkova ispod videa

Hakeri su koristili popularne YouTube kanale sa savetima za gejmere kako bi korisnike naveli da preuzmu malver. Istraživači kompanije Palo Alto Netw... Dalje
Pratite nas

Nagrade


Prijatelji



