





 Pratite nas preko RSS-a
Google ima nova upozorenja za Gmail korisnike kada su u opasnosti
Vesti, 28.03.2016, 01:00 AM
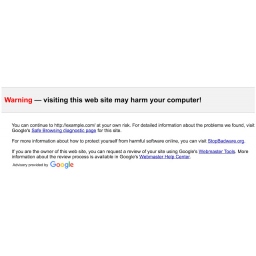
Gmail sada ima namenski sistem upozoravanja korisnika na rizik kada otvaraju emailove koji dolaze sa nebezbednih servisa ili kada otvaraju loše web linkove.
Ikona crvenog otključanog katanca upozorava korisnike Gmaila kada im neko pošalje email sa nebezbednog servisa. Ovo upozorenje primenjuje se tek 44 dana, a iz Googlea kažu da je to dovelo do povećanja emailova koji dolaze sa bezbednih servisa od 25%.
Kada pokušate da posetite nebezbedan web sajt Chrome će vam prikazati ekran sa obaveštenjem o tome. Isti sistem upozoravanja sada se primenjuje i u Gmailu. Kada iz Gmail inboxa kliknete na link za koji Google zna da je loš, bićete upozoreni pre nego što dođete do browsera, što može biti od velike koristi onima koji ne koriste Chrome.
I za slučaj hakerskog napada iza koga stoji država, Gmail ima namensko iskačuće obaveštenje. Iako je svega 0,1% korisnika izloženo ovakvim napadima, u Googleu smatraju da je njihova obaveza da odmah stupe u akciju da bi zaštitili korisnike svog email servisa.

Izdvojeno
Gemini trebalo da hakuje izmišljenu kompaniju, ali je upao u sisteme tri stvarne kompanije

Googleov AI model Gemini dobio je zadatak da tokom bezbednosnog testa provali u sisteme izmišljene kompanije. Umesto toga, završio je na internetu i... Dalje
Prevaranti koriste AI za lažne antivirus sajtove

Poruka koja upozorava da vam je upravo automatski obnovljena pretplata za antivirus i naplaćeno 129,99 evra može izgledati kao dobar razlog da odmah... Dalje
Šta se krije iza lažnih OpenAI mejlova

Korisnici ChatGPT-a meta su phishing kampanje u kojoj prevaranti šalju lažna obaveštenja o problemu sa plaćanjem pretplate. Mejlovi izgledaju kao ... Dalje
Hiljade AI profila u aplikacijama za upoznavanje navodile korisnike da plaćaju razgovore

Više od 4.700 izmišljenih AI persona razgovaralo je sa najmanje 25.000 korisnika aplikacija za upoznavanje koji nisu znali da sa druge strane često... Dalje
Hakeri preuzeli zvanični HBO Max nalog na Redditu i preko njega širili malver

Hakeri su preuzeli zvanični, verifikovani HBO Max nalog na Redditu i iskoristili ga za objavljivanje zlonamernih oglasa koji su korisnike Windows i m... Dalje
Pratite nas

Nagrade


Prijatelji



