





 Pratite nas preko RSS-a
Google menja proceduru dvostepene verfikacije za naloge
Vesti, 17.07.2017, 09:00 AM
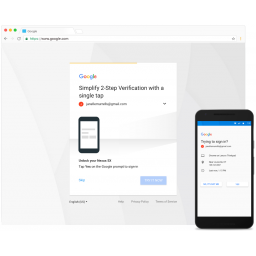
U februaru ove godine Google je uveo izmene u proceduru dvostepene verifikacije (2SV) pružajući korisnima mogućnost bolje zaštite bezbednosti naloga. Pored 2SV preko kriptovane veze, Google omogućava korisnicima da blokiraju neovlašćeni pristup nalogu obaveštavajući ih u realnom vremenu o pokušaju prijavljivanja.
Počev od ove nedelje Google će početi sa primenom još jedne novine u proceduri dvostepene verifikacije. Oni koji to budu želeli moći će da zamene jednokratne kodove koji se šalju SMS porukama upitom koji će se prikazivati na smart telefonima korisnika.
Promena procudure je rezultat porasta napada na SS7 telefonski protokol koji omogućavaju hakerima da preotmu telefonske brojeve korisnika i tako dođu do SMS poruka sa jednokratnim kodovima za pristup nalozima.
Kako izgleda novi način verifikacije korisnici će moći da vide od ove nedelje kada će ih Google pozvati da isprobaju novu proceduru.
Korisnicima je potreban internet da bi koristili novu funkciju. Svaki put kada korisnici pokušaju da se prijave na naloge, Google će pokazati upit na telefonu kojim će od korisnika tražiti da odobri zahtev za prijavljivanje. Nema jednokratnog koda koji treba uneti, a korisnici mogu odobriti zahtev za prijavljivanje dodirom dugmeta.
U upitu će biti prikazane informacije o uređaju, lokaciji i vremenu prijavljivanja. Korisnici bi trebalo da obrate pažnju na ove detalje da bi bili sigurni da je u pitanju njihov uređaj.
U ovaj program biće pozvani samo korisnici koji su uključili na SMS porukama baziranu dvostepenu verifikaciju. Oni mogu odbiti da koriste novu proceduru i nastaviti da koriste jednokratne kodove.
Oni koji koriste sigurnosne ključeve neće biti u ovom programu, jer se ključevi smatraju bezbednijim rešenjem za zaštitu naloga. Iz Googlea kažu da će ponovo pozvati korisnike da se pridruže ovom programu za šest meseci.
Korisnici iOS moraju imati Google Search aplikaciju na uređajima da bi mogli da vide zahteve za prijavljivanje.

Izdvojeno
Gemini trebalo da hakuje izmišljenu kompaniju, ali je upao u sisteme tri stvarne kompanije

Googleov AI model Gemini dobio je zadatak da tokom bezbednosnog testa provali u sisteme izmišljene kompanije. Umesto toga, završio je na internetu i... Dalje
Prevaranti koriste AI za lažne antivirus sajtove

Poruka koja upozorava da vam je upravo automatski obnovljena pretplata za antivirus i naplaćeno 129,99 evra može izgledati kao dobar razlog da odmah... Dalje
Šta se krije iza lažnih OpenAI mejlova

Korisnici ChatGPT-a meta su phishing kampanje u kojoj prevaranti šalju lažna obaveštenja o problemu sa plaćanjem pretplate. Mejlovi izgledaju kao ... Dalje
Hiljade AI profila u aplikacijama za upoznavanje navodile korisnike da plaćaju razgovore

Više od 4.700 izmišljenih AI persona razgovaralo je sa najmanje 25.000 korisnika aplikacija za upoznavanje koji nisu znali da sa druge strane često... Dalje
Hakeri preuzeli zvanični HBO Max nalog na Redditu i preko njega širili malver

Hakeri su preuzeli zvanični, verifikovani HBO Max nalog na Redditu i iskoristili ga za objavljivanje zlonamernih oglasa koji su korisnike Windows i m... Dalje
Pratite nas

Nagrade


Prijatelji



