





 Pratite nas preko RSS-a
Google objavio VirusTotal Uploader za OS X
Vesti, 27.05.2014, 08:47 AM
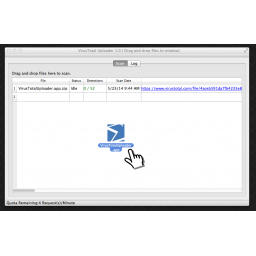
Popularni besplatni online antivirusni skener VirusTotal koji je u septembru 2012. godine kupio Google, sada je dostupan i kao samostalni OS X program koji omogućava Mac korisnicima da skeniraju i analiziraju sumnjive fajlove i URL-ove za brzu detekciju virusa, Trojanaca i svih drugih vrsta malvera. Aplikacija omogućava da se sumnjivi fajlovi proveravaju i bez pokretanja browsera i posete zvaničnoj stranici VirusTotala. Alat se besplatno može preuzeti a testiran je na OS X 10.8 i 10.9.
Google je vest o ovome saopštio na zvaničnom blogu VirsuTotala.
Za one koji ne znaju, VirusTotal Uploader za Windows je popularan alat za podnošenje sumnjivih fajlova online antimalver skeneru VirusTotal. Proces podnošenja fajlova je jednostavan i podrazumeva klik desnim tasterom miša na sumnjivi fajl i odabir odgovarajuće opcije iz menija. Moguće je i potražiti fajl na hard disku iz File menija aplikacije i tako ga proveriti.
Verzija za OS X nudi slične mogućnosti: sumnjivi fajl treba dovući i spustiti u VirusTotal Uploader da bi fajl proverilo više od 50 antivirusnih rešenja VirusTotala. Na isti način moguće je trenutno skeniranje ili zakazivanje analize sadržaja foldera. Moguće je skenirati bilo koji fajl, od običnog tekstualnog dokumenta ili PDF fajla, preko filmova, fotografija, muzike, do veoma kompleksnih programa.
Kada je Google 2012. kupio VirusTotal, kompanija je obećala da će VirusTotal nastaviti da funkcioniše nezavisno.
Cilj objavljivanja VirusTotal Uploadera za Mac je da VirusTotal dobija više malvera za Mac da bi se omogućilo antivirusnim kompanijama i istraživačima da koristeći VirusTotal izgrade jaču odbranu od novih pretnji koje ciljaju OS X.

Izdvojeno
Gemini trebalo da hakuje izmišljenu kompaniju, ali je upao u sisteme tri stvarne kompanije

Googleov AI model Gemini dobio je zadatak da tokom bezbednosnog testa provali u sisteme izmišljene kompanije. Umesto toga, završio je na internetu i... Dalje
Prevaranti koriste AI za lažne antivirus sajtove

Poruka koja upozorava da vam je upravo automatski obnovljena pretplata za antivirus i naplaćeno 129,99 evra može izgledati kao dobar razlog da odmah... Dalje
Šta se krije iza lažnih OpenAI mejlova

Korisnici ChatGPT-a meta su phishing kampanje u kojoj prevaranti šalju lažna obaveštenja o problemu sa plaćanjem pretplate. Mejlovi izgledaju kao ... Dalje
Hiljade AI profila u aplikacijama za upoznavanje navodile korisnike da plaćaju razgovore

Više od 4.700 izmišljenih AI persona razgovaralo je sa najmanje 25.000 korisnika aplikacija za upoznavanje koji nisu znali da sa druge strane često... Dalje
Hakeri preuzeli zvanični HBO Max nalog na Redditu i preko njega širili malver

Hakeri su preuzeli zvanični, verifikovani HBO Max nalog na Redditu i iskoristili ga za objavljivanje zlonamernih oglasa koji su korisnike Windows i m... Dalje
Pratite nas

Nagrade


Prijatelji



