





 Pratite nas preko RSS-a
Google pokrenuo kampanju obaveštavanja korisnika računara zaraženih DNSChanger malverom
Vesti, 23.05.2012, 09:58 AM
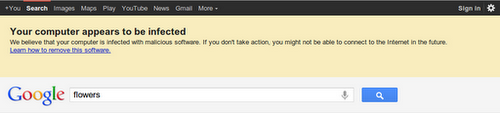
Google je započeo ambiciozan poduhvat obaveštavanja približno pola miliona korisnika o tome da su njihovi računari zaraženi malverom DNSChanger. Ideja je da se na vreme obaveste korisnici zaraženih računara da će 9. jula, ukoliko ne reše problem infekcije računara DNSChanger malverom, njihova veza sa internetom biti prekinuta zbog toga što će toga dana FBI ugasiti servere pod čijom su kontrolom zaraženi računari.
Upozorenje će se naći na vrhu stranice sa rezultatima opšte pretrage, pretrage slika i novosti.
“Vaš računar je izgleda zaražen,” - to je tekst poruke koju će Google uputiti korisnicima zaraženih računara uz dodatne informacije o tome zašto neće biti moguć pristup internetu sa tih računara od 9. jula.
DNSChanger, malver poznat pod nazivima RSPlug, Puper, i Jahlav, bio je aktivan sve dok FBI u novembru prošle godine u saradnji sa vlastima Estonije nije uhapsio šestoricu odgovornih za širenje malvera i prevare sa klikovima.
DNSChanger je usmeravao zaražene računare ka DNS (Domain Name System) serverima koji su bili pod kontrolom prevaranata, što je korisnike zaraženih računara umesto na legitimne sajtove vodilo na sajtove po odabiru napadača.
Način na koji će funkcionisati sistem upozoravanja je jednostavan: kada jedan od zamenskih servera koji je pod kontrolom ISC (Interner Systems Consortium) kontaktira Google-ove servere, oni odgovaraju sa određenom IP adresom. Ako ta IP adresa dolazi od zaraženog računara, upozorenje će biti prikazano u rezultatima pretrage.
Infekcija DNSChanger malverom bila je rezultat posete korisnika određenom veb sajtu ili preuzimanja određenog programa za online gledanje video snimaka. Malver je menjao ne samo DNS podešavanja već je i onemogućavao antivirusni softver da se ažurira.
Od novembra prošle godine pokrenuto je nekoliko kampanja obaveštavanja korisnika čiji su rezultati bili ograničeni zbog toga što sistem obaveštavanja nije bio ciljani (obaveštavanje korisnika zaraženih računara) ili se obaveštavanje nije sprovodilo na maternjim jezicima korisnika računara. Trenutna stopa dezinfekcije je takva da bi se moglo dogoditi da u julu stotine hiljada korisnika računara budu u onemogućeni da pristupe internetu ili da im internet veza bude značajno sporija.

Izdvojeno
Lažni AI alati kradu lozinke i 2FA kodove, a napadači uživo upravljaju prevarom

Prevaranti koriste imena popularnih AI servisa, uključujući ChatGPT, Gemini i Claude, kako bi krali pristupne podatke poslovnih naloga za oglašavan... Dalje
Google obustavio prijave bezbednosnih propusta zbog poplave AI spama
.jpg)
Google je privremeno prestao da prima nove prijave bezbednosnih propusta u okviru svog programa za nagrađivanje istraživača koji pronalaze ranjivos... Dalje
Sem Altman: Moramo prihvatiti da će AI donositi i hakovanja i prevare

Direktor OpenAI-ja Sem Altman smatra da će razvoj veštačke inteligencije neizbežno doneti i negativne posledice, uključujući hakovanja i prevare... Dalje
Lažni ChatGPT u Google oglasima navodio korisnike da sami instaliraju malver

Napadači su iskoristili mogućnost pravljenja prilagođenih verzija ChatGPT-a kako bi korisnike naveli da sami instaliraju malver na svoje računare.... Dalje
Prevaranti podmeću lažne informacije ChatGPT-u i Geminiju

Prevaranti su pronašli način da lažne brojeve telefona, email adrese i stranice za prijavljivanje ubace u odgovore ChatGPT-a, Google Geminija i AI ... Dalje
Pratite nas

Nagrade


Prijatelji



