





 Pratite nas preko RSS-a
Google uklanja zeleni ''Secure'' indikator iz Chromea
Vesti, 18.05.2018, 01:30 AM
.png)
Google je najavio da planira da ukloni indikator "Secure" iz adresne trake Chromea i da ubuduće prikazuje samo ikonu katanca kada se korisnik nađe na HTTPS web sajtu.
Ovaj plan će biti realizovan sa objavljivanjem Chrome 69, koje je zakazano za septembar ove godine.
Emili Šeter, menadžer proizvoda za bezbednost Chromea, izjavila je da je kompanija sada u mogućnosti da realizuje ovo jer je veliki deo Chromeovog saobraćaja sada preko HTTPS-a te da stoga nije neophodno privlačiti pažnju korisnika na indikator "Secure".
Umesto toga, Chrome će se fokusirati na isticanje situacija kada korisnik pristupa nebezbednoj HTTP web stranici. Zbog toga će Google obeležavati sve HTTP sajtove kao "nebezbedne", počevši od Chromea 68, koji će biti objavljen u julu.
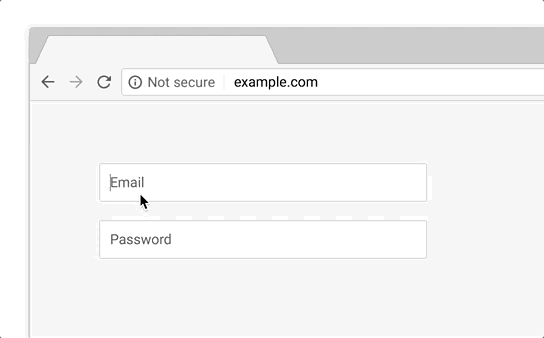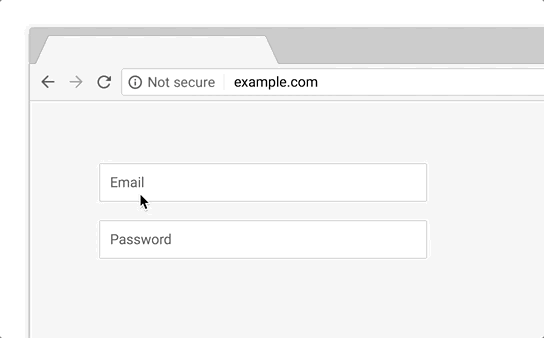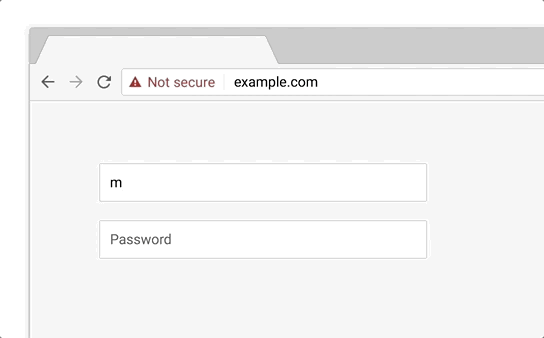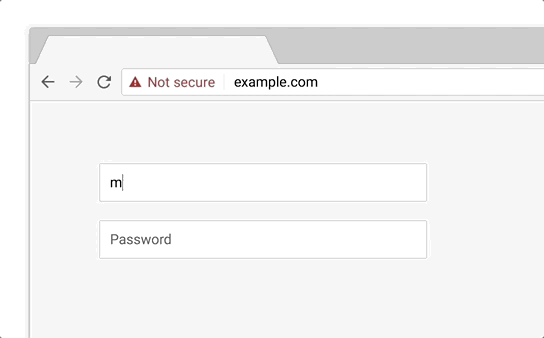
Štaviše, Google planira da poboljša indikator "Not Secure" u Chromeu 70 dodavanjem animacije koja menja boju teksta "Not Secure" u crveno kad god korisnik unese podatke na HTTP sajt.
Ove novine su deo plana koji Google naziva "HTTPS 100%" koji ima za cilj da svi sajtovi budu učitavani u Chrome preko HTTPS-a.
"Nadamo se da će ove promene nastaviti da otvaraju put za web koji je jednostavan za bezbedno korišćenje, po defaultu", kaže Šeter. "HTTPS je jeftiniji i lakši nego ikada ranije, a otvara moćne mogućnosti - zato nemojte čekati da pređete na HTTPS!"

Izdvojeno
Prevaranti koriste AI za lažne antivirus sajtove

Poruka koja upozorava da vam je upravo automatski obnovljena pretplata za antivirus i naplaćeno 129,99 evra može izgledati kao dobar razlog da odmah... Dalje
Šta se krije iza lažnih OpenAI mejlova

Korisnici ChatGPT-a meta su phishing kampanje u kojoj prevaranti šalju lažna obaveštenja o problemu sa plaćanjem pretplate. Mejlovi izgledaju kao ... Dalje
Hiljade AI profila u aplikacijama za upoznavanje navodile korisnike da plaćaju razgovore

Više od 4.700 izmišljenih AI persona razgovaralo je sa najmanje 25.000 korisnika aplikacija za upoznavanje koji nisu znali da sa druge strane često... Dalje
Hakeri preuzeli zvanični HBO Max nalog na Redditu i preko njega širili malver

Hakeri su preuzeli zvanični, verifikovani HBO Max nalog na Redditu i iskoristili ga za objavljivanje zlonamernih oglasa koji su korisnike Windows i m... Dalje
Popularni YouTube kanali za gejmere širili malver preko linkova ispod videa

Hakeri su koristili popularne YouTube kanale sa savetima za gejmere kako bi korisnike naveli da preuzmu malver. Istraživači kompanije Palo Alto Netw... Dalje
Pratite nas

Nagrade


Prijatelji



