





 Pratite nas preko RSS-a
Google upozorio: Tramp i Bajden na meti iranskih i kineskih hakera
Vesti, 05.06.2020, 01:30 AM
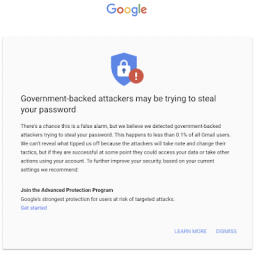
Kineski i iranski hakeri pokušali su da hakuju email naloge saradnika kandidata demokrata za predsednika SAD, Džoa Bajdena, i aktuelnog američkog predsednika Donalda Trampa. Kineski hakeri pokušali su da hakuju email naloge članova Bajdenovog izbornog štaba, dok su hakeri iz Irana napali email naloge zaposlenih u Trampovom timu.
Šejn Hantli, šef Googleove Grupe za analizu pretnji, objavio je na Twitteru da su hakeri izveli fišing napade na email naloge zaposlenih u izbornim štabovima, ali da oni nisu našli dokaze da su napadi bili uspešni. On je saopštio da su za napade odgovorne kineska hakerska grupa APT31 i iranska hakerska grupa APT35, koje su od ranije poznate po napadima na vladine zvaničnike.
Portparol Googlea rekao je da je kompanija obavestila nadležne savezne institucije o ovim napadima, kao i korisnike koji su bili ciljevi napada i kojima je poslato standardno Googleovo upozorenje o napadu. On je rekao da je njihova preporuka za članove izbornih štabova da koriste dodatnu zaštitu, poput njihovog Programa napredne zaštite i besplatne sigurnosne ključeve.
Met Hil, iz Bajdenovog tima, kaže da su oni očekivali da se dogodi tako nešto. “Znali smo od početka naše kampanje da ćemo biti izloženi takvim napadima i spremni smo za njih”, rekao je Hil, dodajući da Bajdenov izborni štab ozbiljno shvata sajber-bezbednost.
I iz Trampovog tima su potvrdili da su upoznati sa pokušajima napada, ali su odbili da govore o merama predostrožnosti koje preduzimaju.
Kada je reč o Trampovom timu, ovo nije prvi put da iranski hakeri pokušavaju da hakuju email naloge njegovih saradnika. Prošle godine Microsoft je saopštio da je iranska grupa, poznata po nazivima Phosphorous, APT 35ili Charming Kitten, bezuspešno pokušavala da hakuje emailove Trampovih saradnika.
Od prošlogodišnjih pokušaja napada, i demokrate i republikanci poboljšali su bezbednost kada je reč o kampanjama. Demokrate su nedavno ažurirale svoju kontrolnu sigurnosnu listu za kampanje i objavili preporuke za suzbijanje dezinformacija, a republikanci su organizovali obuke kako bi što bolje edukovali saradnike u kampanji.
Izdvojeno
Lažni AI alati kradu lozinke i 2FA kodove, a napadači uživo upravljaju prevarom

Prevaranti koriste imena popularnih AI servisa, uključujući ChatGPT, Gemini i Claude, kako bi krali pristupne podatke poslovnih naloga za oglašavan... Dalje
Google obustavio prijave bezbednosnih propusta zbog poplave AI spama
.jpg)
Google je privremeno prestao da prima nove prijave bezbednosnih propusta u okviru svog programa za nagrađivanje istraživača koji pronalaze ranjivos... Dalje
Sem Altman: Moramo prihvatiti da će AI donositi i hakovanja i prevare

Direktor OpenAI-ja Sem Altman smatra da će razvoj veštačke inteligencije neizbežno doneti i negativne posledice, uključujući hakovanja i prevare... Dalje
Lažni ChatGPT u Google oglasima navodio korisnike da sami instaliraju malver

Napadači su iskoristili mogućnost pravljenja prilagođenih verzija ChatGPT-a kako bi korisnike naveli da sami instaliraju malver na svoje računare.... Dalje
Prevaranti podmeću lažne informacije ChatGPT-u i Geminiju

Prevaranti su pronašli način da lažne brojeve telefona, email adrese i stranice za prijavljivanje ubace u odgovore ChatGPT-a, Google Geminija i AI ... Dalje
Pratite nas

Nagrade


Prijatelji



