





 Pratite nas preko RSS-a
Google uveo zaštitu Google naloga korisnika od neproverenih aplikacija
Vesti, 20.07.2017, 09:30 AM
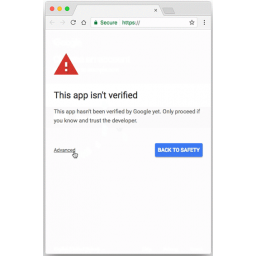
Google je uveo novu zaštitu koja bi trebalo da značajno smanji rizik od toga da potencijalno maliciozne aplikacije preuzmu kontrolu nad Google nalozima korisnika.
Nema sumnje da je dodata zaštita direktna posledica masovnih fišing napada koji su se dogodili početkom maja zbog kojih su mnogi korisnici omogućili Google Doc aplikaciji napadača da pristupi njihovim nalozima. Žrtve su tada dobijale emailove koji su izgledali kao pozivnica za Google Doc nekog od kontakata. Kada bi korisnik kliknuo na link u emailu, bio bi usmeren na aplikaciju napadača, koja je zahtevala pristup nalogu korisnika da bi mogla da pristupi Google dokumentu. Ako bi korisnik odobrio pristup aplikaciji (pomoću mehanizma koji se naziva OAuth), to se koristilo da se kontaktima korisnika pošalje isti fišing email. Napad je bio moguć zbog lošeg dizajna Googleovog OAuth interfejsa. Jedina informacija koja se prikazivala korisnicima je naziv i logo aplikacije koja traži dozvolu, a nigde nije bilo kristalno jasnih naznaka da je reč o third-party, a ne o Googleovoj aplikaciji. Dovoljno je bilo to što je maliciozna aplikacija nazvana "Google Docs" i ikona Google Drivea da mnogi korisnici poveruju da se radi o legitimnoj Googleovoj aplikaciji.
Od sada, sve dok Google ne proveri novu aplikaciju, korisnici će morati da prođu nekoliko koraka - nekoliko klikova i ukucavanja reči "nastavi" - pre nego što dozvole pristup aplikaciji. Dodatna zaštita će dakle podrazumevati upadljiva upozorenja za korisnike o novim neproverenim web aplikacijama i Apps Scripts koje čekaju verifikaciju. Novo upozorenje zameniće stranicu o grešci koje su do sada videli korisnici i programeri.
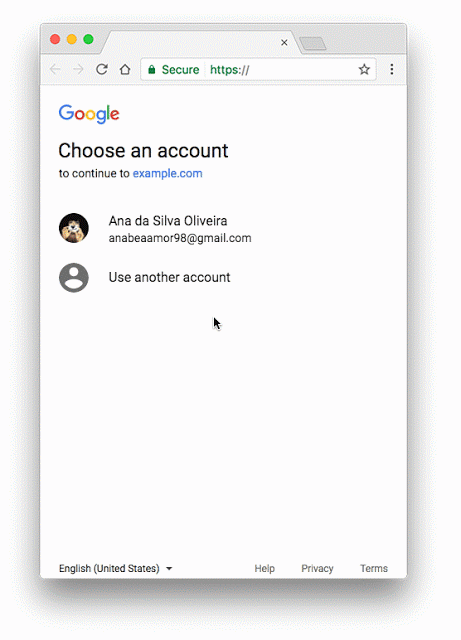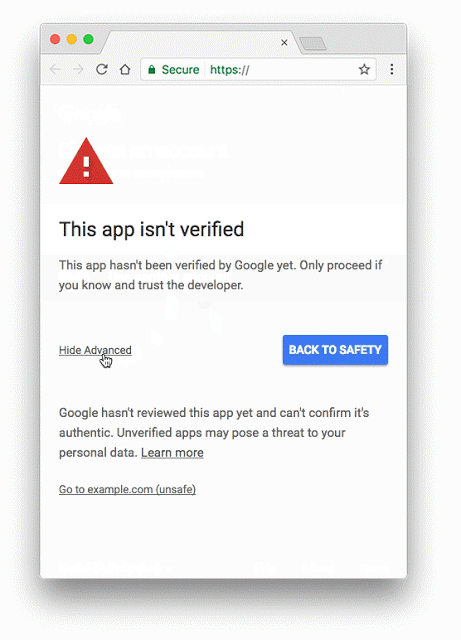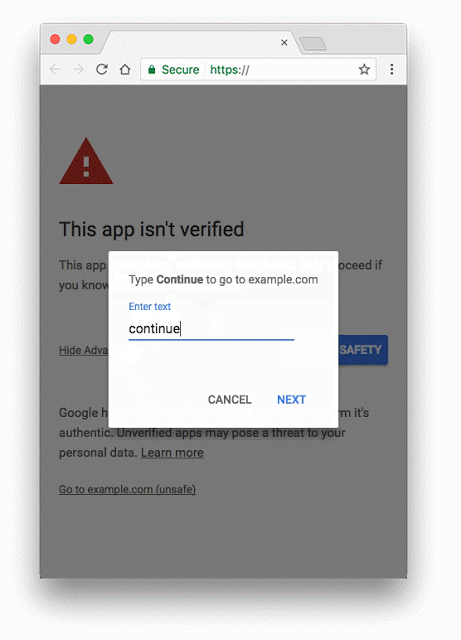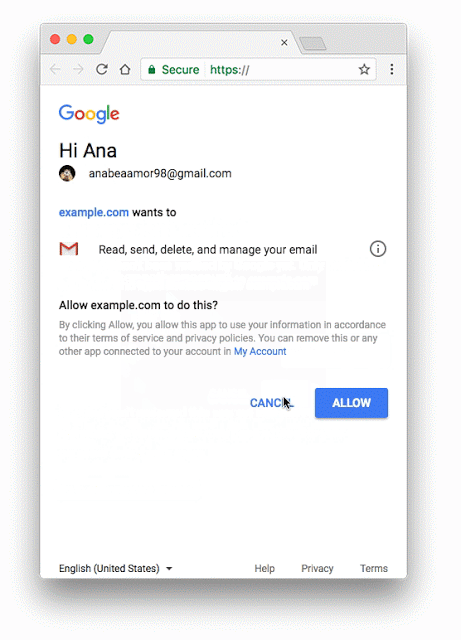
Efekat toga bi trebalo da bude povećana opreznost korisnika u vezi aplikacija koje koriste, i smanjenje rizika od krađe podataka od strane fišera. Upozorenje o neproverenim aplikacijama prethodiće ekranu sa odobrenjima koja moraju da daju korisnici.
Ova novina će pomoći programerima da lakše testiraju svoje aplikacije jer neće morati da prolaze najpre kroz proces provere, s obzirom da će korisnici biti upozoreni.
Apps Script će takođe dobiti ovu zaštitu.
Narednih meseci proces verifikacije i nova upozorenja biće primenjeni i na neke postojeće aplikacije i skripte.
Posle majskih napada, Google je uveo nekoliko novih bezbednosnih funkcija i poboljšao postojeće funkcije za zaštitu korisnika Gmaila od fišing emailova, kao i OAuth apps whitelisting koji omogućava administratorima kompanija da odaberu kojim third-party aplikacijama će biti dozvoljen pristup podacima korisnika G Suite.

Izdvojeno
Gemini trebalo da hakuje izmišljenu kompaniju, ali je upao u sisteme tri stvarne kompanije

Googleov AI model Gemini dobio je zadatak da tokom bezbednosnog testa provali u sisteme izmišljene kompanije. Umesto toga, završio je na internetu i... Dalje
Prevaranti koriste AI za lažne antivirus sajtove

Poruka koja upozorava da vam je upravo automatski obnovljena pretplata za antivirus i naplaćeno 129,99 evra može izgledati kao dobar razlog da odmah... Dalje
Šta se krije iza lažnih OpenAI mejlova

Korisnici ChatGPT-a meta su phishing kampanje u kojoj prevaranti šalju lažna obaveštenja o problemu sa plaćanjem pretplate. Mejlovi izgledaju kao ... Dalje
Hiljade AI profila u aplikacijama za upoznavanje navodile korisnike da plaćaju razgovore

Više od 4.700 izmišljenih AI persona razgovaralo je sa najmanje 25.000 korisnika aplikacija za upoznavanje koji nisu znali da sa druge strane često... Dalje
Hakeri preuzeli zvanični HBO Max nalog na Redditu i preko njega širili malver

Hakeri su preuzeli zvanični, verifikovani HBO Max nalog na Redditu i iskoristili ga za objavljivanje zlonamernih oglasa koji su korisnike Windows i m... Dalje
Pratite nas

Nagrade


Prijatelji



