





 Pratite nas preko RSS-a
Google uvodi podršku za prijavljivanje bez lozinke za Android i Chrome
Vesti, 13.10.2022, 10:00 AM
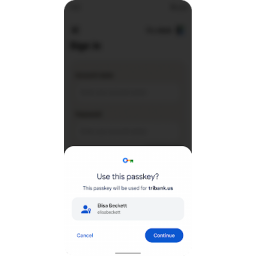
Google je najavio da uvodi podršku za „passkey“, standard za autentifikaciju sledeće generacije, za Android i za Chrome, kako bi se pojednostavilo prijavljivanje u aplikacijama, na veb sajtove i uređaje.
Google kaže da su pristupni ključevi znatno bezbednija zamena za lozinke i druge faktore autentifikacije koji mogu da se ukradu. „Ne mogu se ponovo koristiti, ne cure u slučaju hakovanja servera i štite korisnike od fišing napada“, rekao je Google.
Podrška za passkey omogućiće prijavljivanje bez lozinke na više platformi, omogućavajući korisnicima da kreiraju i koriste pristupne ključeve na Android uređajima.
Ova funkcija je prvi put najavljena u maju 2022. kao deo šireg nastojanja da se podrži zajednički standard za prijavljivanje bez lozinke.
Pristupni ključevi, koje je uspostavila FIDO Alijansa i koje takođe podržavaju Apple i Microsoft, imaju za cilj da zamene standardne lozinke jedinstvenim digitalnim ključevima koji se čuvaju lokalno na uređaju.
Prijavljivanje na veb sajt na mobilnom uređaju je jednostavan proces u dva koraka koji podrazumeva odabir naloga na koji korisnik želi da se prijavi i autentifikaciju otiskom prsta, licem ili oključavanjem ekrana kada se to od korisnika zatraži.
Pristupni ključ na telefonu se takođe može koristiti za prijavljivanje na obližnjem uređaju. Na primer, korisnik Androida sada može da se prijavi na veb sajt na kome je omogućen pristupni ključ koristeći Safari na Macu. Slično tome, podrška za pristupni ključ u Chromeu znači da korisnik Chromea, na primer na Windowsu, može da uradi isto koristeći ključ sačuvan na svom iOS uređaju.
Osnovni princip koji omogućava pristupne ključeve je mehanizam koji se naziva kriptografija sa javnim ključem, pri čemu se „tajni“ privatni ključ čuva na korisnikovom uređaju, dok javni ključ čuva onlajn servis. Dakle, tokom procesa prijavljivanja, platforma koja podržava pristupne ključeve koristi javni ključ za verifikaciju potpisa sa privatnim ključem kako bi potvrdila autentičnost korisnika.
Pristupni ključ generisan za korisnički nalog za onlajn servis je takođe šifrovan na uređajima korisnika pomoću hardverski zaštićenog ključa za šifrovanje.
Google je naglasio da se generisani pristupni ključevi bezbedno čuvaju i sinhronizuju sa oblakom preko njihovog Menadžera lozinki kako bi se sprečila blokada, u slučaju gubitka uređaja.
Kompanija je rekla da programeri mogu da integrišu podršku za pristupne ključeve na svojim veb sajtovima koristeći WebAuthn API.
„Kada se napravi rezervna kopija ključa, njen privatni ključ se otprema samo u šifrovanom obliku pomoću ključa za šifrovanje koji je dostupan samo na uređajima korisnika“, objasnio je Google.
„Ovo štiti pristupne ključeve od samog Googlea, ili, na primer, od napadača unutar Googlea. Bez pristupa privatnom ključu, takav napadač ne može da koristi pristupni ključ za prijavu na odgovarajući onlajn nalog.“
Kompanija je rekla da namerava da ove godine objavi API za izvorne Android aplikacije koji će korisnicima dati standardizovan način da izaberu pristupni ključ ili sačuvanu lozinku.

Izdvojeno
Lažni ChatGPT u Google oglasima navodio korisnike da sami instaliraju malver

Napadači su iskoristili mogućnost pravljenja prilagođenih verzija ChatGPT-a kako bi korisnike naveli da sami instaliraju malver na svoje računare.... Dalje
Prevaranti podmeću lažne informacije ChatGPT-u i Geminiju

Prevaranti su pronašli način da lažne brojeve telefona, email adrese i stranice za prijavljivanje ubace u odgovore ChatGPT-a, Google Geminija i AI ... Dalje
Apple zakrpio ranjivost koja je možda korišćena u sofisticiranim napadima

Apple je objavio bezbednosne ispravke za iPhone, iPad i Mac zbog ranjivosti koja je možda već korišćena u izuzetno sofisticiranim napadima. Kompan... Dalje
OpenAI otkrio da su njegovi AI agenti slali slike korisnika van svojih sistema
.jpg)
OpenAI je potvrdio novi bezbednosni incident u kojem su njegovi AI agenti tokom testiranja slali podatke na spoljne servise. Među njima su bile i 53 ... Dalje
Microsoft ugasio EvilTokens, AI servis koji je pomagao hakerima da izaberu žrtve

Microsoft je preuzeo i ugasio deo infrastrukture phishing platforme EvilTokens koja je od februara ove godine povezana sa kompromitovanjem više od 12... Dalje
Pratite nas

Nagrade


Prijatelji



