





 Pratite nas preko RSS-a
Grčka državna pošta paralisana zbog napada ransomwarea
Vesti, 23.03.2022, 09:00 AM
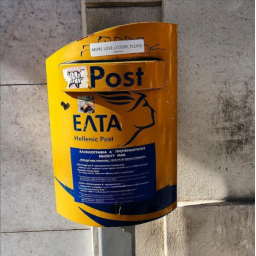
Grčka državna pošta ELTA pretrpela je napad ransomwarea koji je otkriven u nedelju i zbog koga je većina sistema pošte i dalje van funkcije.
Prvo saopštenje o napadu objavljeno je u ponedeljak, kada je ELTA otkrila uzrok prekida usluga, tvrdeći da su njen trenutni odgovor i izolacija celog data centra pomogli da se ublaže posledice napada.
Juče se ELTA oglasila novim saopštenjem u kome je otkrila više detalja o incidentu i obavestila svoje klijente o obimu prekida usluga.
IT timovi grčke pošte su utvrdili da su napadači iskoristili nezakrpljenu ranjivost kako bi ubacili ransomware u njene sisteme.
Cilj sajber napada bio je šifrovanje sistema koji su ključni za poslovanje ELTA-e. O eventualnim zahtevima napadača, koji su uobičajeni u ovakvim slučajevima, ELTA nije rekla ništa.
Pošto većina napada ransomwarea poslednjih meseci uključuje osim šifrovanja i krađu podataka, moguće je da su hakeri imali pristup imenima, adresama, pa čak i detaljima o plaćanju, ali to nije potvrđeno.
Grčka agencija za zaštitu podataka potrošača je obaveštena o ovom incidentu.
Pošta trenutno ne može da obavlja usluge slanja i isporuke pošte, plaćanja računa, niti da obrađuje bilo kakve naloge za finansijske transakcije, a kada će ove usluge biti ponovo dostupne još uvek nije poznato.
Na Facebook stranici ELTA-e korisnici prijavljuju probleme u praćenju svojih paketa.
U ovom trenutku, IT timovi pošte proveravaju više od 2.500 računara i instaliraju sigurnosne softverske alate, kako bi malver bio uklonjen sa sistema pre nego što se ponovo integrišu u mrežu.
Dok svi sistemi ne budu provereni i usluge se ne vrate u normalu, ELTA savetuje klijentima da koriste usluge njene podružnice, ELTA Courier, koja nije pogođena sajber napadom.

Izdvojeno
Lažni AI alati kradu lozinke i 2FA kodove, a napadači uživo upravljaju prevarom

Prevaranti koriste imena popularnih AI servisa, uključujući ChatGPT, Gemini i Claude, kako bi krali pristupne podatke poslovnih naloga za oglašavan... Dalje
Google obustavio prijave bezbednosnih propusta zbog poplave AI spama
.jpg)
Google je privremeno prestao da prima nove prijave bezbednosnih propusta u okviru svog programa za nagrađivanje istraživača koji pronalaze ranjivos... Dalje
Sem Altman: Moramo prihvatiti da će AI donositi i hakovanja i prevare

Direktor OpenAI-ja Sem Altman smatra da će razvoj veštačke inteligencije neizbežno doneti i negativne posledice, uključujući hakovanja i prevare... Dalje
Lažni ChatGPT u Google oglasima navodio korisnike da sami instaliraju malver

Napadači su iskoristili mogućnost pravljenja prilagođenih verzija ChatGPT-a kako bi korisnike naveli da sami instaliraju malver na svoje računare.... Dalje
Prevaranti podmeću lažne informacije ChatGPT-u i Geminiju

Prevaranti su pronašli način da lažne brojeve telefona, email adrese i stranice za prijavljivanje ubace u odgovore ChatGPT-a, Google Geminija i AI ... Dalje
Pratite nas

Nagrade


Prijatelji



