





 Pratite nas preko RSS-a
HTTPS najzad i za korisnike Yahoo! Mail servisa
Vesti, 09.01.2013, 07:54 AM
Bez mnogo buke Yahoo je najzad omogućio korisnicima svog Yahoo! Mail servisa dugo očekivanu HTTPS opciju baš u trenutku kada se se pojavile vesti o hakovanim nalozima korisnika ovog servisa.
Tri godine pošto je Google uveo HTTPS opciju kao podrazumevanu za korisnike svog Gmail servisa i nakon brojnih apela upućenih kompaniji Yahoo da omogući korisnicima HTTPS, i Yahoo je najzad napravio pomak u bezbednosti svog email servisa.
U novembru prošle godine je 26 organizacija na čelu sa EFF (Electronic Frontier Foundation) uputilo pismo direktorki kompanije Yahoo Marisi Mejer sa zahtevom da kompanija implementira HTTPS za sve svoje komunikacijske servise, uključujući i email i chat servise, kako bi se zaštitila bezbednost i privatnost korisnika.
HTTPS, kombinacija HTTP i SSL/TLS protokola, šifrira saobraćaj između web klijenta i servera i sprečava potencijalne napadače da presreću i nadziru komunikaciju korisnika.
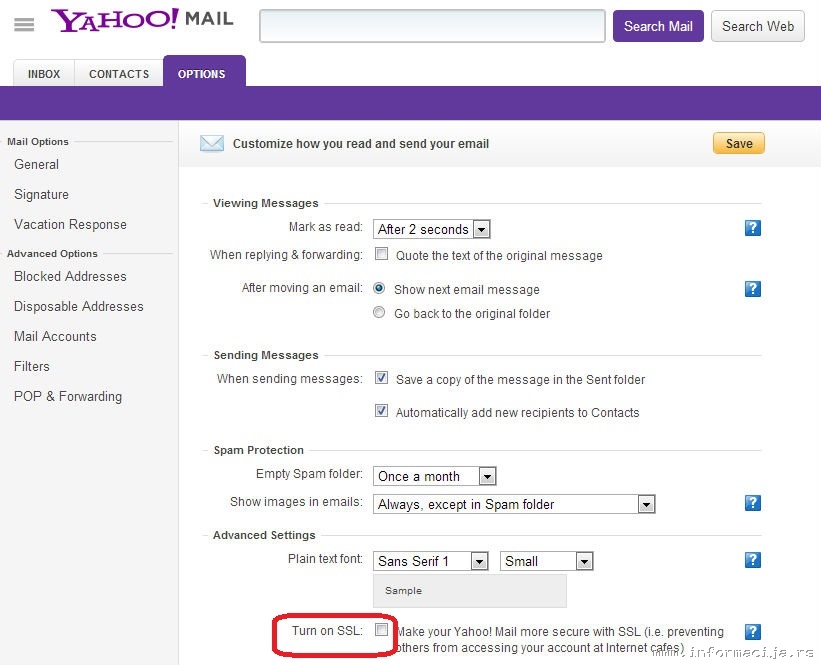
Ukoliko ste korisnik Yahoo! Mail servisa, trebalo bi da omogućite HTTPS bez oklevanja, s obzirom da ova opcija za sada nije podrazumevana. Da biste ovo uradili, kliknite na zupčanik u gornjem desnom uglu stranice, odaberite „Mail Option“, i u okviru „Advanced Settings“ kliknite na „Turn on SSL“:
Uvođenje HTTPS opcije kao podrazumevane mogao bi biti sledeći korak Yahoo-a. Google je taj korak napravio još početkom 2010. godine, dve godine pošto je HTTPS bio dostupan korisnicima Gmail servisa. Microsoft je dodao ovu opciju Hotmail-u u novembru 2010., da bi ona postala podrazumevana opcija novog Microsoftovog webmail servisa Outlook.com. I Facebook i Twitter su ponudlili korisnicima HTTPS 2011. godine, a od prošle godine ova opcija je podrazumevana za korisnike i jedne i druge društvene mreže.

Izdvojeno
Gemini trebalo da hakuje izmišljenu kompaniju, ali je upao u sisteme tri stvarne kompanije

Googleov AI model Gemini dobio je zadatak da tokom bezbednosnog testa provali u sisteme izmišljene kompanije. Umesto toga, završio je na internetu i... Dalje
Prevaranti koriste AI za lažne antivirus sajtove

Poruka koja upozorava da vam je upravo automatski obnovljena pretplata za antivirus i naplaćeno 129,99 evra može izgledati kao dobar razlog da odmah... Dalje
Šta se krije iza lažnih OpenAI mejlova

Korisnici ChatGPT-a meta su phishing kampanje u kojoj prevaranti šalju lažna obaveštenja o problemu sa plaćanjem pretplate. Mejlovi izgledaju kao ... Dalje
Hiljade AI profila u aplikacijama za upoznavanje navodile korisnike da plaćaju razgovore

Više od 4.700 izmišljenih AI persona razgovaralo je sa najmanje 25.000 korisnika aplikacija za upoznavanje koji nisu znali da sa druge strane često... Dalje
Hakeri preuzeli zvanični HBO Max nalog na Redditu i preko njega širili malver

Hakeri su preuzeli zvanični, verifikovani HBO Max nalog na Redditu i iskoristili ga za objavljivanje zlonamernih oglasa koji su korisnike Windows i m... Dalje
Pratite nas

Nagrade


Prijatelji



