





 Pratite nas preko RSS-a
Hakeri koriste bag u OS X da bi bez dozvole korisnika instalirali adware
Vesti, 05.08.2015, 01:00 AM
Hakeri koriste 0-day bezbednosni propust koji postoji u najnovijoj verziji Appleovog operativnog sistema. Postojanje baga je prošlog meseca obelodanio istraživač Stefan Eser a da prethodno o tome nije informisao Apple.
Propust koji je prisutan u OS X 10.10.4 i beta verziji OS X 10.10.5 ispravljen je u beta verziji OS X 10.11. On omogućava iskusnim hakerima da instaliraju malware i adware na Mac računaru bez administratorskih privilegija.
Exploit je otkrio istraživač iz kompanije Malwarebytes Adam Tomas koji je testirao novi adware installer. Tokom testiranja on je primetio da je njegov sudoers fajl izmenjen.
“Za one koji ne znaju, sudoers fajl je skriveni Unix fajl koji određuje, između ostalog, kome je dozvoljeno da dobije root dozvole u Unix shell, i kako. Izmena sudoers fajla, u ovom slučaju, omogućila je aplikaciji da dobije root dozvole preko Unix shella bez lozinke”, objašnjava Adam Tomas.
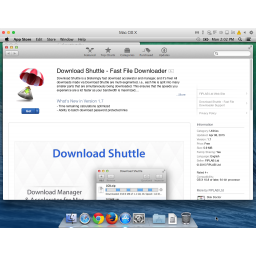
Aplikacija o kojoj je reč je VSInstaller, koja instalira Vsearch adware, adware Genieo i junkware MacKeeper, i koja bi na kraju usmerila korisnika na aplikaciju Download Shuttle u Mac App Store, u nadi da će korisniku ona biti zanimljiva i da će je preuzeti.
Apple je očigledno znao za ovaj problem već neko vreme, ali ne zahvaljujući Eseru, već jednom drugom istraživaču koji je upozorio Apple neko vreme pre nego što je Eser objavio detalje o bagu. Na žalost, Apple još uvek nije rešio ovaj problem.
Dok Apple ne objavi ispravku za ovaj propust, korisnici se mogu zaštititi od ove vrste napada instaliranjem Eserove kernel ekstenzije SUIDGuard.

Izdvojeno
Gemini trebalo da hakuje izmišljenu kompaniju, ali je upao u sisteme tri stvarne kompanije

Googleov AI model Gemini dobio je zadatak da tokom bezbednosnog testa provali u sisteme izmišljene kompanije. Umesto toga, završio je na internetu i... Dalje
Prevaranti koriste AI za lažne antivirus sajtove

Poruka koja upozorava da vam je upravo automatski obnovljena pretplata za antivirus i naplaćeno 129,99 evra može izgledati kao dobar razlog da odmah... Dalje
Šta se krije iza lažnih OpenAI mejlova

Korisnici ChatGPT-a meta su phishing kampanje u kojoj prevaranti šalju lažna obaveštenja o problemu sa plaćanjem pretplate. Mejlovi izgledaju kao ... Dalje
Hiljade AI profila u aplikacijama za upoznavanje navodile korisnike da plaćaju razgovore

Više od 4.700 izmišljenih AI persona razgovaralo je sa najmanje 25.000 korisnika aplikacija za upoznavanje koji nisu znali da sa druge strane često... Dalje
Hakeri preuzeli zvanični HBO Max nalog na Redditu i preko njega širili malver

Hakeri su preuzeli zvanični, verifikovani HBO Max nalog na Redditu i iskoristili ga za objavljivanje zlonamernih oglasa koji su korisnike Windows i m... Dalje
Pratite nas

Nagrade


Prijatelji



