





 Pratite nas preko RSS-a
Hakeri koriste kompromitovane WhatsApp naloge za širenje malvera
Vesti, 23.06.2026, 10:30 AM
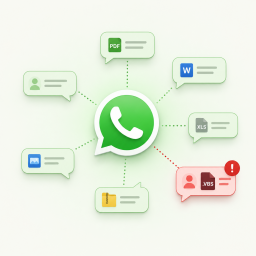
Istraživači kompanije Kaspersky upozorili su na kampanju koja preko kompromitovanih WhatsApp naloga distribuira malver korisnicima u više zemalja širom sveta.
Napad počinje porukom koja stiže sa naloga osobe iz liste kontakata žrtve, zbog čega je veća verovatnoća da će primalac preuzeti i otvoriti poslati fajl. U poruci se nalazi VBS fajl koji se predstavlja kao poslovni ili finansijski dokument, poput računa, finansijskog izveštaja ili obaveštenja o uplati.
Nazivi fajlova prilagođeni su različitim jezicima i regionima, što ukazuje na globalni karakter kampanje.
Prema navodima istraživača, napadači su prethodno preuzeli kontrolu nad većim brojem WhatsApp naloga koje koriste za slanje zlonamernih fajlova kontaktima žrtava. Za sada nije poznato na koji način su ti nalozi kompromitovani.
Ukoliko korisnik preuzme i pokrene fajl na Windows računaru, pokreće se višefazni lanac infekcije. Zlonamerni skript preuzima dodatne komponente sa infrastrukture napadača, menja bezbednosna podešavanja sistema i instalira legitimni softver ManageEngine Endpoint Central. Reč je o legitimnom alatu koji IT administratori koriste za centralizovano upravljanje sistemima. Međutim, u ovom slučaju program se instalira u pozadini i povezuje sa serverima pod kontrolom napadača, čime oni dobijaju daljinski pristup računaru žrtve.
Kaspersky navodi da je kampanja primećena u Brazilu, Indiji, Meksiku, Singapuru, Velikoj Britaniji, Španiji, Tajvanu, Australiji, Rusiji, Vijetnamu i Maleziji.
Iako istraživači nisu pripisali napade određenoj grupi, tokom analize pronađeni su tragovi kineskog jezika i određena preklapanja sa infrastrukturom koja je ranije povezivana sa malverima ValleyRAT i Gh0st RAT. Ipak, za sada nema dovoljno dokaza za pouzdano pripisivanje napada određenom akteru.
Stručnjaci upozoravaju korisnike da sa oprezom postupaju sa fajlovima koje dobijaju putem WhatsAppa, čak i kada ih šalju osobe koje poznaju. Pre pokretanja bilo kog preuzetog fajla preporučuje se dodatna provera njegovog porekla, kao i skeniranje ažuriranim antivirusom.

Izdvojeno
Lažni AI alati kradu lozinke i 2FA kodove, a napadači uživo upravljaju prevarom

Prevaranti koriste imena popularnih AI servisa, uključujući ChatGPT, Gemini i Claude, kako bi krali pristupne podatke poslovnih naloga za oglašavan... Dalje
Google obustavio prijave bezbednosnih propusta zbog poplave AI spama
.jpg)
Google je privremeno prestao da prima nove prijave bezbednosnih propusta u okviru svog programa za nagrađivanje istraživača koji pronalaze ranjivos... Dalje
Sem Altman: Moramo prihvatiti da će AI donositi i hakovanja i prevare

Direktor OpenAI-ja Sem Altman smatra da će razvoj veštačke inteligencije neizbežno doneti i negativne posledice, uključujući hakovanja i prevare... Dalje
Lažni ChatGPT u Google oglasima navodio korisnike da sami instaliraju malver

Napadači su iskoristili mogućnost pravljenja prilagođenih verzija ChatGPT-a kako bi korisnike naveli da sami instaliraju malver na svoje računare.... Dalje
Prevaranti podmeću lažne informacije ChatGPT-u i Geminiju

Prevaranti su pronašli način da lažne brojeve telefona, email adrese i stranice za prijavljivanje ubace u odgovore ChatGPT-a, Google Geminija i AI ... Dalje
Pratite nas

Nagrade


Prijatelji



