





 Pratite nas preko RSS-a
Hakeri koriste novi trik za krađu Facebook naloga
Vesti, 13.01.2026, 12:30 PM
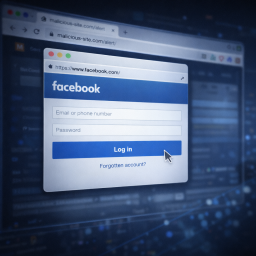
Tokom poslednjih šest meseci, sajber kriminalci sve intenzivnije koriste tzv. „browser-in-the-browser“ (BitB) tehniku kako bi prevarili korisnike i naveli ih da im sami otkriju podatke za prijavu na Facebook naloge.
Ovu fišing metodu razvio je bezbednosni istraživač poznat kao mr.d0x još 2022. godine, ali su je kriminalci kasnije prilagodili i počeli da koriste u napadima na brojne popularne servise, uključujući Facebook i Steam.
Istraživači iz kompanije Trellix navode da se ukradeni Facebook nalozi koriste za širenje prevara, prikupljanje ličnih podataka i krađu identiteta. Sa više od tri milijarde aktivnih korisnika, Facebook i dalje ostaje jedna od najatraktivnijih meta za napadače.
U BitB napadu, korisniku koji poseti zlonamernu veb-stranicu prikazuje se lažni iskačući prozor za prijavu. Međutim, taj „prozor“ zapravo nije zaseban pregledač (browser), već iframe ugrađen unutar same stranice.
Napadači mogu da prilagode izgled lažnog prozora, uključujući naslov, URL i dizajn, tako da verno imitira originalni Facebook interfejs, zbog čega je teško primetiti prevaru.
Aktuelne kampanje koriste poruke advokatskih kancelarija koje tvrde da je došlo do kršenja autorskih prava, upozorenja o suspenziji naloga i lažna bezbednosna obaveštenja kompanije Meta o neovlašćenim prijavama.
Kako bi dodatno povećali kredibilitet i izbegli bezbednosne filtere, napadači koriste skraćene URL-ove, kao i lažne Meta CAPTCHA stranice.
U završnoj fazi napada, žrtva se podstiče da se „hitno prijavi“ unosom korisničkog imena i lozinke u lažni pop-up prozor, čime podaci direktno završavaju kod napadača.
Pored BitB tehnike, Trellix je otkrio veliki broj fišing stranica koje su hostovane na legitimnim cloud platformama poput Netlify-ja i Vercel-a. Te stranice imitiraju Meta Privacy Center i preusmeravaju korisnike na lažne formulare za žalbe, gde se prikupljaju lični podaci.
„Ključna promena u poređenju sa standardnim Facebook fišing kampanjama je zloupotreba pouzdane infrastrukture, legitimnih usluga hostinga u oblaku i URL skraćivača, kako bi se zaobišli tradicionalni bezbednosni mehanizmi i stvorio lažni osećaj sigurnosti“, navodi se u izveštaju Trellix-a.
Najkritičniji pomak, međutim, jeste široka primena browser-in-the-browser tehnike, koja se oslanja na naviku korisnika da veruju poznatim procesima autentifikacije. Vizuelno, ovakvu prevaru je gotovo nemoguće razlikovati od prave prijave.
Kako se zaštititi
Stručnjaci savetuju da se na bezbednosna upozorenja i obaveštenja o nalogu nikada ne reaguje klikom na linkove iz poruka ili mejlova. Umesto toga, potrebno je ručno otvoriti zvanični sajt Facebook-a u novom tabu i proveriti status naloga.
Ako se pojavi pop-up za prijavu, pokušajte da ga pomerite van okvira prozora pregledača. Lažni BitB prozori, koji su zapravo iframe-ovi, ne mogu se pomeriti nezavisno od stranice.
Kao i uvek, preporučuje se uključivanje dvofaktorske autentifikacije (2FA). Iako nije savršena zaštita, ona predstavlja dodatnu prepreku i može sprečiti preuzimanje naloga čak i ako su podaci za prijavu kompromitovani.

Izdvojeno
Lažni AI alati kradu lozinke i 2FA kodove, a napadači uživo upravljaju prevarom

Prevaranti koriste imena popularnih AI servisa, uključujući ChatGPT, Gemini i Claude, kako bi krali pristupne podatke poslovnih naloga za oglašavan... Dalje
Google obustavio prijave bezbednosnih propusta zbog poplave AI spama
.jpg)
Google je privremeno prestao da prima nove prijave bezbednosnih propusta u okviru svog programa za nagrađivanje istraživača koji pronalaze ranjivos... Dalje
Sem Altman: Moramo prihvatiti da će AI donositi i hakovanja i prevare

Direktor OpenAI-ja Sem Altman smatra da će razvoj veštačke inteligencije neizbežno doneti i negativne posledice, uključujući hakovanja i prevare... Dalje
Lažni ChatGPT u Google oglasima navodio korisnike da sami instaliraju malver

Napadači su iskoristili mogućnost pravljenja prilagođenih verzija ChatGPT-a kako bi korisnike naveli da sami instaliraju malver na svoje računare.... Dalje
Prevaranti podmeću lažne informacije ChatGPT-u i Geminiju

Prevaranti su pronašli način da lažne brojeve telefona, email adrese i stranice za prijavljivanje ubace u odgovore ChatGPT-a, Google Geminija i AI ... Dalje
Pratite nas

Nagrade


Prijatelji



