





 Pratite nas preko RSS-a
Hakeri koriste ranjivost macOS-a ''HM Surf'' za infekciju uređaja malverom Adload
Vesti, 18.10.2024, 13:00 PM
Microsoftovi istraživači su otkrili novu ranjivost macOS-a koju napadači mogu da iskoriste da bi dobili neovlašćeni pristup zaštićenim podacima. Zakrpa je dostupna od 16. septembra.
Mac računari koriste tehnologiju transparentnosti, saglasnosti i kontrole (Transparency, Consent and Control - TCC) da bi sprečili aplikacije da pristupe ličnim podacima korisnika, kao što su lokacija, istorija pretraživanja, kamera, mikrofon ili druge, bez njihovog pristanka.
Istraživači iz Microsoft Threat Intelligence tima otkrili su tehniku koja uklanja TCC zaštitu za Safari direktorijum.
Nakon što su Microsoftovi istraživači podelili sa Appleom svoje otkriće, kompanija je objavila ispravku za ranjivost 16. septembra kao deo bezbednosnih ažuriranja za macOS Sequoia.
Microsoft je pozvao korisnike macOS-a da preuzmu ova bezbednosna ažuriranja jer je Microsoft Defender otkrio aktivnosti povezane sa malverom Adload, „koje potencijalno iskorišćavaju ovu ranjivost“.
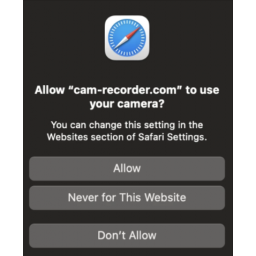
Obično svaka aplikacija na macOS-u traži dozvolu korisnika za pristup osetljivim servisima ili podacima. Međutim, Apple zadržava neka prava za sopstvene aplikacije, pa Safari može slobodno da pristupi adresaru, kameri, mikrofonu i još mnogim funkcijama i podacima iako podrazumevano, Safari prikazuje iskačući prozor kada pokušava da pristupi ovim funkcijama.
Međutim, napadači mogu ukloniti TCC zaštitu za Safari tako što će modifikovati konfiguracione fajlove. Ako korisnik tada otvori zlonamernu veb stranicu, napadači bi mogli da naprave snimke kamerom ili prate lokaciju uređaja.
U jednom od mogućih scenarija, napadač bi mogao da krišom pokrene Safari u veoma malom prozoru kako ne bi privukao pažnju korisnika, da bi ukrao osetljive podatke.
Microsoftovi istraživači su primetili da hakeri koji koriste Adload pokušavaju da otkriju verziju macOS-a, dobiju korisničke ID-ove, ukradu lozinke, pristupe mikrofonu i kameri i pokrenu programe za preuzimanje za drugu fazu napada. Međutim, nije jasno da li su napadači direktno iskorišćavali ranjivost, koju je Microsoft nazvao „HM Surf“.
Foto: Microsoft Threat Intelligence

Izdvojeno
Anthropic uhvatio ruske hakere kako koriste Claude u sajberšpijunaži

Anthropic je otkrio i prekinuo aktivnosti hakerske grupe povezane sa Rusijom koja je koristila Claude u sajberšpijunskoj kampanji protiv više od 20 ... Dalje
Korak ispred napadača: Google će objavljivati nove verzije Chromea na svake dve nedelje
Google je ubrzao tempo objavljivanja novih verzija Chromea, pa će stabilne verzije browsera od sada stizati na svake dve nedelje umesto na četiri. N... Dalje
Skrivena instrukcija napadača može da natera ChatGPT da krade podatke dok normalno odgovara korisniku

Jedna skrivena instrukcija ubačena u ChatGPT razgovor mogla je da natera AI asistenta da, dok korisniku normalno odgovara na pitanje, u pozadini izvr... Dalje
Google upozorava: Hakeri sve češće ciljaju AI alate za pisanje koda

Sve veća upotreba AI alata za pisanje koda stvorila je novu metu za sajber napade. Google Threat Intelligence Group (GTIG) upozorava da napadači sve... Dalje
Hakeri mogu da prisluškuju korisnike preko LG televizora čak i u standby režimu

Pametni televizori odavno nisu samo uređaji za gledanje programa. Povezani su na internet i kućnu mrežu, imaju aplikacije, reklamne sisteme, a neki... Dalje
Pratite nas

Nagrade


Prijatelji



