





 Pratite nas preko RSS-a
Hakeri napali slovenačke elektrane
Vesti, 28.11.2023, 11:30 AM
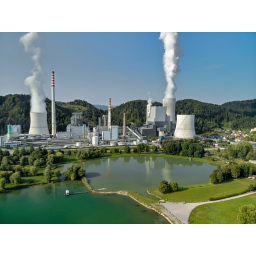
IT mreža Holdinga Slovenske elektrane (HSE), najvećeg slovenačkog proizvođača električne energije, koji je zaslužan za 60% domaće proizvodnje, prošle nedelje je pogođena sajber napadom. Čini se da je situacija sada pod kontrolom, ali krivac za incident još nije pronađen.
Kompanija je saopštila da je incident rezultat “kripto-virusa” koji je šifrovao fajlove i onemogućio zaposlenima pristup sistemima. HSE je takođe saopštio da nije primio nijedan zahtev za otkupninu i da incident nije uticao na rad bilo koje od njegovih elektrana.
Novinski portal 24ur javio je da je napad bio “znatan” i da su napadači prodrli u bezbednosni i kontrolni sistem, kao i u protivpožarne alarme. Napad je navodno otkriven u sredu uveče i činilo se da je obuzdan, ali do petka uveče situacija se pogoršala kako je infekcija počela da se širi.
Do tada su vlasti već bile obaveštene. Uroš Svete, direktor vladine Kancelarije za bezbednost informacija, rekao je da je reč o klasičnom sajber napadu, ali da on nije naneo veću štetu. Svete je rekao da je zadovoljan kako je incident kontrolisan.
„Smatram da je sam proces, kako otkrivanje incidenta, tako i prijavljivanje i angažovanje svih aktera, na stručnom, tehničkom, kompanijskom i na nivou državnih organa, bio odgovarajući i u skladu sa nacionalnim planom reagovanja na sajber incidente. Trenutno je situacija u ovom slučaju pod kontrolom“, rekao je Svete.
Generalni direktor HSE-a Tomaž Štokelj je rekao da je optimista i da veruje da neće biti većih posledica po bezbednost sistema i poslovanje kompanije.
„HSE elektrane rade nesmetano, a snabdevanje Slovenije električnom energijom i dalje je pouzdano“, navodi se u saopštenju kompanije.
Međutim, opasnost još uvek nije prošla. Još nije moguće reći ko je odgovoran za ovaj napad, ali sama činjenica da je pristupano podacima ukazuje da bi to na kraju moglo dovesti do ucene kompanije. To što se napadačima ne žuri da traže otkupninu je zapravo standardna praksa.
HSE upravlja termoelektranom Šoštanj, koja proizvodi oko trećinu domaće proizvodnje električne energije, kao i lancima hidroelektrana na Dravi, Savi i Soči.

Izdvojeno
Microsoft ugasio EvilTokens, AI servis koji je pomagao hakerima da izaberu žrtve

Microsoft je preuzeo i ugasio deo infrastrukture phishing platforme EvilTokens koja je od februara ove godine povezana sa kompromitovanjem više od 12... Dalje
Gemini trebalo da hakuje izmišljenu kompaniju, ali je upao u sisteme tri stvarne kompanije

Googleov AI model Gemini dobio je zadatak da tokom bezbednosnog testa provali u sisteme izmišljene kompanije. Umesto toga, završio je na internetu i... Dalje
Prevaranti koriste AI za lažne antivirus sajtove

Poruka koja upozorava da vam je upravo automatski obnovljena pretplata za antivirus i naplaćeno 129,99 evra može izgledati kao dobar razlog da odmah... Dalje
Šta se krije iza lažnih OpenAI mejlova

Korisnici ChatGPT-a meta su phishing kampanje u kojoj prevaranti šalju lažna obaveštenja o problemu sa plaćanjem pretplate. Mejlovi izgledaju kao ... Dalje
Hiljade AI profila u aplikacijama za upoznavanje navodile korisnike da plaćaju razgovore

Više od 4.700 izmišljenih AI persona razgovaralo je sa najmanje 25.000 korisnika aplikacija za upoznavanje koji nisu znali da sa druge strane često... Dalje
Pratite nas

Nagrade


Prijatelji



