





 Pratite nas preko RSS-a
Hakeri odgovorni za jučerašnje širenje crva na Tumblr-u ranije upozorili Tumblr na ranjivost
Vesti, 04.12.2012, 08:17 AM
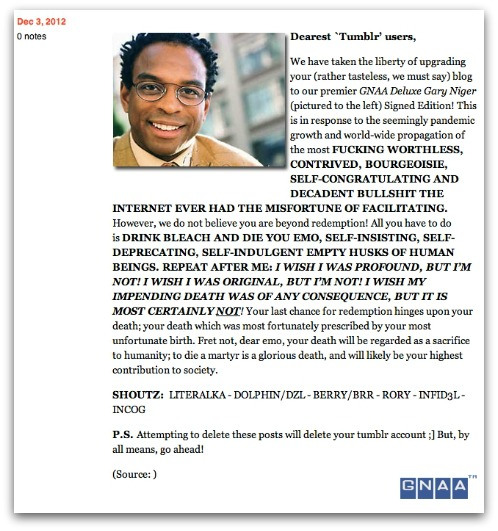
Hakerska grupa GNAA, od ranije poznata po trolovanju, preuzela je odgovornost za haos koji je juče nastao na popularnoj društvenoj mreži Tumblr kada je internet crv počeo da objavljuje uvredljive i rasističke spam poruke sa više hiljada naloga korisnika Tumblr-a u kojima se korisnici pozivaju da izvrše samoubistvo.
Tumblr je rešio problem ranjivosti koja je omogućila širenje ovih poruka, saopštila je kompanija.
Samoreplicirajući crv koji se brzo širio društvenom mrežom dodavao je nove Tumblr unose na brojne korisničke naloge. Pored toga, onima koji pokušaju da uklone ove postove zaprećeno je da će biti uklonjen kompletan sadržaj naloga.
Grupa GNAA je upozorila Tumblr na ranjivost koja je juče iskorišćena u napadu i to nekoliko nedelja pre jučerašnjeg incidenta, ali kompanija nije preduzela bilo kakve korake da ispravi propust. Prema saopštenju grupe, to je bio jedan od razloga za jučerašnji napad na Tumblr.
Još jedan razlog za napad leži u tome da je GNAA nedavno objavila rat online zajednici fanova animirane televizijske serije „My Little Pony: Friendship is magic“ kojih ima mnogo na Tumblr-u. „Činjenicca da se ovi ljudi osećaju da ih gledanje televizijske emisije koja je pravljena za devojčice čini ugnjetavanom manjinom, apsolutno je odvratno“, kaže portparol grupe u razgovoru za Gawker.“Postoje realno ugnjetavane manjine kao što su Afro-amerikanci homoseksualne orijentacije.“
Prema procenama GNAA više od 8000 naloga korisnika Tumblr-a je bilo kompromitovano tokom jučerašnjeg napada. Portparol Tumblr-a odbila je da iznese detalje o napadu, rekavši samo da su Tumblr-ovi inženjeri uspeli da otklone problem. Ona je dodala da je napadom bilo pogođeno „samo“ nekoliko hiljada korisničkih naloga.
Tumblr koji je osnovan 2007. godine, sada ima 83,2 miliona blogova a u kompaniji trenutno radi 125 ljudi.

Izdvojeno
Gemini trebalo da hakuje izmišljenu kompaniju, ali je upao u sisteme tri stvarne kompanije

Googleov AI model Gemini dobio je zadatak da tokom bezbednosnog testa provali u sisteme izmišljene kompanije. Umesto toga, završio je na internetu i... Dalje
Prevaranti koriste AI za lažne antivirus sajtove

Poruka koja upozorava da vam je upravo automatski obnovljena pretplata za antivirus i naplaćeno 129,99 evra može izgledati kao dobar razlog da odmah... Dalje
Šta se krije iza lažnih OpenAI mejlova

Korisnici ChatGPT-a meta su phishing kampanje u kojoj prevaranti šalju lažna obaveštenja o problemu sa plaćanjem pretplate. Mejlovi izgledaju kao ... Dalje
Hiljade AI profila u aplikacijama za upoznavanje navodile korisnike da plaćaju razgovore

Više od 4.700 izmišljenih AI persona razgovaralo je sa najmanje 25.000 korisnika aplikacija za upoznavanje koji nisu znali da sa druge strane često... Dalje
Hakeri preuzeli zvanični HBO Max nalog na Redditu i preko njega širili malver

Hakeri su preuzeli zvanični, verifikovani HBO Max nalog na Redditu i iskoristili ga za objavljivanje zlonamernih oglasa koji su korisnike Windows i m... Dalje
Pratite nas

Nagrade


Prijatelji



