





 Pratite nas preko RSS-a
Hakeri prete južnokorejskoj vladi objavljivanjem poverljivih informacija o nuklearnim reaktorima
Vesti, 17.03.2015, 07:30 AM
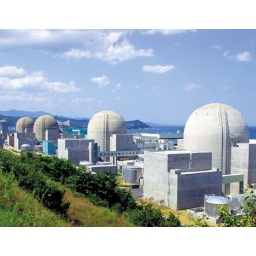
Hakerska grupa “Who am I = No nuclear power” napala je u decembru prošle godine kompaniju Korea Hydro & Nuclear Power (KHNP) i objavila tehničku dokumentaciju i informacije o više od 10000 zaposlenih u kompaniji. KHNP je jedina kompanija u Južnoj Koreji koja upravlja nuklearnim reaktorima koji obezbeđuju trećinu potrošnje električne energije u ovoj zemlji.
Sada je južnokorejskoj vladi ponovo zaprećeno da će osetljive informacije o nuklearnim reaktorima ove zemlje biti prodate drugim zemljama ukoliko se ne ispune zahtevi napadača koji su finansijske prirode.
Zahtev je objavljen na Twitteru, sa naloga navodnog predsednika antinuklearne grupe sa sedištem na Havajima. Haker je objavio fajlove na Twitteru, koji usključuju dokumente koji su u vezi naprednog reaktora 1400 koji je razvila Južna Koreja.
On je rekao da su mnoge zemlje u Evropi, jugoistočnoj Aziji i Južnoj Americi rekle da će kupiti informacije o ovom nuklearnom reaktoru.
Haker nije rekao koliko novca traži ali je upozorio Južnu Koreju da će na kraju izgubiti mnogo više ako pokušava da uštedi nekoliko stotina miliona dolara.
Međutim, zvaničnici kompanije KHNP kažu da objavljeni dokumenti ne sadrže poverljive informacije i da su oni ukradeni pre nego što je kompanija pojačala zaštitne mere prošle godine, koje uključuju i potpunu izolaciju internih servera koji se koriste za upravljanje nuklearnim reaktorima.
Ovo je šesti put od 15. decembra da takozvana antinuklearna grupa objavljuje infromacije ukradene prilikom decembarskog napada.
KHNP je priznala napad u decembru, ali su tada iz kompanije tvrdili da taj napad nije ugrozio bezbednost nuklearne elektrane zahvaljujući analognim sistemima za zaštitu koji mogu na bezbedan način zaustaviti aktivnost reaktora.

Izdvojeno
Gemini trebalo da hakuje izmišljenu kompaniju, ali je upao u sisteme tri stvarne kompanije

Googleov AI model Gemini dobio je zadatak da tokom bezbednosnog testa provali u sisteme izmišljene kompanije. Umesto toga, završio je na internetu i... Dalje
Prevaranti koriste AI za lažne antivirus sajtove

Poruka koja upozorava da vam je upravo automatski obnovljena pretplata za antivirus i naplaćeno 129,99 evra može izgledati kao dobar razlog da odmah... Dalje
Šta se krije iza lažnih OpenAI mejlova

Korisnici ChatGPT-a meta su phishing kampanje u kojoj prevaranti šalju lažna obaveštenja o problemu sa plaćanjem pretplate. Mejlovi izgledaju kao ... Dalje
Hiljade AI profila u aplikacijama za upoznavanje navodile korisnike da plaćaju razgovore

Više od 4.700 izmišljenih AI persona razgovaralo je sa najmanje 25.000 korisnika aplikacija za upoznavanje koji nisu znali da sa druge strane često... Dalje
Hakeri preuzeli zvanični HBO Max nalog na Redditu i preko njega širili malver

Hakeri su preuzeli zvanični, verifikovani HBO Max nalog na Redditu i iskoristili ga za objavljivanje zlonamernih oglasa koji su korisnike Windows i m... Dalje
Pratite nas

Nagrade


Prijatelji



