





 Pratite nas preko RSS-a
Hakeri ultrazvučnim talasima mogu kontrolisati Siri i druge glasovne asistente
Vesti, 03.03.2020, 02:30 AM
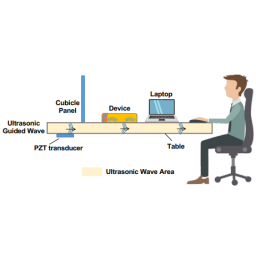
Glasovni asistenti koje je popularizovao Appleov Siri doneli su velike pogodnosti korisnicima. Na kraju, glasovnim komandama možete raditi čitav niz stvari kao što su puštanje muzike, pozivanje ili čak preuzimanje videa sa interneta.
Međutim, istraživači su davno otkrili da glasovni asistenti nose određene bezbednosne rizike: ultrazvučni talasi koje ljudsko uho ne čuje mogu se koristiti za kontrolu različitih glasovnih asistenata, uključujući gore pomenuti Siri, Google Assistant i Bixby. To je tehnički moguće iako bi glasovni asistenti trebalo da prepoznaju samo glas vlasnika, a ne bilo koji glas ili nešto drugo.
To je viđeno još 2017. godine kada je grupa istraživača demonstrirala koncept napada koji je nazvan Delfin i koji je izvodljiv uz nekoliko uslova:
√ mora postojati čista putanja između uređaja i emitera ultrazvučnih talasa
√ razmak između njih treba da bude mali
Sada je grupa naučnika sa Državnog univerziteta Mičigen, Univerziteta Vašington, Kineske akademije nauka i Univerziteta Nebraska-Linkoln pokazala [PDF] da ultrazvučni talasi ne samo što se mogu koristiti na ovaj način, već mogu biti poslati i kroz materijale velike debljine, poput komada stakla ili drvenog stola. To su uradili tako što su pričvrstili piezoelektrični disk na dno površine na kojoj je postavljen pametni telefon.
Jedino ograničenje je da je opet udaljenost bila mala, u ovom slučaju 43 cm, što umanjuje šanse za daljinski napad. Ipak, mnogo je lakše sakriti se u poređenju s drugim metodama jer se disk ne može videti.
Kako izgleda napad možete pogledati na video snimku koji su objavili istraživači. Za napad je korišćen softver SurfingAttack koji se koristi za generisanje komandi za kontrolu pomoćnika. Potencijalne opcije za iskorištavanje ove ranjivosti uključuju neovlašćeno korišćenje kamere telefona, pristup poverljivim podacima poput poruka što se može iskoristiti za zaobilaženje dvofaktorne autentifikacije i obavljanje telefonskih poziva.
Od 17 testiranih pametnih telefona, 15 ih je na ovaj način kompromitovano, uključujući telefone koje proizvode Apple, Google, Samsung, Motorola, Xiaomi i Huawei. Dva modela koja nisu kompromitovana su Samsungov Galaxy Note 10 i Huawei Mate 9. To je zato što je materijal od kojih su napravljeni ovi telefoni „prigušio ultrazvučne talase“.
Ovde su dostupni brojni drugi video snimci koji demonstriraju SurfingAttacks na različitim modelima pametnih telefona.
Iako ovo otkriće nije nešto što bi podstaklo proizvođače da odmah nešto preduzmu, bilo bi dobro da za buduće modele nađu rešenja koja bi ih zaštitila od ovakvog napada.
Jedno od njih je da koriste takav materijal za izradu uređaja koji bi mogao da priguši takve talase kao u gore navedenim slučajevima, ali i druge moguće vektore napada takođe treba uzeti u obzir a to ne podrazumeva samo izolaciju.

Izdvojeno
Gemini trebalo da hakuje izmišljenu kompaniju, ali je upao u sisteme tri stvarne kompanije

Googleov AI model Gemini dobio je zadatak da tokom bezbednosnog testa provali u sisteme izmišljene kompanije. Umesto toga, završio je na internetu i... Dalje
Prevaranti koriste AI za lažne antivirus sajtove

Poruka koja upozorava da vam je upravo automatski obnovljena pretplata za antivirus i naplaćeno 129,99 evra može izgledati kao dobar razlog da odmah... Dalje
Šta se krije iza lažnih OpenAI mejlova

Korisnici ChatGPT-a meta su phishing kampanje u kojoj prevaranti šalju lažna obaveštenja o problemu sa plaćanjem pretplate. Mejlovi izgledaju kao ... Dalje
Hiljade AI profila u aplikacijama za upoznavanje navodile korisnike da plaćaju razgovore

Više od 4.700 izmišljenih AI persona razgovaralo je sa najmanje 25.000 korisnika aplikacija za upoznavanje koji nisu znali da sa druge strane često... Dalje
Hakeri preuzeli zvanični HBO Max nalog na Redditu i preko njega širili malver

Hakeri su preuzeli zvanični, verifikovani HBO Max nalog na Redditu i iskoristili ga za objavljivanje zlonamernih oglasa koji su korisnike Windows i m... Dalje
Pratite nas

Nagrade


Prijatelji



