





 Pratite nas preko RSS-a
Hakeri upozoravaju: I vibrator može biti hakovan
Vesti, 11.08.2016, 07:30 AM
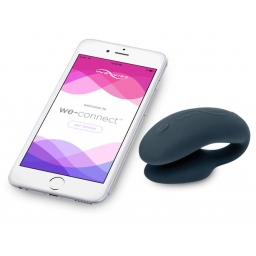
Na konferenciji posvećenoj bezbednosti DEF CON 24 održanoj u Las Vegasu ovog vikenda, dvojica istraživača predstavljena kao RandcidBacon i gOldfisk otkrili su da vibrator We-Vibe 4 Plus prikuplja podatke korisnika i šalje ih proizvođaču.
We-Vibe 4 Plus je nova generacija seksualnih igračaka koja potpada pod kategoriju Internet stvari (Internet of Things, IoT).
Kada se koristi, uređaj preko Bluetootha šalje podatke o korišćenju telefonu na kome je instalirana We-Vibe mobilna aplikacija.
Aplikacija svakog minuta šalje neke od ovih podataka serverima proizvođača. Ti podaci uključuju temperaturu uređaja, nivo vibracije i režim vibracije koji je korisnik odabrao.
Sve ovo je potvrdio i sam proizvođač, kompanija Standard Innovation Corporation. Njen predsednik Frenk Ferari je rekao da se podaci prikupljaju da bi kompanija na modelima uređajima koji će se u budućnosti pojaviti na tržištu mogla da izvrši fino podešavanje režima vibracije, ali i da bi saznala više o tome kako korisnici koriste uređaj.
To nije ništa neobično jer i drugi proizvođaći IoT imaju sličnu praksu.
Ono što je sporno a što su dvojica pomenutih istraživača istakla na konferenciji u Las Vegasu je da su uslovi korišćenja aplikacije nedovoljno jasni na ovu temu, kao i da proizvođač zadržava pravo da vlastima prosledi podatke koje prikuplja, ako se to od njega traži.
Postoje države u kojima to može biti veliki problem i gde se ovakva pomagala smatraju ilegalnim u toj meri da njihovo korišćenje može imati ozbiljne posledice za korisnike - u Saudijskoj Arabiji to znači javno šibanje, a u Indoneziji odsecanje glave.
Čak i u zemljama gde ovakvi uređaji nisu sporni, problem bi mogao da nastane ako ovi podaci završe u pogrešnim rukama, recimo u rukama hakera.

Izdvojeno
Gemini trebalo da hakuje izmišljenu kompaniju, ali je upao u sisteme tri stvarne kompanije

Googleov AI model Gemini dobio je zadatak da tokom bezbednosnog testa provali u sisteme izmišljene kompanije. Umesto toga, završio je na internetu i... Dalje
Prevaranti koriste AI za lažne antivirus sajtove

Poruka koja upozorava da vam je upravo automatski obnovljena pretplata za antivirus i naplaćeno 129,99 evra može izgledati kao dobar razlog da odmah... Dalje
Šta se krije iza lažnih OpenAI mejlova

Korisnici ChatGPT-a meta su phishing kampanje u kojoj prevaranti šalju lažna obaveštenja o problemu sa plaćanjem pretplate. Mejlovi izgledaju kao ... Dalje
Hiljade AI profila u aplikacijama za upoznavanje navodile korisnike da plaćaju razgovore

Više od 4.700 izmišljenih AI persona razgovaralo je sa najmanje 25.000 korisnika aplikacija za upoznavanje koji nisu znali da sa druge strane često... Dalje
Hakeri preuzeli zvanični HBO Max nalog na Redditu i preko njega širili malver

Hakeri su preuzeli zvanični, verifikovani HBO Max nalog na Redditu i iskoristili ga za objavljivanje zlonamernih oglasa koji su korisnike Windows i m... Dalje
Pratite nas

Nagrade


Prijatelji



