





 Pratite nas preko RSS-a
Hakerska grupa eGobbler se vratila i stoji iza novog talasa napada na korisnike Appleovih uređaja
Vesti, 02.10.2019, 10:30 AM
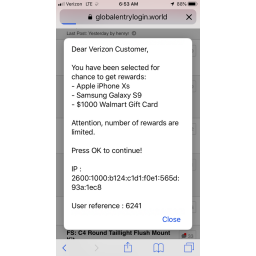
Ozloglašena hakerska grupa eGobbler koja se pojavila u aprilu ove godine sa malvertajzing kampanjom usmerenom na korisnike Apple iOS, se vratila. Ovog puta hakeri ciljaju Safari na iOS i macOS, ali i Chrome na iOS uređajima, koristeći dve ranjivosti pregledača da bi korisnicima prikazivali iskačuće reklame i preusmeravali ih na zlonamerne web sajtove.
U svojoj prethodnoj kampanji, grupa eGobbler je koristila ranjivost nultog dana (CVE-2019-5840) u Chromeu za iOS, što im je omogućilo da zaobiđu ugrađeni Chromeov blokator iskačućih prozora na iOS uređajima i da za samo sedam dana otmu 500 miliona sesija korisnika kojima su prikazivali iskačuće reklame.
Iako je Google još u junu ispravio ranjivost objavljivanjem Chromea 75, eGobbler i dalje koristi ovaj sigurnosni propust za napade na one koji još nisu ažurirali Chrome.
Međutim, prema izveštaju firme Confiant, grupa eGobbler je nedavno je otkrila i počela da koristi novu ranjivost u WebKitu, endžinu koji koristi Appleov pregledač Safari za iOS i macOS, Chrome za iOS i starije verzije Chromea za desktop.
Novi WebKit exploit je zanimljiviji jer ne zahteva od korisnika da kliknu bilo gde.
Umesto toga, prikazani oglasi koriste WebKit exploit kako bi preusmerili posetioce na maliciozne web sajtove čim pritisnu taster „page down“ na svojim tastaturama dok čitaju sadržaj na web sajtu.
Dok je prethodna kampanja grupe eGobbler prvenstveno ciljala korisnike iOS uređaja u Sjedinjenim Državama, najnoviji napad je namenjen korisnicima u evropskim zemljama, a većina žrtava je iz Italije.
Confiant je izvestio Google i Apple o ranjivosti u WebKitu. Apple je otklonio bag u WebKitu izdanjem iOS-a od 19. septembra i u Safariju 13.0.1 24. septembra, dok Google to tek treba da reši u Chromeu.

Izdvojeno
Prevaranti koriste AI za lažne antivirus sajtove

Poruka koja upozorava da vam je upravo automatski obnovljena pretplata za antivirus i naplaćeno 129,99 evra može izgledati kao dobar razlog da odmah... Dalje
Šta se krije iza lažnih OpenAI mejlova

Korisnici ChatGPT-a meta su phishing kampanje u kojoj prevaranti šalju lažna obaveštenja o problemu sa plaćanjem pretplate. Mejlovi izgledaju kao ... Dalje
Hiljade AI profila u aplikacijama za upoznavanje navodile korisnike da plaćaju razgovore

Više od 4.700 izmišljenih AI persona razgovaralo je sa najmanje 25.000 korisnika aplikacija za upoznavanje koji nisu znali da sa druge strane često... Dalje
Hakeri preuzeli zvanični HBO Max nalog na Redditu i preko njega širili malver

Hakeri su preuzeli zvanični, verifikovani HBO Max nalog na Redditu i iskoristili ga za objavljivanje zlonamernih oglasa koji su korisnike Windows i m... Dalje
Popularni YouTube kanali za gejmere širili malver preko linkova ispod videa

Hakeri su koristili popularne YouTube kanale sa savetima za gejmere kako bi korisnike naveli da preuzmu malver. Istraživači kompanije Palo Alto Netw... Dalje
Pratite nas

Nagrade


Prijatelji



