





 Pratite nas preko RSS-a
Hakerski alati u 2014. najčešće ciljali propuste u Silverlightu, Flash Playeru i Internet Exploreru
Vesti, 25.12.2014, 23:44 PM
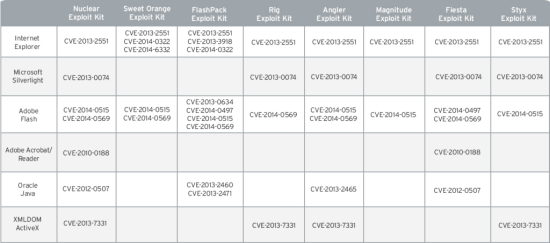
Exploiti za bezbednosne propuste koje su tokom ove godine najčešće ciljali hakerski alati su jedan za Silverlight plugin za browsere, dva za Adobe Flash Player i jedan za Internet Explorer.
Mnogi korisnici ne primenjuju najnovija ažuriranja i to ne samo za komponente browsera, već i za same browsere, ostavljajući time otvorenim vrata za napadače.
Na spisku bezbednosnih propusta koju je objavila kompanija Trend Micro upadljivo je odsustvo propusta u Javi. Razlog za to je “click-to-play” funkcionalnost koja je primenjena po defaultu u browserima.
Exploit za ranjivost u Internet Exploreru je trenutno uključena u sve exploit alate koje je analizirao Trend Micro. Reč je o propustu CVE-2014-2551 koji je prisutan u svim verzijama Microsoftovog browsera, od Internet Exoplorera 6 do 10. Alati koji uključuju exploit za ovaj propust su Nuclear, Sweet Orange, FlashPack, RIG, Angler, Magnitude, Fiesta i Styx.
Dve ranjivosti u Adobe Flash Playeru koje cu najčešće na meti napadača koji koriste exploit alate su CVE-2014-0515 (buffer overflow) i CVE-2014-0569 (integer overflow). I jedan i drugi propust su uključeni u šest od osam malicioznih alata koje su analizirali istraživači, i pogađaju i Windows i OS X korisnike omogućavajući napadačima izvršenje proizvoljnog koda preko neodređenih vektora.
Silverlight exploit se nalazi u pet malicioznih alata, a propust takođe omogućava izvršenje proizvoljnog koda pomoću specijalno napravljene Silverlight aplikacije.
Osim što ova lista daje sliku o tome koje su komponente browsera najčešće mete sajber kriminalaca, ona podseća na važnost redovnog ažuriranja softvera na računaru. Primenjivanje najnovijih ažuriranja trebalo bi obaviti što pre, čim proizvođač softvera objavi ispravku za propust, kako bi se smanjio rizik od infekcije računara.
Stručnjaci kompanije Trend Micro ističu da su sajber kriminalci unapredili svoje programe da bi povećali stepen njihove uspešnosti, tako da je njihov softver sada u stanju da prepozna browser, kao i dodatke instalirane na napadnutom računaru, da bi napad izveli odgovarajućim exploit alatom. U nekim slučajevima, njihovi alati mogu da prepoznaju antivirusni softver koji štiti računar. Ako se otkrije zaštitni softver na računaru koji može da identifikuje pretnju, exploit alat obustavlja svoju aktivnost, otežavajući na taj način detekciju.

Izdvojeno
Gemini trebalo da hakuje izmišljenu kompaniju, ali je upao u sisteme tri stvarne kompanije

Googleov AI model Gemini dobio je zadatak da tokom bezbednosnog testa provali u sisteme izmišljene kompanije. Umesto toga, završio je na internetu i... Dalje
Prevaranti koriste AI za lažne antivirus sajtove

Poruka koja upozorava da vam je upravo automatski obnovljena pretplata za antivirus i naplaćeno 129,99 evra može izgledati kao dobar razlog da odmah... Dalje
Šta se krije iza lažnih OpenAI mejlova

Korisnici ChatGPT-a meta su phishing kampanje u kojoj prevaranti šalju lažna obaveštenja o problemu sa plaćanjem pretplate. Mejlovi izgledaju kao ... Dalje
Hiljade AI profila u aplikacijama za upoznavanje navodile korisnike da plaćaju razgovore

Više od 4.700 izmišljenih AI persona razgovaralo je sa najmanje 25.000 korisnika aplikacija za upoznavanje koji nisu znali da sa druge strane često... Dalje
Hakeri preuzeli zvanični HBO Max nalog na Redditu i preko njega širili malver

Hakeri su preuzeli zvanični, verifikovani HBO Max nalog na Redditu i iskoristili ga za objavljivanje zlonamernih oglasa koji su korisnike Windows i m... Dalje
Pratite nas

Nagrade


Prijatelji



