





 Pratite nas preko RSS-a
Hakerski napad koji počinje telefonskim pozivom
Vesti, 16.05.2013, 09:36 AM
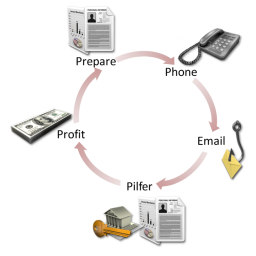
Stručnjaci iz Symantec-a upozorili su evropske kompanije na neobične hakerske napade koji započinju telefonskim pozivom. Kriminalci pozivaju nekog od zaposlenih u kompaniji koja je meta napada, i to obično nekog ko radi u sektoru finansija, i najavljuju mu da će mu/joj biti poslat email sa fakturom.
Email zaista stiže na adresu žrtve, sa malicioznim linkom ili prilogom, ali fajl u emailu nije račun, već verzija RAT (Remote Access Trojan) W32.Shadesrat. Kada zarazi računar, RAT omogućava napadaču pristup informacijama koje mogu biti iskorišćene za pristup bankovnim računima kompanije.
Informacije koje prikupi malver takođe mogu biti kasnije iskorišćene za napade koji se oslanjaju na društveni inženjering.
Prema podacima ovakvi napadi su počeli u februaru ove godine, a većina napadnutih organizacija nalazi se u Francuskoj, najmanje njih 14, ali ih ima i u Rumuniji i u Luksenburgu.
Napadači su dobro pripremljeni za napade, jer očigledno imaju email adresu i broj telefona žrtve pre nego što je napadnu. Žrtve su najčešće računovođe ili oni koji rade sa finansijama u organizacijama koje su napadnute. S obzirom da žrtve rade sa računima, taktika prevaranata je prilično smislena.
Trojanac koji se koristi u ovim napadima, W32.Shadesrat (Blackshades) može se kupiti na crnom tržištu a godišnja licenca za njega iznosi 40-100 dolara. U junu prošle godine, jedan od saradnika na projektu razvoja Trojanca Blackshades, Majkl Hog, je uhapšen. Međutim malver se i dalje aktivno razvija i nema naznaka da će u skorije vreme nestati sa scene.

Izdvojeno
Gemini trebalo da hakuje izmišljenu kompaniju, ali je upao u sisteme tri stvarne kompanije

Googleov AI model Gemini dobio je zadatak da tokom bezbednosnog testa provali u sisteme izmišljene kompanije. Umesto toga, završio je na internetu i... Dalje
Prevaranti koriste AI za lažne antivirus sajtove

Poruka koja upozorava da vam je upravo automatski obnovljena pretplata za antivirus i naplaćeno 129,99 evra može izgledati kao dobar razlog da odmah... Dalje
Šta se krije iza lažnih OpenAI mejlova

Korisnici ChatGPT-a meta su phishing kampanje u kojoj prevaranti šalju lažna obaveštenja o problemu sa plaćanjem pretplate. Mejlovi izgledaju kao ... Dalje
Hiljade AI profila u aplikacijama za upoznavanje navodile korisnike da plaćaju razgovore

Više od 4.700 izmišljenih AI persona razgovaralo je sa najmanje 25.000 korisnika aplikacija za upoznavanje koji nisu znali da sa druge strane često... Dalje
Hakeri preuzeli zvanični HBO Max nalog na Redditu i preko njega širili malver

Hakeri su preuzeli zvanični, verifikovani HBO Max nalog na Redditu i iskoristili ga za objavljivanje zlonamernih oglasa koji su korisnike Windows i m... Dalje
Pratite nas

Nagrade


Prijatelji



