





 Pratite nas preko RSS-a
Hakerski napad na Foxconn zbog teških uslova rada u fabrikama
Vesti, 10.02.2012, 09:02 AM
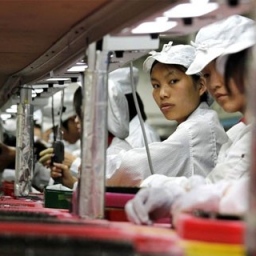
Protestvujući protiv teških uslova u kojima rade zaposleni u fabrici koja proizvodi iPhone uređaje hakerska grupa Swagg Security upala je u kompjuterske sisteme Foxconna i ukrala interne podatke kompanije koje su potom i objavili na internetu. Među ukradenim podacima nalaze se korisnička imena i lozinke zaposlenih u kompaniji kao i brojni drugi poverljivi podaci koji su objavljeni na sajtovima Pirate Bay i Pastebin.
Osim štete koja je naneta Foxconnu, ukradeni podaci mogli bi prouzrokovati nevolje i poslovnim partnerima kompanije.
“Lozinke unutar ovih fajlova mogu omogućiti pojedincima naružbine na ime velikih kompanija kao što su Microsoft, Apple, IBM, Intel i Dell,” kaže se u saopštenju Swagg Security objavljenom na Pastebinu. “Budite oprezni ;)”
Hakerski napad je bio uspešan zahvaljujući ranjivosti u staroj verziji Internet Explorera koji je koristio jedan od radnika kompanije.
Foxconn se našao na meti hakera zbog loših uslova rada u fabrikama ovog proizvođača širom Kine. I Foxconn i Apple su negirali izveštaje o lošem tretmanu radnika ali to nije bilo dovoljno ubedljivo za Swagg Security.
Foxconn je jedan od najvećih proizvođača elektronike u svetu sa proizvodnim pogonima u Aziji, Evropi i Južnoj Americi. Najveća od 13 fabrika koje kompanija ima u Kini nalazi se Šenzenu, i u njoj je zaposleno oko 300000 radnika koji rade u 15 proizvodnih pogona u uslovima vojne discipline, gde radni dan traje 12 sati, a radna nedelja 6 dana. Kompanija je pažnju medija privukla serijom samoubistava svojih radnika koji nisu mogli da izdrže neljudske uslove rada u fabrikama.
Portparol Foxconna odbila je da komentariše hakerski napad na kompaniju.

Izdvojeno
Gemini trebalo da hakuje izmišljenu kompaniju, ali je upao u sisteme tri stvarne kompanije

Googleov AI model Gemini dobio je zadatak da tokom bezbednosnog testa provali u sisteme izmišljene kompanije. Umesto toga, završio je na internetu i... Dalje
Prevaranti koriste AI za lažne antivirus sajtove

Poruka koja upozorava da vam je upravo automatski obnovljena pretplata za antivirus i naplaćeno 129,99 evra može izgledati kao dobar razlog da odmah... Dalje
Šta se krije iza lažnih OpenAI mejlova

Korisnici ChatGPT-a meta su phishing kampanje u kojoj prevaranti šalju lažna obaveštenja o problemu sa plaćanjem pretplate. Mejlovi izgledaju kao ... Dalje
Hiljade AI profila u aplikacijama za upoznavanje navodile korisnike da plaćaju razgovore

Više od 4.700 izmišljenih AI persona razgovaralo je sa najmanje 25.000 korisnika aplikacija za upoznavanje koji nisu znali da sa druge strane često... Dalje
Hakeri preuzeli zvanični HBO Max nalog na Redditu i preko njega širili malver

Hakeri su preuzeli zvanični, verifikovani HBO Max nalog na Redditu i iskoristili ga za objavljivanje zlonamernih oglasa koji su korisnike Windows i m... Dalje
Pratite nas

Nagrade


Prijatelji



