





 Pratite nas preko RSS-a
Hakerski napad na Stejt department
Vesti, 23.08.2021, 09:00 AM
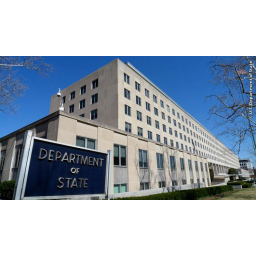
Američki Stejt department navodno je pre nekoliko nedelja pretrpeo ozbiljan sajber napad, objavio je Fox News u subotu. Razmere napada i kada je otkriven trenutno nisu poznati.
Pozivajući se na neimenovani izvor, Fox News navodi da je sajber komanda Ministarstva odbrane izdala obaveštenja o mogućem ozbiljnom napadu. Iako je nejasno da li je napad uticao na rad Stejt departmenta, Fox je izvestio da posao Stejt departmenta na evakuaciji hiljada Amerikanaca i Avganistanaca iz Kabula nije doveden u pitanje.
Identitet počinilaca za sada nije poznat. U izjavi za Fox News, Stejt department nije potvrdio niti negirao navodni napad.
„Stejt department ozbiljno shvata svoju odgovornost da štiti svoje podatke i kontinuirano preduzima korake kako bi osigurao da podaci budu zaštićeni“, rekao je portparol Stejt departmenta dodajući da „iz bezbednosnih razloga”, trenutno nisu u mogućnosti da govore o prirodi ili obimu bilo kakvih navodnih bezbednosnih incidenata.
Međutim, Rojters je naveo da je upućeni izvor potvrdio da napad nije prouzrokovao značajne smetnje i da ni na koji način nije poremetio rad Stejt departmenta.
Fox News je podsetio da se sajber napad dogodio istog meseca kada je Komitet Senata za unutrašnju bezbednost i vladine poslove objavio svoj izveštaj koji je otkrio neke ozbiljne propuste, između ostalih i to da je Stejt department ostavio hiljade računa zaposlenih aktivnim čak i nakon što su napustili agenciju na duži vremenski period - u nekim slučajevima čak i 152 dana nakon što su zaposleni dali otkaz, penzionisani ili otpušteni. U izveštaju se navodi da bi „bivši zaposleni ili hakeri mogli bi da iskoriste te podatke za prijavljivanje” da bi pristupili “osetljivim i poverljivim podacima države, a da pri tom izgledaju kao ovlašćeni korisnici“. Analiza sistema Stejt departmenta otkrila je da agencija nije rešila ranjivosti. Utvrđeno je da deset sistema ima 450 kritičnih rizika i 736 visokorizičnih ranjivosti.
Sve u svemu, praksa sajber bezbednosti Stejt departmenta dobila je ocenu „D“, jednu od najnižih mogućih ocena.

Izdvojeno
Lažne Google Calendar pozivnice omogućavale hakerima da preuzmu Google naloge

Sajber kriminalci su koristili Google Calendar pozivnice za sastanke kako bi preuzimali Google naloge zaposlenih u kompanijama, čak i kada je bila uk... Dalje
Lažni AI alati kradu lozinke i 2FA kodove, a napadači uživo upravljaju prevarom

Prevaranti koriste imena popularnih AI servisa, uključujući ChatGPT, Gemini i Claude, kako bi krali pristupne podatke poslovnih naloga za oglašavan... Dalje
Google obustavio prijave bezbednosnih propusta zbog poplave AI spama
.jpg)
Google je privremeno prestao da prima nove prijave bezbednosnih propusta u okviru svog programa za nagrađivanje istraživača koji pronalaze ranjivos... Dalje
Sem Altman: Moramo prihvatiti da će AI donositi i hakovanja i prevare
Direktor OpenAI-ja Sem Altman smatra da će razvoj veštačke inteligencije neizbežno doneti i negativne posledice, uključujući hakovanja i prevare... Dalje
Lažni ChatGPT u Google oglasima navodio korisnike da sami instaliraju malver
Napadači su iskoristili mogućnost pravljenja prilagođenih verzija ChatGPT-a kako bi korisnike naveli da sami instaliraju malver na svoje računare.... Dalje
Pratite nas

Nagrade


Prijatelji



