





 Pratite nas preko RSS-a
Hakerski napad na evropski TechCrunch
Vesti, 07.09.2010, 00:18 AM

Evropski sajt TechCrunch, jedan od najpopularnijih svetskih sajtova u oblasti tehnologije, našao se na udaru hakera koji su postavili štetan script na sajt kako bi zarazili kompjutere posetilaca sajta.
Maliciozni kod kojeg su hakeri postavili na sajt koristi štetan iFrame i nalazi se u JavaScript fajlu kojeg sajt koristi kao deo WordPress-ove infrastrukture. Posetioci sajta klikom na linkove u naslovima tekstova bivaju preusmeravani na server na kojem se nalazi štetan PDF fajl. Ukoliko se preuzme (download) i pokrene ovaj PDF fajl, sistem download-uje i verziju poznatog Trojanca iz ZeuS (Zbot) porodice malware-a.
Sporni server kojeg hostuje Netdirect nalazi se u Nemačkoj, a provajder Netdirect nije nepoznanica kada je reč o hostovanju malicioznih sajtova.
Ekipa sajta TechCrunch objavila je na Twitter-u u poslepodnevnim časovima da su svesni neugodnosti u vezi sa upozorenjem o malcioznom fajlu i da rade na rešenju problema.
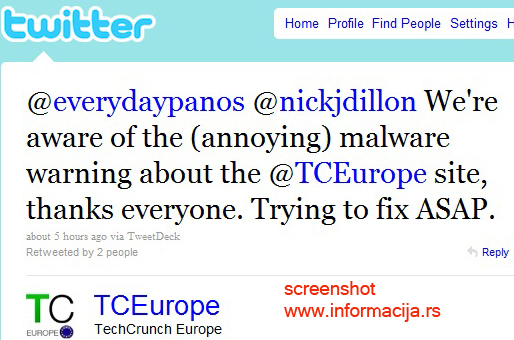
Iz ovoga se mogao steći utisak da tehnička podrška sajta TechCrunch smatra da je reč o grešci i lažnom upozorenju. Dodatno, na sajtu nema nijednog upozorenja za korisnike a u vreme zaključenja ovog teksta pristup sajtu nije bio blokiran.
Međutim, i TrendMicro i Sophos upozoravaju korisnike da maliciozni program o kojem je ovde reč ima trenutno veoma nisku stopu detekcije, te da mali broj antivirusnih programa može uopšte da ga detektuje. Zato je najbolje da korisnici izbegavaju sajt sve dok problem ne bude rešen.

Izdvojeno
Prevaranti koriste AI za lažne antivirus sajtove

Poruka koja upozorava da vam je upravo automatski obnovljena pretplata za antivirus i naplaćeno 129,99 evra može izgledati kao dobar razlog da odmah... Dalje
Šta se krije iza lažnih OpenAI mejlova

Korisnici ChatGPT-a meta su phishing kampanje u kojoj prevaranti šalju lažna obaveštenja o problemu sa plaćanjem pretplate. Mejlovi izgledaju kao ... Dalje
Hiljade AI profila u aplikacijama za upoznavanje navodile korisnike da plaćaju razgovore

Više od 4.700 izmišljenih AI persona razgovaralo je sa najmanje 25.000 korisnika aplikacija za upoznavanje koji nisu znali da sa druge strane često... Dalje
Hakeri preuzeli zvanični HBO Max nalog na Redditu i preko njega širili malver

Hakeri su preuzeli zvanični, verifikovani HBO Max nalog na Redditu i iskoristili ga za objavljivanje zlonamernih oglasa koji su korisnike Windows i m... Dalje
Popularni YouTube kanali za gejmere širili malver preko linkova ispod videa

Hakeri su koristili popularne YouTube kanale sa savetima za gejmere kako bi korisnike naveli da preuzmu malver. Istraživači kompanije Palo Alto Netw... Dalje
Pratite nas

Nagrade


Prijatelji



