





 Pratite nas preko RSS-a
Hakovan sajt CNET, hakeri ukrali podatke više od milion korisnika
Vesti, 15.07.2014, 22:50 PM

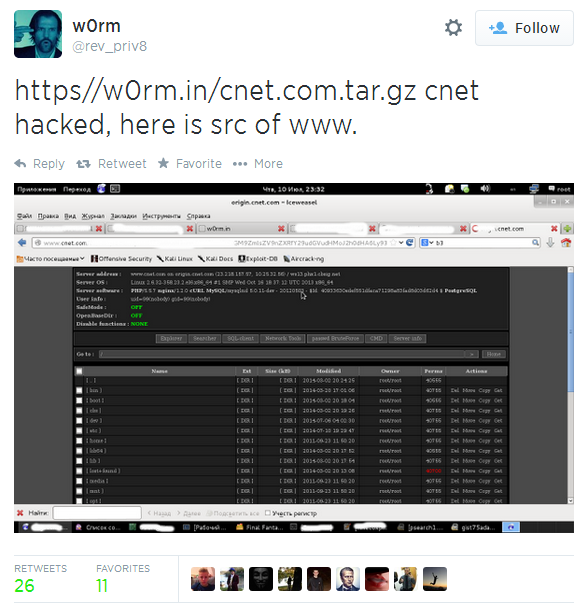
Ruska hakerska grupa W0rm hakovala je servere web sajta CNET i ukrala bazu podataka sa korisničkim imenima, emailovima i šifrovanim lozinkama više od milion registrovanih korisnika web sajta.
Portparolka CBS Interactive u čijem je vlasništvu CNET potvrdila je vesti o hakerskom napadu i rekla da su hakeri tokom vikenda uspeli da pristupe nekolicini servera, zahvaljujući propustu koji je sada već identifikovan i ispravljen. Propust u sajtu koji su iskoristili ruski hakeri je u implementaciji Symfony PHP framework, rekao je jedan od članova grupe W0rm koji je kontaktirao CNET News preko Twittera.
Hakeri po svemu sudeći nisu zainteresovani da zarade od ukradenih podataka jer su na Twitteru najpre objavili da su voljni da prodaju bazu podataka po simboličnoj ceni od jednog bitcoina (oko 622 dolara) ali je predstavnik grupe kasnije rekao da su ponudili bazu podataka na prodaju samo da bi privukli pažnju.
Prema njihovim tvrdnjama oni su samo želeli da skrenu pažnju na nesigurnost web sajta i da tako nateraju kompaniju da ispravi propust da bi unapredila sveukupnu bezbednost interneta.
Predstavnik grupe je izjavio da su oni i ranije sa uspehom napadali sajtove koji pripadaju BBC-ju, Adobe Systems i Bank of America.
Ruski hakeri kažu da oni žele bolji i bezbedniji internet i da stručnjaci za bezbednost sajta CNET svoj posao rade veoma dobro ali ne bez propusta.
Predstavnik grupe kasnije je ponudio “dobar sistem za zaštitu” za CNET.
Ako ste registrovani korisnik ovog sajta, možda ne bi bilo loše da promenite lozinku za CNET s obzirom da nema mnogo detalja o ukradenim lozinkama, osim informacije da su šifrovane.

Izdvojeno
Gemini trebalo da hakuje izmišljenu kompaniju, ali je upao u sisteme tri stvarne kompanije

Googleov AI model Gemini dobio je zadatak da tokom bezbednosnog testa provali u sisteme izmišljene kompanije. Umesto toga, završio je na internetu i... Dalje
Prevaranti koriste AI za lažne antivirus sajtove

Poruka koja upozorava da vam je upravo automatski obnovljena pretplata za antivirus i naplaćeno 129,99 evra može izgledati kao dobar razlog da odmah... Dalje
Šta se krije iza lažnih OpenAI mejlova

Korisnici ChatGPT-a meta su phishing kampanje u kojoj prevaranti šalju lažna obaveštenja o problemu sa plaćanjem pretplate. Mejlovi izgledaju kao ... Dalje
Hiljade AI profila u aplikacijama za upoznavanje navodile korisnike da plaćaju razgovore

Više od 4.700 izmišljenih AI persona razgovaralo je sa najmanje 25.000 korisnika aplikacija za upoznavanje koji nisu znali da sa druge strane često... Dalje
Hakeri preuzeli zvanični HBO Max nalog na Redditu i preko njega širili malver

Hakeri su preuzeli zvanični, verifikovani HBO Max nalog na Redditu i iskoristili ga za objavljivanje zlonamernih oglasa koji su korisnike Windows i m... Dalje
Pratite nas

Nagrade


Prijatelji



