





 Pratite nas preko RSS-a
Hakovana presa za ispravljanje kose može zapaliti kuću
Vesti, 16.07.2019, 02:00 AM
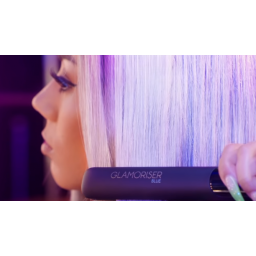
Istraživači tima Pen Test Partners hakovali su prese za ispravljanje kose koje proizvodi Glamouriser. Britanska firma se reklamira kao proizvođač „prvih Bluetooth presa za ispravljanje kose u svetu“, uređaja koje korisnici mogu povezati sa aplikacijom, tako da vlasnik može podesiti postavke topote i stila i isključiti uređaje sa Bluetootha preko aplikacije.
Istraživači su otkrili da je relativno lako poslati zlonamerne Bluetooth komande unutar dometa, što im je omogućilo da daljinski kontrolišu prese za ispravljanje kose. Istraživači su pokazali da mogu poslati jednu od nekoliko naredbi preko Bluetootha, spuštajući temperaturu na 50 °C i podižući je do 235 °C, što je temperatura veća od tačke paljenja papira. Napadač može daljinski da promeni temperaturu prese, kao i to koliko dugo će ostati uključena.
„Sredstva za ispravljaje kose mogu izazvati požare u kući i opekotine kože ako se ne koriste bezbedno. Pokazali smo da možemo da manipulišemo temperaturom - čak i ako ih korisnik bezbedno koristi, haker ih može učiniti manje bezbednim”, kažu istraživači.
„Za proizvođača bi bilo lako da uključi funkciju uparivanja/povezivanja da bi to sprečio. Nešto jednostavno kao što je dugme koje bi pritiskom uvelo presu u režim uparivanja, bi rešilo to. Umesto toga, sada imamo metod za paljenje kuća.”
Neko ko namerava da zapaliti kuću morao bi biti u dometu kako bi iskoristio ovu ranjivost, a Lamar Bejli, direktor istraživanja u Tripwireu, kaže da je mogućnost da ovo hakeri iskoriste veoma mala, “osim ako ne naljutite brata ili komšiju (ako živite u stanu)”. Dakle, ako imate ovaj uređaj, budite ljubazni prema svima koji bi mogli da se nađu na udaljenosti do 33 metra od vas kada ispravljate kosu.

Izdvojeno
Lažni ChatGPT u Google oglasima navodio korisnike da sami instaliraju malver

Napadači su iskoristili mogućnost pravljenja prilagođenih verzija ChatGPT-a kako bi korisnike naveli da sami instaliraju malver na svoje računare.... Dalje
Prevaranti podmeću lažne informacije ChatGPT-u i Geminiju

Prevaranti su pronašli način da lažne brojeve telefona, email adrese i stranice za prijavljivanje ubace u odgovore ChatGPT-a, Google Geminija i AI ... Dalje
Apple zakrpio ranjivost koja je možda korišćena u sofisticiranim napadima

Apple je objavio bezbednosne ispravke za iPhone, iPad i Mac zbog ranjivosti koja je možda već korišćena u izuzetno sofisticiranim napadima. Kompan... Dalje
OpenAI otkrio da su njegovi AI agenti slali slike korisnika van svojih sistema
.jpg)
OpenAI je potvrdio novi bezbednosni incident u kojem su njegovi AI agenti tokom testiranja slali podatke na spoljne servise. Među njima su bile i 53 ... Dalje
Microsoft ugasio EvilTokens, AI servis koji je pomagao hakerima da izaberu žrtve

Microsoft je preuzeo i ugasio deo infrastrukture phishing platforme EvilTokens koja je od februara ove godine povezana sa kompromitovanjem više od 12... Dalje
Pratite nas

Nagrade


Prijatelji



