





 Pratite nas preko RSS-a
Hakovani Gucci, Balenciaga i Alexander McQueen, ukradeni podaci kupaca
Vesti, 16.09.2025, 13:00 PM
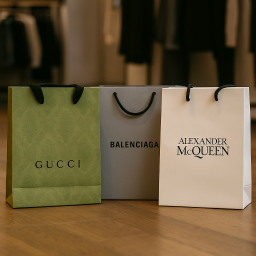
Poznata hakerska grupa ShinyHunters navodno je hakovala francuski konglomerat Kering, u čijem su vlasništvu brendovi Gucci, Balenciaga i Alexander McQueen, i ukrala privatne podatke kupaca.
Prema navodima hakera, napad se dogodio još u aprilu 2025., ali je kompanija incident otkrila tek u junu 2025. Kering je potvrdio napad i obavestio nadležne organe za zaštitu podataka, kao i pogođene kupce putem imejla.
„Neovlašćena treća strana privremeno je pristupila našim sistemima i došla do ograničenog broja podataka kupaca pojedinih naših brendova“, navodi se u saopštenju kompanije.
Prema dosadašnjim informacijama, nema dokaza o krađi finansijskih podataka (poput brojeva kreditnih kartica), ali su kompromitovani lični podaci kao što su imena, adrese, brojevi telefona i imejl adrese.
ShinyHunters tvrde da su u njihovim rukama 7,4 miliona jedinstvenih imejl adresa.
Mali uzorak ukradenih podataka, koji je pregledao BBC, otkriva i iznose koje su kupci trošili. Neki kupci su potrošili preko 10.000 dolara, a pojedini čak i 86.000 dolara.
Prema portalu DataBreaches.net, koji je pregledao transkripte pregovora i prvi objavio ovaj incident, ShinyHunters su u junu kontaktirali Balenciagu. Hakeri su tvrdili da je brend pristao da plati 750.000 dolara u Bitcoinu kao otkup, čak i uplatio prvi deo, ali se zatim povukao iz dogovora.
Kering, međutim, negira da je bilo pregovora i navodi da nije plaćao otkupninu, poštujući preporuke policije.
Ovaj napad deo je šireg trenda - i kompanije Cartier i Louis Vuitton prijavile su slične incidente u istom periodu.
ShinyHunters se povezuju sa grupom Scattered Spider, poznatom po „socijalnom inženjeringu“, odnosno metodama ubeđivanja zaposlenih da im odaju podatke za prijavu.
Ista taktika korišćena je i u nedavnom napadu na Salesforce, koji je pogodio više od 700 kompanija širom sveta.
Ako ste kupac ovih luksuznih brendova, budite oprezni. Ukradeni podaci mogu se iskoristiti za veoma uverljive phishing i spear phishing napade, sa imejlovima koji izgledaju kao da dolaze direktno od brenda.
Prevaranti mogu slati poruke u ime, na primer, Guccija i tražiti da „hitno ažurirate podatke o kreditnoj kartici“, koristeći podatke o vašim prethodnim kupovinama, što ovakve prevare čini posebno opasnim.

Izdvojeno
Anthropic uhvatio ruske hakere kako koriste Claude u sajberšpijunaži

Anthropic je otkrio i prekinuo aktivnosti hakerske grupe povezane sa Rusijom koja je koristila Claude u sajberšpijunskoj kampanji protiv više od 20 ... Dalje
Korak ispred napadača: Google će objavljivati nove verzije Chromea na svake dve nedelje
Google je ubrzao tempo objavljivanja novih verzija Chromea, pa će stabilne verzije browsera od sada stizati na svake dve nedelje umesto na četiri. N... Dalje
Skrivena instrukcija napadača može da natera ChatGPT da krade podatke dok normalno odgovara korisniku

Jedna skrivena instrukcija ubačena u ChatGPT razgovor mogla je da natera AI asistenta da, dok korisniku normalno odgovara na pitanje, u pozadini izvr... Dalje
Google upozorava: Hakeri sve češće ciljaju AI alate za pisanje koda

Sve veća upotreba AI alata za pisanje koda stvorila je novu metu za sajber napade. Google Threat Intelligence Group (GTIG) upozorava da napadači sve... Dalje
Hakeri mogu da prisluškuju korisnike preko LG televizora čak i u standby režimu

Pametni televizori odavno nisu samo uređaji za gledanje programa. Povezani su na internet i kućnu mrežu, imaju aplikacije, reklamne sisteme, a neki... Dalje
Pratite nas

Nagrade


Prijatelji



