





 Pratite nas preko RSS-a
Hakovanje insulinske pumpe može dovesti do fatalne hipoglikemije
Vesti, 10.10.2016, 01:00 AM
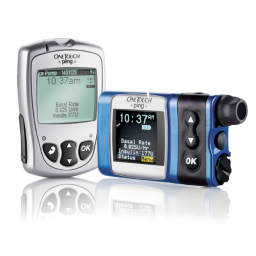
Ljudi koji boluju od dijabetesa i koji koriste insulinske pumpe OneTouch Ping koje proizvodi Animas koji je u vlasništvu kompanije Johnson & Johnson, možda su dobili ili će dobiti narednih dana email (PDF) sa instrukcijama kako da zaštite svoje uređaje od hakovanja sa daljine.
Uređaj ima tri bezbednosna propusta koja omogućavaju hakerima da se ubace između insulinske pumpe i njene daljinske kontrole i da pumpi šalju svoje komande.
Hakeri, na primer, mogu izazvati predoziranje insulinom koje može dovesti do hipoglikemije, koja kod nekih pacijenata može biti fatalna.
Džej Redklif, bezbednosni istraživač Rapid7 koji je otkrio ove propuste i sam je dijabetičar. On kaže da za sada nema razloga za zabrinutost.
Napadi koje omogućavaju ovi propusti su veoma sofisticirani i zahevaju od hakera da bude u blizini pumpe.
On priznaje da će njegovo otkriće možda zabrinuti ljude koji će možda isključiti daljinsku kontrolu pumpe, kako bi izbegli rizik od napada. Redklif ipak predlaže pacijentuma da se konsultuju sa svojim endokrinologom i proizvođačem uređaja da bi doneli najbolju odluku. Uklanjanje pupme zbog ovakvog rizika jednako je odluci da nikad ne letite avionom zbog toga što se on može srušiti, kaže Redklif.
Propusti koje je otkrio Redklif u vezi su sa načinom na koji insulinska pumpa komunicira sa svojim daljinskim.
Komunikacije između ova dva uređaja nisu šifrovane, i to je prvi problem. Dva uređaja se uparuju koristeći svaki put isti ključ, koji takođe nije šifrovan, tako da za hakera nije problem da upari lažni daljinski sa pumpom. Pumpa nije zaštićena od ponovljenih napada, što znači da haker može da snimi validne komande koje šalje pravi daljinski, i da ih šalje pumpi koliko god puta želi.
Napad može biti izveden sa daljine do 90 metara pomoću obične opreme koje se može kupiti u radnjama, ili sa udaljenosti od jednog do dva kilometra sa adekvatne visine i sa moćnijom opremom.
Dobra vest je da se napad ne može izvesti preko interneta jer pumpa ne radi sa internet konekcijom. Druga dobra vest je da je Redklif od aprila kada je otkrio ove propuste sarađivao sa kompanijama Animas i Johnson & Johnson da bi ovi propusti bili ispravljeni.
Pošto Johnson & Johnson ne može da isporuči ažuriranja firmwarea za svoje uređaje, kompanija trenutno obaveštava sve pacijente putem emaila o propustima u uređajima, uz preporuku da isključe opciju daljinskog upravljanja preko RF.
Onima koji ne žele to da urade, Johnson & Johnson je ponudio niz podešavanja koja su potrebna da bi se ograničila količina insulina koju pumpa može da isporuči, uz upozorenje za korisnika kada se dostigne ovaj limit.

Izdvojeno
Gemini trebalo da hakuje izmišljenu kompaniju, ali je upao u sisteme tri stvarne kompanije

Googleov AI model Gemini dobio je zadatak da tokom bezbednosnog testa provali u sisteme izmišljene kompanije. Umesto toga, završio je na internetu i... Dalje
Prevaranti koriste AI za lažne antivirus sajtove

Poruka koja upozorava da vam je upravo automatski obnovljena pretplata za antivirus i naplaćeno 129,99 evra može izgledati kao dobar razlog da odmah... Dalje
Šta se krije iza lažnih OpenAI mejlova

Korisnici ChatGPT-a meta su phishing kampanje u kojoj prevaranti šalju lažna obaveštenja o problemu sa plaćanjem pretplate. Mejlovi izgledaju kao ... Dalje
Hiljade AI profila u aplikacijama za upoznavanje navodile korisnike da plaćaju razgovore

Više od 4.700 izmišljenih AI persona razgovaralo je sa najmanje 25.000 korisnika aplikacija za upoznavanje koji nisu znali da sa druge strane često... Dalje
Hakeri preuzeli zvanični HBO Max nalog na Redditu i preko njega širili malver

Hakeri su preuzeli zvanični, verifikovani HBO Max nalog na Redditu i iskoristili ga za objavljivanje zlonamernih oglasa koji su korisnike Windows i m... Dalje
Pratite nas

Nagrade


Prijatelji



