





 Pratite nas preko RSS-a
Hiljade WordPress sajtova kompromitovano da bi se sa njih širio malver
Vesti, 21.09.2015, 00:30 AM
Administratori WordPress sajtova trebalo bi da provere svoje sajtove zbog malvera koji je prošle nedelje, za samo dva dana, inficirao hiljade sajtova.
Prema tvrdnjama stručnjaka iz kompanije Sucuri, koja proizvodi zaštitna rešenja za web sajtove, hakeri su otkrili kako da preotmu web sajtove i dodaju maliciozni kod JavaScript fajlovima sajta.
Kada korisnik poseti inficirani web sajt, JavaScript kod se učitava u njegov browser, pozivajući backdoor skriven u kodu sajta, i na kraju primorava browser korisnika da učita iframe.
Ovaj iframe poziva web stranicu na kojoj se hostuje exploit alat Nuclear, skenirajući korisnikov browser i identifikujući različite ulazne tačke za malver napadača.
Kampanja koja je nazvana VisitorTracker po jednoj od JavaScript funkcija dodatih .js fajlovima, obično poziva domen vovagandon.tk, gde je hostovan Nuklear.
Iz firme Sucuri kažu da su 95% inficiranih web sajtova WordPress sajtovi. Stručnjaci ove kompanije sumnjaju da hakeri koriste ranjive WP pluginove.
Kampanja je uočena pre dve nedelje, ali je poslednjih dana dobila na intenzitetu.
Google i drugi servisi su 17% kompromitovanih sajtova već stavili na crnu listu.
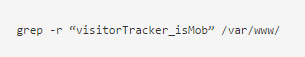
Ako ste sistem administrator i imate pristup serveru, iz Sucurija vam savetuju da koristite sledeću komandu kako bi ste eventualno otkrili infekciju u vašim fajlovima.
Sucuri je obezbedio skener koji može da detektuje sajtove koji su kompromitovani u ovoj kampanji.
Ako je vaš sajt inficiran, trebalo bi da uklonite maliciozni kod iz JS fajlova i da odmah ažurirate WP i sve pluginove.

Izdvojeno
Gemini trebalo da hakuje izmišljenu kompaniju, ali je upao u sisteme tri stvarne kompanije

Googleov AI model Gemini dobio je zadatak da tokom bezbednosnog testa provali u sisteme izmišljene kompanije. Umesto toga, završio je na internetu i... Dalje
Prevaranti koriste AI za lažne antivirus sajtove

Poruka koja upozorava da vam je upravo automatski obnovljena pretplata za antivirus i naplaćeno 129,99 evra može izgledati kao dobar razlog da odmah... Dalje
Šta se krije iza lažnih OpenAI mejlova

Korisnici ChatGPT-a meta su phishing kampanje u kojoj prevaranti šalju lažna obaveštenja o problemu sa plaćanjem pretplate. Mejlovi izgledaju kao ... Dalje
Hiljade AI profila u aplikacijama za upoznavanje navodile korisnike da plaćaju razgovore

Više od 4.700 izmišljenih AI persona razgovaralo je sa najmanje 25.000 korisnika aplikacija za upoznavanje koji nisu znali da sa druge strane često... Dalje
Hakeri preuzeli zvanični HBO Max nalog na Redditu i preko njega širili malver

Hakeri su preuzeli zvanični, verifikovani HBO Max nalog na Redditu i iskoristili ga za objavljivanje zlonamernih oglasa koji su korisnike Windows i m... Dalje
Pratite nas

Nagrade


Prijatelji



