





 Pratite nas preko RSS-a
Holandski univerzitet paralisan posle infekcije sistema ransomwareom
Vesti, 30.12.2019, 03:29 AM
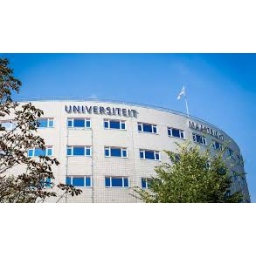
Univerzitet u Mastrihtu, u holandskoj provinciji Limburg, jedna je od poslednjih žrtava ransomwarea. Nepoznati napadači uspeli su da hakuju Windows sisteme holandskog univerziteta 23. decembra, a dan kasnije univerzitet je objavio da su sve njihove email usluge kompromitovane pošto su “skoro svi Windows sistemi” inficirani ransomwareom.
Zaposleni na univerzitetu radili su dan i noć kako bi se situacija stavila pod kontrolu posle napada, saopštio je univerzitet 27. decembra, objašnjavajući da ulaže velike napore da umanji posledice napada na zaposlene u obrazovanju i istraživanju i studente.
Nisu navedeni detalji o vrsti ransomwarea koji je inficirao uređaje, kao ni o odgovornima za napad. Univerzitet nije mogao da potvrdi da li su napadači imali pristup podacima, kao ni da li su izvukli bilo kakve informacije pre nego što je infekcija ransomwarea zaključala sisteme.
„UM trenutno radi na rešenju. Preduzete su dodatne mere radi zaštite (naučnih) podataka. UM istražuje da li su napadači imali pristup tim podacima. Nejasno je koliko vremena UM-u treba da nađe rešenje, ali svakako će biti potrebno neko vreme da sistemi ponovo u potpunosti profunkcionišu“, kaže se u saopštenju univerziteta.
Policija je odmah obaveštena o napadu, a univerzitet sada sarađuje sa svojim i nezavisnim stručnjacima stručnjacima u istrazi i na oporavku sistema.
Svi sistemi trenutno su offline, a univerzitet očekuje da će ih vratiti uskoro.
S obzirom na veličinu i obim napada, još uvek nije moguće proceniti kada će se to dogoditi.
“Iz istog razloga nije moguće sa apsolutnom sigurnošću tvrditi koji su sistemi pogođeni a koji ne. Ovo zahteva dodatnu istragu”, objasnili su sa univerziteta.
Univerzitet kaže da će privremene linije za pomoć studentima i zaposlenima uskoro početi sa radom. Sve zgrade biće otvorene od 2. januara.

Izdvojeno
Metin AI agent čitao privatne poruke i rezervisao smeštaj bez dozvole korisnika

Metin AI agent Muse, zamišljen kao digitalni pomoćnik koji korisnicima olakšava svakodnevne obaveze, pokazao je i svoju problematičnu stranu. Prem... Dalje
Hakeri ubacili malver na 178 sajtova, među njima Zoom, IKEA i BBC

Sajtovi nekih od najpoznatijih svetskih kompanija, uključujući Zoom, IKEA, HSBC, BBC i CNN, našli su se na udaru sajber napada u kojem je zlonamern... Dalje
Prevaranti koriste nedavne probleme sa Outlookom za krađu poslovnih naloga
.png)
Nedavni prekid rada Microsoftovih servisa iskorišćen je kao tema za novu fišing kampanju usmerenu na zaposlene u kompanijama. Napadači šalju laž... Dalje
Lažne Google Calendar pozivnice omogućavale hakerima da preuzmu Google naloge

Sajber kriminalci su koristili Google Calendar pozivnice za sastanke kako bi preuzimali Google naloge zaposlenih u kompanijama, čak i kada je bila uk... Dalje
Lažni AI alati kradu lozinke i 2FA kodove, a napadači uživo upravljaju prevarom

Prevaranti koriste imena popularnih AI servisa, uključujući ChatGPT, Gemini i Claude, kako bi krali pristupne podatke poslovnih naloga za oglašavan... Dalje
Pratite nas

Nagrade


Prijatelji



