





 Pratite nas preko RSS-a
Honda privremeno zatvorila fabriku zbog ransomwarea WannaCry
Vesti, 22.06.2017, 01:00 AM
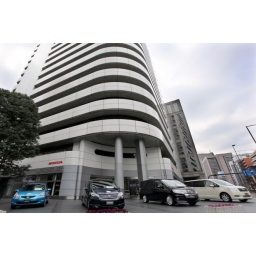
Japanski proizvođač automobila Honda bio je prinuđen da na jedan dan obustavi proizvodnju u jednom od svojih postrojenja zbog infekcije mreže ransomwareom WannaCry.
Sistemi Honde zaraženi su ransomwareom WannaCry skoro mesec dana pošto je ransomware započeo svoj pohod po svetu, i to uprkos primenjenim zaštitama koje su se pokazale neefikasnim.
Ransomware WannaCry se oslanja na exploit koji je grupa Shadow Brokers prošlog leta ukrala od američke Nacionalne obaveštajne agencije (NSA), i zajedno sa drugim ukradenim hakerskim alatima objavila na internetu. Exploit koristi ranjivost u SMB servisu u Windowsu i utiče na sve verzije Microsoftovog operativnog sistema. WannaCry šifruje fajlove na kompromitovanom sistemu i zahteva od žrtava da plate između 300 i 600 dolara za ključ za dešifrovanje.
Microsoft je u martu objavio zakrpe za podržane verzije Windowsa, dok je sredinom maja kompanija odlučila da objavi hitna ažuriranja i za nepodržane verzije, uključujući i XP.
Očigledno je da u Hondi nisu bile instalirane ove zakrpe. WannaCry je pokazao da je najefikasniji u infekciji Windows 7 računara koji nemaju ažuriranja koja je Microsoft objavio u martu.
Honda je otkrila infekciju WannaCry ransomwareom u nedelju, pa je kompanija odlučila da sledećeg dana obustavi proizvodnju u fabrici Sayama severozapadno od Tokija, kako bi ransomware bio uklonjen i kako bi se sprečilo njegovo širenje na druge sisteme. Mreže u Severnoj Americi, Evropi, Kini i drugim regionima su takođe inficirane, ali to nije uticalo na proizvodnju, saopštila je Honda.
WannaCry je najteže pogodio proizvodnju modela kao što su Accord sedan, Odyssey Minivan i Step Wagon sa kapacitetom proizvodnje od 1000 vozila dnevno.
Honda nije jedina kompanija čiji su kompjuteri inficirani ransomwareom WannaCry. Ransomware je pronađen i u sistemima u proizvodnim pogonima Renoa i Nisana, u Japanu, Velikoj Britaniji, Francuskoj, Rumuniji i Indiji.

Izdvojeno
Microsoft ugasio EvilTokens, AI servis koji je pomagao hakerima da izaberu žrtve

Microsoft je preuzeo i ugasio deo infrastrukture phishing platforme EvilTokens koja je od februara ove godine povezana sa kompromitovanjem više od 12... Dalje
Gemini trebalo da hakuje izmišljenu kompaniju, ali je upao u sisteme tri stvarne kompanije

Googleov AI model Gemini dobio je zadatak da tokom bezbednosnog testa provali u sisteme izmišljene kompanije. Umesto toga, završio je na internetu i... Dalje
Prevaranti koriste AI za lažne antivirus sajtove

Poruka koja upozorava da vam je upravo automatski obnovljena pretplata za antivirus i naplaćeno 129,99 evra može izgledati kao dobar razlog da odmah... Dalje
Šta se krije iza lažnih OpenAI mejlova

Korisnici ChatGPT-a meta su phishing kampanje u kojoj prevaranti šalju lažna obaveštenja o problemu sa plaćanjem pretplate. Mejlovi izgledaju kao ... Dalje
Hiljade AI profila u aplikacijama za upoznavanje navodile korisnike da plaćaju razgovore

Više od 4.700 izmišljenih AI persona razgovaralo je sa najmanje 25.000 korisnika aplikacija za upoznavanje koji nisu znali da sa druge strane često... Dalje
Pratite nas

Nagrade


Prijatelji



