





 Pratite nas preko RSS-a
Identifikacija naloga kao mamac za krađu ličnih podataka korisnika Microsoftovih servisa
Vesti, 22.05.2015, 00:00 AM
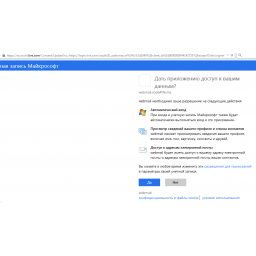
Stručnjaci upozoravaju na novu prevaru koja koristi identifikaciju Windows Live naloga kao mamac kako bi ukrala lične podatke koji se nalaze na korisničkim profilima usluga kao što su Xbox LIVE, Zune, Hotmail, Outlook, MSN, Messenger i OneDrive.
Korisnici dobijaju upozorenje putem emaila da su njihovi Windows Live nalozi korišćeni za slanje spam emailova, i da će zbog toga biti blokirani. Da bi sprečili da njihovi nalozi budu suspendovani, korisnici treba da kliknu na link kako bi ažurirali svoje podatke i složili se sa novim bezbednosnim procedurama ove usluge. Ovo deluje kao tipičan email koji se koristi u fišing napadima. Od žrtava se očekuje da klknu na link koji će ih odvesti na lažne web sajtove koji imitiraju zvaničnu stranicu Windows Live naloga. Podaci koje korisnici tu unesu će zatim biti poslati napadačima. Upravo zbog toga su stručnjaci Kaspersky Laba bili začuđeni kada ih je link sa spam poruke zaista odveo na pravi veb sajt Windows Live naloga i nije bilo pokušaja da budu ukradeni podaci kao što su korisničko ime i lozinka.
U čemu je trik?
Nakon što su kliknuli na link u spam poruci i uspešno obavili autorizaciju na zvaničnom sajtu live.com, korisnici su dobili zanimljiv zahtev od Windows Live usluge: zahtev za dozvolu da aplikacija bude automatski ulogovana na nalog, vidi informacije o profilu i listi kontakata, i ima pristup korisnikovim privatnim i poslovnim email adresama. Prevaranti su dobili pristup ovoj tehnici zbog bezbednosnih propusta u otvorenom protokolu za autorizaciju, pod nazivom OAuth.
Korisnici koji odobre ovaj zahtev ne odaju svoja korisnička imena i lozinke, ali omogućuju napadačima da ukradu email adrese njihovih kontakata, kao i nadimke i prava imena njihovih prijatelja. Takođe je moguće da napadači dobiju pristup drugim podacima, kao što su spiskovi sastanaka i drugih važnih događaja. Ovi podaci će najverovatnije biti korišćeni za različite prevare, kao što je slanje spam poruka kontaktima ili izvođnje spear phishing napada.
„Već neko vreme znamo da postoje bezbednosni propusti u OAuth protokolu: početkom 2014. godine, student iz Singapura je opisao moguće načine na koji mogu biti ukradeni korisnički podaci nakon provere identiteta. Međutim, ovo je prvi put da smo se sreli sa prevarantima koji koriste fišing i emailove da bi iskoristili ovu tehniku. Prevarant može da iskoristi ukradene podatke da kreira detaljan profil korisnika, uz pomoć informacija o tome šta korisnik radi, sa kime se nalazi i ko su mu prijatelji. Ovakav profil dalje može biti korišćen za kriminalne radnje”, izjavio je Andrej Kostin, viši analitičar web sadržaja u kompaniji Kaspersky Lab.
Kreatorima veb aplikacija za društvene mreže koje koriste OAuth protokol stručnjaci ruske kompanije savetuju da:
-
izbegavaju korišćenje otvorenog preusmeravanja sa njihovih web sajtova;
-
kreiraju listu bezbednih adresa za preusmeravanje putem Oauth protokola, zato što prevaranti mogu da obave skriveno preusmeravanje na štetan web sajt tako što će pronaći aplikaciju preko koje može biti napdnut i promenjen njen „redirect_uri” parametar.
Preporuke korisnicima:
-
Ne posećujte linkove koje dobijate putem i-mejla ili privatnih poruka sa društvenih mreža;
-
Ne dozvoljavajte nepoznatim aplikacijama pristup vašim ličnim podacima;
-
Proverite da li u potpunosti razumete sva prava koja određena aplikacija ima prilikom pristupa vašem nalogu;
-
Ako otkrijete da aplikacije distribuira spam poruke ili štetne linkove umesto vas, možete da podnesete žalbu administratoru društvene mreže ili veb usluge i ta aplikacija će biti blokirana;
-
Redovno ažurirajte vaše antivirus programe i zaštitu od phishing napada.

Izdvojeno
Gemini trebalo da hakuje izmišljenu kompaniju, ali je upao u sisteme tri stvarne kompanije

Googleov AI model Gemini dobio je zadatak da tokom bezbednosnog testa provali u sisteme izmišljene kompanije. Umesto toga, završio je na internetu i... Dalje
Prevaranti koriste AI za lažne antivirus sajtove

Poruka koja upozorava da vam je upravo automatski obnovljena pretplata za antivirus i naplaćeno 129,99 evra može izgledati kao dobar razlog da odmah... Dalje
Šta se krije iza lažnih OpenAI mejlova

Korisnici ChatGPT-a meta su phishing kampanje u kojoj prevaranti šalju lažna obaveštenja o problemu sa plaćanjem pretplate. Mejlovi izgledaju kao ... Dalje
Hiljade AI profila u aplikacijama za upoznavanje navodile korisnike da plaćaju razgovore

Više od 4.700 izmišljenih AI persona razgovaralo je sa najmanje 25.000 korisnika aplikacija za upoznavanje koji nisu znali da sa druge strane često... Dalje
Hakeri preuzeli zvanični HBO Max nalog na Redditu i preko njega širili malver

Hakeri su preuzeli zvanični, verifikovani HBO Max nalog na Redditu i iskoristili ga za objavljivanje zlonamernih oglasa koji su korisnike Windows i m... Dalje
Pratite nas

Nagrade


Prijatelji



