





 Pratite nas preko RSS-a
Inficirani Joomla i WordPress sajtovi vode posetioce do ransomwarea CryptXXX
Vesti, 08.07.2016, 07:30 AM
Sajber kriminalci koriste WordPress i Joomila sajtove da bi preoteli web saobraćaj i preusmerili korisnike na sajtove na kojima se hostuje exploit alat Neutrino koji inficira računare posetilaca ransomwareom CryptXXX.
Ovo upozorenje objavila je kompanija Sucuri. Kampanja koja je nazvana RealStatistics traje već dve nedelje. Svakog dana najmanje 100 sajtova bude inficirano, pokazuju podaci kompanije Sucuri.
Do sada je otkriveno najmanje 2000 sajtova koji su pogođeni ovom kampanjoma, ali bi broj inficiranih sajtova mogao da bude i značajno veći, možda čak i pet puta veći.
Oko 90% svih inficiranih sajtova rade na nekoj CMS platformi, a WordPress i Joomla sajtovi čine 60% svih inficiranih sajtova.
S obzirom da su među kompromitovanim sajtovima i ažurirani sajtovi, verovatno oni koji stoje iza ove kampanje koriste ranjivosti u pluginovima da bi ih hakovali.
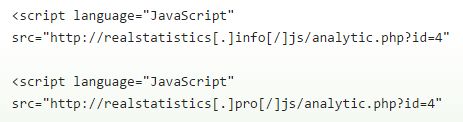
Naziv kampanje Realstatistics potiče od domena realstatistics.info i realstatistcis.pro koji se koriste u kampanji. Kriminalci su dodali JS skriptu koja se učitava sa ova dva domena, od kojih je samo ovaj drugi trenutno aktivan.
Maliciozna skripta je odgovorna za preusmeravanje korisnika na drugi URL koji hostuje Neutrino. Neutrino koristi slabosti u Flash i PDF Readeru i inficira računare posetilaca CryptXXX ransomwareom.
Oni koji žele da provere svoje sajtove mogu koristiti Sucuri SiteCheck ili mogu da potraže sledeći kod u izvornom kodu svog web sajta:

Izdvojeno
Gemini trebalo da hakuje izmišljenu kompaniju, ali je upao u sisteme tri stvarne kompanije

Googleov AI model Gemini dobio je zadatak da tokom bezbednosnog testa provali u sisteme izmišljene kompanije. Umesto toga, završio je na internetu i... Dalje
Prevaranti koriste AI za lažne antivirus sajtove

Poruka koja upozorava da vam je upravo automatski obnovljena pretplata za antivirus i naplaćeno 129,99 evra može izgledati kao dobar razlog da odmah... Dalje
Šta se krije iza lažnih OpenAI mejlova

Korisnici ChatGPT-a meta su phishing kampanje u kojoj prevaranti šalju lažna obaveštenja o problemu sa plaćanjem pretplate. Mejlovi izgledaju kao ... Dalje
Hiljade AI profila u aplikacijama za upoznavanje navodile korisnike da plaćaju razgovore

Više od 4.700 izmišljenih AI persona razgovaralo je sa najmanje 25.000 korisnika aplikacija za upoznavanje koji nisu znali da sa druge strane često... Dalje
Hakeri preuzeli zvanični HBO Max nalog na Redditu i preko njega širili malver

Hakeri su preuzeli zvanični, verifikovani HBO Max nalog na Redditu i iskoristili ga za objavljivanje zlonamernih oglasa koji su korisnike Windows i m... Dalje
Pratite nas

Nagrade


Prijatelji



